Delphi와 .NET을 위한 SSH, SFTP, SCP.
기본값부터 포스트 퀀텀.
SSH를 여러분의 애플리케이션 안에 넣어 주는 클라이언트 3종과 서버 2종입니다. 하이브리드 키 교환 mlkem768x25519-sha256을 양쪽 모두에서 가장 먼저 제안하며, 암호화는 네이티브 코드로 실행됩니다.
- ML-KEM-768 + X25519
- SFTP v3
- SCP
- Ed25519
- AES-GCM
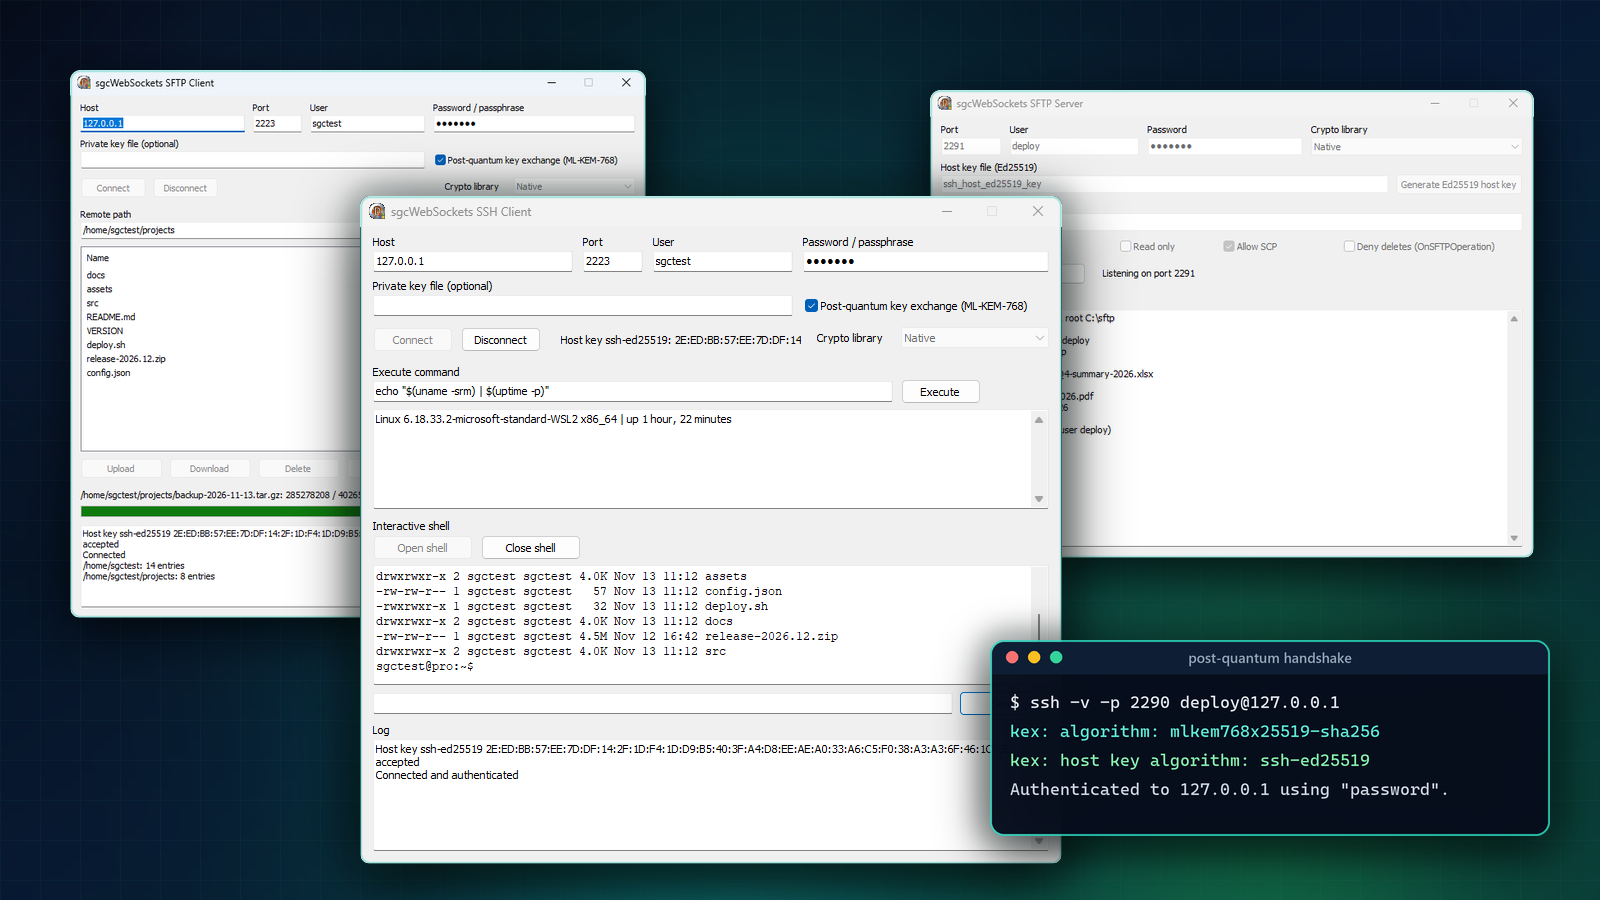
SSH는 서버를 관리하고 파일을 안전하게 주고받는 표준 방식입니다. sgcSSH는 이를 Delphi, C++Builder, .NET 애플리케이션에 클라이언트 측과 서버 측 모두 일반 컴포넌트로 제공합니다.
sgcSSH를 사용하면 Linux 서버에서 명령을 실행하고 그 출력을 문자열로 받거나, 대화형 셸을 열거나, 포트를 포워딩하거나, SFTP 또는 SCP로 폴더를 업로드할 수 있습니다. 또한 자체 애플리케이션을 사용자별 전용 폴더를 갖춘 SSH 및 SFTP 서버로 만들 수도 있습니다. 클라이언트와 서버 모두 최신 SSH 릴리스가 기본으로 사용하는 하이브리드 포스트 퀀텀 키 교환을 가장 먼저 제안합니다.
sgcSSH 한눈에 보기: 클라이언트, 서버, 그리고 포스트 퀀텀 키 교환. YouTube에서도 볼 수 있습니다.
클라이언트 3종, 서버 2종
각 컴포넌트는 SGC SSH 팔레트 페이지에 있는 비주얼이 아닌 컴포넌트입니다. 폼에 올려놓거나 코드에서 생성한 뒤, 호스트와 자격 증명을 설정하고 이벤트를 연결한 다음 연결하거나 수신 대기를 시작하면 됩니다. .NET 클래스도 이름이 같습니다.
포스트 퀀텀 키 교환, 기본값으로 켜짐
오늘 암호화한 트래픽이 내일 공격받을 수 있습니다. 공격자는 지금 암호화된 세션을 기록해 두었다가, 충분히 강력한 양자 컴퓨터가 등장하면 그때 복호화합니다. 이를 harvest now, decrypt later(지금 수집하고 나중에 복호화)라고 하며, 자격 증명, 계약서, 고객 파일처럼 수년간 기밀로 유지해야 하는 모든 데이터에 중요한 문제입니다.
sgcSSH는 하이브리드 키 교환 mlkem768x25519-sha256으로 이에 대응합니다. 포스트 퀀텀 알고리즘인 ML-KEM-768(FIPS 203)과 기존의 X25519를 결합하므로, 둘 중 하나가 깨지지 않는 한 세션 키는 안전하게 유지됩니다. 최신 SSH 릴리스의 기본값이기도 합니다.
- 클라이언트가 가장 먼저 제안합니다.
PostQuantumKex가 True인 동안 적용되며, 이것이 기본값입니다. - 서버도 가장 먼저 제안합니다. 접속하는 모든 클라이언트에게 해당됩니다.
- 설정할 것이 없습니다. 상대방이 지원하지 않으면 curve25519, ECDH, Diffie-Hellman group14 및 group16으로 대체됩니다.
다음은 표준 ssh 명령줄 클라이언트가 SSH 서버 데모에 접속하는 모습입니다. 양쪽 모두 기본 설정만으로 하이브리드 교환이 협상됩니다.
$ ssh -v -p 2290 deploy@127.0.0.1 "echo hello"
debug1: Remote protocol version 2.0, remote software version sgcSSH
debug1: kex: algorithm: mlkem768x25519-sha256
debug1: kex: host key algorithm: ssh-ed25519
debug1: kex: client->server cipher: aes128-ctr MAC: hmac-sha2-256 compression: none
Authenticated to 127.0.0.1 ([127.0.0.1]:2290) using "password".
hello
네이티브 암호화, 배포할 DLL 없음
Delphi에서는 CryptoLibrary 속성으로 기존 알고리즘(ECDH, Diffie-Hellman, AES, HMAC, 호스트 키 서명)을 어디에서 계산할지 선택합니다.
sshcNative은 순수 Object Pascal로 작성된 sgcCrypto 유닛을 사용합니다. 배포할 OpenSSL DLL이 없으며, 가장 빠른 네이티브 암호인 AES-GCM 암호를 우선 사용합니다. 라이선스에서 네이티브 암호화를 사용할 수 있다면 기본값이 됩니다.sshcOpenSSL은 sgcWebSockets의 다른 TLS 컴포넌트와 마찬가지로 OpenSSL 1.1.1 또는 3.x DLL을 사용합니다.
ML-KEM-768과 X25519 하이브리드 교환은 두 옵션 모두에서 라이브러리의 네이티브 코드로 실행됩니다. .NET 컴포넌트는 OpenSSL 없이 완전한 관리 코드로 구성되며, .NET 8 이상에서는 AES-GCM이 하드웨어 가속됩니다.
포스트 퀀텀 교환과 네이티브 암호화로 SFTP 파일을 업로드하는 데 필요한 코드는 몇 줄뿐입니다.
uses
  sgcSSH_Crypto, sgcSSH_Client;

procedure TForm1.UploadInvoices;
var
  SFTP: TsgcSFTPClient;
begin
  SFTP := TsgcSFTPClient.Create(nil);
  try
    SFTP.Host := 'files.example.com';
    SFTP.Authentication.Username := 'partner';
    SFTP.Authentication.Password := 'secret';
    SFTP.PostQuantumKex := True;      // the default: mlkem768x25519-sha256 first
    SFTP.CryptoLibrary := sshcNative; // sgcCrypto units, no OpenSSL DLL
    SFTP.Connect;
    SFTP.Put('C:\export\invoices.zip', '/upload/invoices.zip');
    Memo1.Lines.Add('Uploaded ' +
      IntToStr(SFTP.FileSize('/upload/invoices.zip')) + ' bytes');
    SFTP.Disconnect;
  finally
    SFTP.Free;
  end;
end;
SSH 클라이언트: 명령, 셸, 터널
TsgcSSHClient는 비밀번호 또는 개인 키로 로그인하며, OnSSHHostKey는 호스트 키 유형과 지문을 전달해 주므로 known hosts와 대조하여 알 수 없거나 변경된 키를 거부할 수 있습니다.
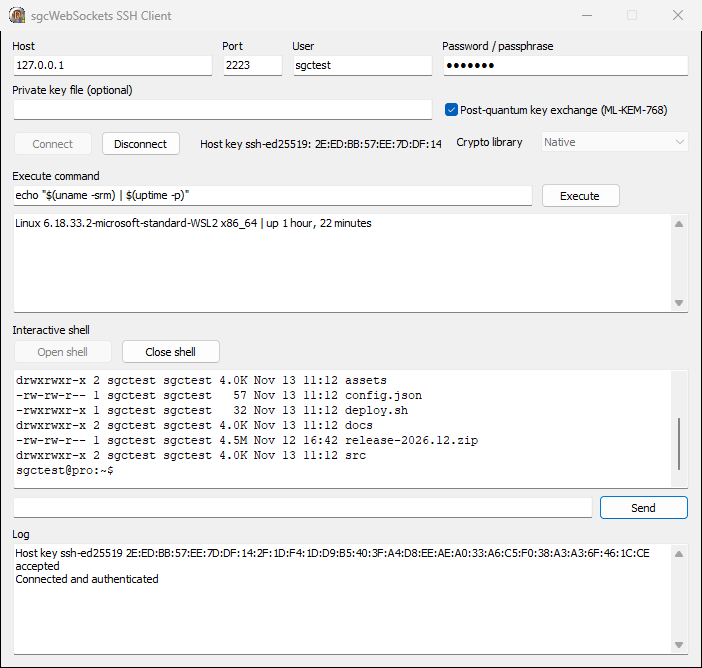
Execute는 명령을 실행하고 그 출력을 타임아웃과 함께 한 번의 호출로 반환합니다.OpenChannel,RequestPTY,RequestShell은 대화형 터미널을 엽니다.SendChannelData로 입력하고,OnSSHChannelData로 서버가 출력하는 내용을 받으며,SendWindowChange와SendSignal이 나머지 터미널 프로토콜을 처리합니다.OpenDirectTCPIP는 서버를 통해 로컬 연결을 포워딩합니다. 예를 들어 배스천 호스트 뒤의 데이터베이스에 접근할 때 사용합니다.RequestForwarding은 서버가 원격 포트를 여러분 쪽으로 되돌려 포워딩하도록 요청합니다.Rekey는 장시간 유지되는 연결의 세션 키를 갱신합니다.
개인 키와 호스트 키 확인을 사용해 유지보수 명령을 실행하는 예입니다.
procedure TForm1.CheckDisk;
var
  SSH: TsgcSSHClient;
begin
  SSH := TsgcSSHClient.Create(nil);
  try
    SSH.Host := 'build01.example.com';
    SSH.Authentication.Username := 'deploy';
    SSH.Authentication.PrivateKeyFile := 'C:\keys\id_ed25519.pem';
    SSH.OnSSHHostKey := DoHostKey;
    SSH.Connect;
    Memo1.Text := SSH.Execute('df -h /var');
    SSH.Disconnect;
  finally
    SSH.Free;
  end;
end;

procedure TForm1.DoHostKey(Sender: TObject; const aHostKeyType,
  aFingerprint: string; var aAction: TIdSSHHostKeyVerification);
begin
  if aFingerprint <> FKnownFingerprint then
    aAction := sshHostKeyReject;
end;
SFTP와 SCP: 빠른 파일 전송
TsgcSFTPClient는 동일한 SSH 연결 위에서 SFTP v3를 사용하며, 작업마다 메서드가 하나씩 있습니다. RealPath는 홈 폴더를 확인하고, ListDirectory는 이름, 크기, 날짜를 반환하며, Put과 Get은 파일을 업로드하고 다운로드합니다. Rename, Delete, MakeDirectory, RemoveDirectory는 파일 관리자에 필요한 나머지를 담당합니다. OnSFTPProgress는 진행률 표시줄에 쓸 수 있도록 전송된 바이트 수를 알려 줍니다.
클라이언트가 블록마다 응답을 기다리지 않기 때문에 전송이 빠릅니다. 16개 요청을 동시에 처리하므로 100 MB 파일이 로컬 네트워크에서 약 1초면 전송됩니다.
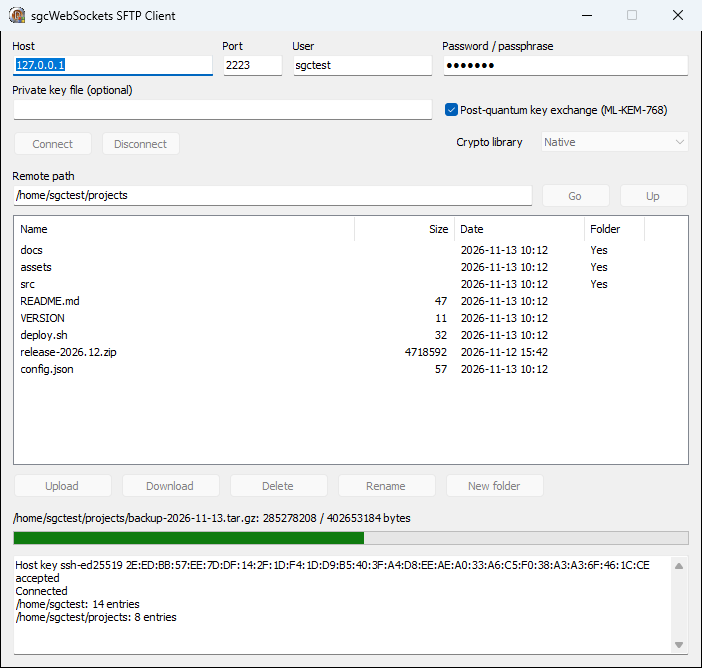
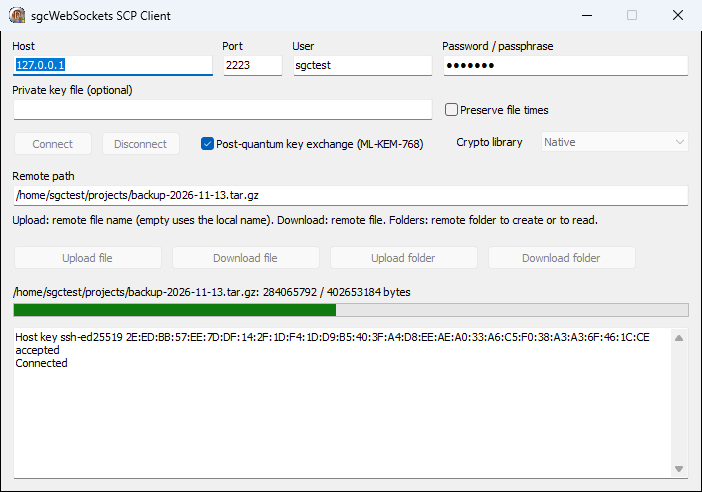
TsgcSCPClient는 scp 명령을 허용하는 모든 서버에 SSH로 파일을 복사하며, 별도의 파일 전송 서비스가 필요 없습니다. Upload와 Download는 파일 하나를 복사하고, UploadFolder와 DownloadFolder는 폴더 트리 전체를 복사하며, PreserveTimes는 상대편에서도 수정 시간과 접근 시간을 유지합니다.
나만의 SSH 및 SFTP 서버
TsgcSSHServer는 지정한 포트에서 수신 대기하며, HostKeyFiles에서 불러온 Ed25519, ECDSA 또는 RSA 호스트 키로 자신의 신원을 증명합니다. GenerateHostKeyEd25519가 키를 대신 만들어 줍니다. OnSSHAuthPassword와 OnSSHAuthPublicKey가 접근 허용 여부를 결정하며, 후자는 키 유형과 SHA256 지문을 함께 받습니다. OnSSHExec는 원격 명령에 응답하고 OnSSHShell은 대화형 세션을 제공합니다. ssh, sftp, scp 명령줄 도구를 포함해 표준 SSH 클라이언트라면 무엇이든 접속할 수 있습니다.
TsgcSFTPServer를 연결하면 같은 서버가 파일 서버가 됩니다.
- 사용자별 jail. 클라이언트는
RootFolder를 벗어날 수 없으며,OnSFTPUserRoot로 사용자마다 전용 폴더를 줄 수 있습니다. - 읽기 전용 모드.
ReadOnly는 업로드, 삭제, 이름 변경을 거부합니다. - 모든 작업을 직접 제어.
OnSFTPOperation은 열기, 삭제, 이름 변경, 폴더 변경, 속성 변경, 목록 조회마다 발생합니다.aAccept를 False로 설정하면 클라이언트는 권한 거부 오류를 받습니다. - SCP도 제공.
SCP를 활성화하면 동일한 루트 폴더에서 scp 전송도 제공됩니다. - 일정한 메모리. 흐름 제어 덕분에 파일 크기와 관계없이 대용량 다운로드 중 메모리 사용량이 일정하게 유지됩니다.
uses
  sgcSSH_Crypto, sgcSSH_Server, sgcSSH_SFTP_Server;

procedure TForm1.StartServer;
begin
  if not FileExists('hostkey_ed25519.pem') then
    TsgcSSHServer.GenerateHostKeyEd25519('hostkey_ed25519.pem');

  SFTP := TsgcSFTPServer.Create(Self);
  SFTP.RootFolder := 'D:\sftp';
  SFTP.OnSFTPUserRoot := DoUserRoot;
  SFTP.OnSFTPOperation := DoOperation;

  SSH := TsgcSSHServer.Create(Self);
  SSH.Port := 22;
  SSH.HostKeyFiles.Text := 'hostkey_ed25519.pem';
  SSH.CryptoLibrary := sshcNative;
  SSH.SFTPServer := SFTP;
  SSH.OnSSHAuthPassword := DoAuthPassword;
  SSH.Active := True;
end;

procedure TForm1.DoAuthPassword(Sender: TObject;
  aConnection: TsgcSSHServerConnection; const aUsername, aPassword: string;
  var aAccept: Boolean);
begin
  aAccept := CheckUser(aUsername, aPassword); // your own user store
end;

procedure TForm1.DoUserRoot(Sender: TObject; const aUsername: string;
  var aRootFolder: string);
begin
  aRootFolder := 'D:\sftp\' + aUsername; // every user in its own folder
  ForceDirectories(aRootFolder);
end;

procedure TForm1.DoOperation(Sender: TObject; const aUsername: string;
  aOperation: TsgcSFTPOperation; const aPath, aNewPath: string;
  var aAccept: Boolean);
begin
  if aOperation = sfoRemove then
    aAccept := False; // the client gets permission denied
end;
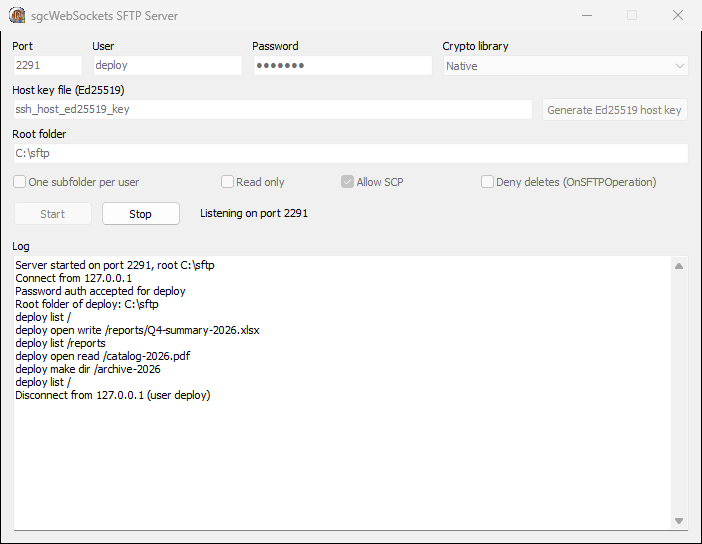
다음은 표준 sftp 명령줄 도구가 SFTP 서버 데모와 함께 동작하는 모습입니다.
$ sftp -P 2291 -b batch.txt deploy@127.0.0.1
sftp> cd reports
sftp> put Q4-summary-2026.xlsx
sftp> ls -l
-rw-r--r--   1 deploy   deploy     150000 Nov 13 10:28 Q3-summary-2026.xlsx
-rw-r--r--   1 deploy   deploy     204800 Nov 13 10:28 Q4-summary-2026.xlsx
sftp> cd ..
sftp> get catalog-2026.pdf
sftp> mkdir archive-2026
서버 측에서는 이 모든 작업이 OnSFTPOperation을 거쳤고, 데모는 여기에서 이를 기록합니다.
보안 세부 사항
- 엄격한 키 교환(Strict key exchange)은 Terrapin으로 알려진 프리픽스 절단 공격을 차단합니다.
- server-sig-algs(RFC 8308)는 RSA 사용자 키가 SHA-1 대신 rsa-sha2-512 또는 rsa-sha2-256으로 서명하도록 합니다.
- 암호: AES-GCM과 AES-CTR. MAC: HMAC-SHA2-256과 HMAC-SHA2-512이며, GCM 암호는 자체 인증을 포함합니다.
- 키: 호스트 키와 사용자 키 모두 Ed25519, ECDSA, RSA를 지원하며 PEM 및 PKCS#8 파일에서 불러옵니다. 암호화된 개인 키는 암호 문구로 엽니다.
- 알고리즘을 직접 선택합니다. 클라이언트 목록은
Algorithms속성에 있습니다. Delphi 클라이언트는 오래된 서버를 위해 diffie-hellman-group14-sha1과 ssh-rsa를 여전히 제안하며, 이를 제거하면 SHA-1을 완전히 거부할 수 있습니다.
Delphi, C++Builder, .NET
sgcSSH가 지원하는 모든 플랫폼에서 동일한 컴포넌트 5종을 사용할 수 있습니다.
- Delphi 7~13: VCL, FireMonkey, 콘솔 애플리케이션, 서비스를 지원하며 Windows Win32, Windows Win64, Linux64에서 동작합니다.
- C++Builder: 동일한 컴포넌트와 이벤트를 제공합니다.
- .NET 8, .NET 9, .NET 10, .NET Standard 2.0:
esegece.sgcWebSockets네임스페이스에 있는 완전한 관리 코드입니다.
.NET 코드도 Delphi 코드와 똑같이 읽힙니다.
using esegece.sgcWebSockets;

using (var sftp = new TsgcSFTPClient())
{
    sftp.Host = "files.example.com";
    sftp.Authentication.Username = "partner";
    sftp.Authentication.Password = "secret";
    sftp.Connect();
    sftp.Put(@"C:\export\invoices.zip", "/upload/invoices.zip");
    foreach (var item in sftp.ListDirectory("/upload"))
        Console.WriteLine($"{item.FileName}  {item.Size}");
    sftp.Disconnect();
}Demos\27.SSH에 있는 데모 5개가 각 컴포넌트의 동작을 보여 줍니다. 01.SSH_Client, 02.SFTP_Client, 03.SCP_Client, 04.SSH_Server, 05.SFTP_Server입니다. 이 글의 스크린샷은 모두 이 데모에서 가져왔습니다.
에디션
sgcSSH는 sgcWebSockets Enterprise와 sgcWebSockets All-Access에 포함됩니다. .NET에서는 컴포넌트가 무료 Community 에디션이 아닌 정식 sgcWebSockets 패키지에 포함되어 제공됩니다.
SSH와 SFTP만 필요하다면 독립형 sgcSSH 팩이 그 자체로 완결됩니다. sgcWebSockets Core 런타임과 키 교환이 사용하는 네이티브 암호화를 함께 제공하고, Delphi 컴포넌트의 기반이 되는 sgcCustomIndy 애드온은 주문에 항상 포함되며, 모든 라이선스에 전체 소스 코드가 포함됩니다.
애플리케이션 안의 SSH, 다가올 미래에 대한 준비 완료
체험판을 다운로드하고 SSH 서버 데모를 실행한 뒤 아무 SSH 클라이언트로 접속해 보세요. 그런 다음 여러분의 폼에 TsgcSFTPClient를 올려놓으세요.
질문이나 의견이 있으신가요? 문의해 주세요. 코드를 직접 작성한 사람들이 답변해 드립니다.