SSH, SFTP e SCP per Delphi e .NET.
Post-quantum per impostazione predefinita.
Tre client e due server che portano SSH dentro le tue applicazioni. Lo scambio di chiavi ibrido mlkem768x25519-sha256 viene proposto per primo da entrambe le parti, e la crittografia gira come codice nativo.
- ML-KEM-768 + X25519
- SFTP v3
- SCP
- Ed25519
- AES-GCM
SSH è il modo standard per gestire i server e scambiare file in modo sicuro. sgcSSH lo porta nelle tue applicazioni Delphi, C++Builder e .NET sotto forma di normali componenti, sia lato client sia lato server.
Con sgcSSH puoi eseguire un comando su un server Linux e ottenerne l'output come stringa, aprire una shell interattiva, inoltrare una porta, caricare una cartella tramite SFTP o SCP, oppure trasformare la tua applicazione in un server SSH e SFTP con una cartella privata per ogni utente. Client e server propongono per primo lo scambio di chiavi ibrido post-quantum, lo stesso che le ultime versioni di SSH usano per impostazione predefinita.
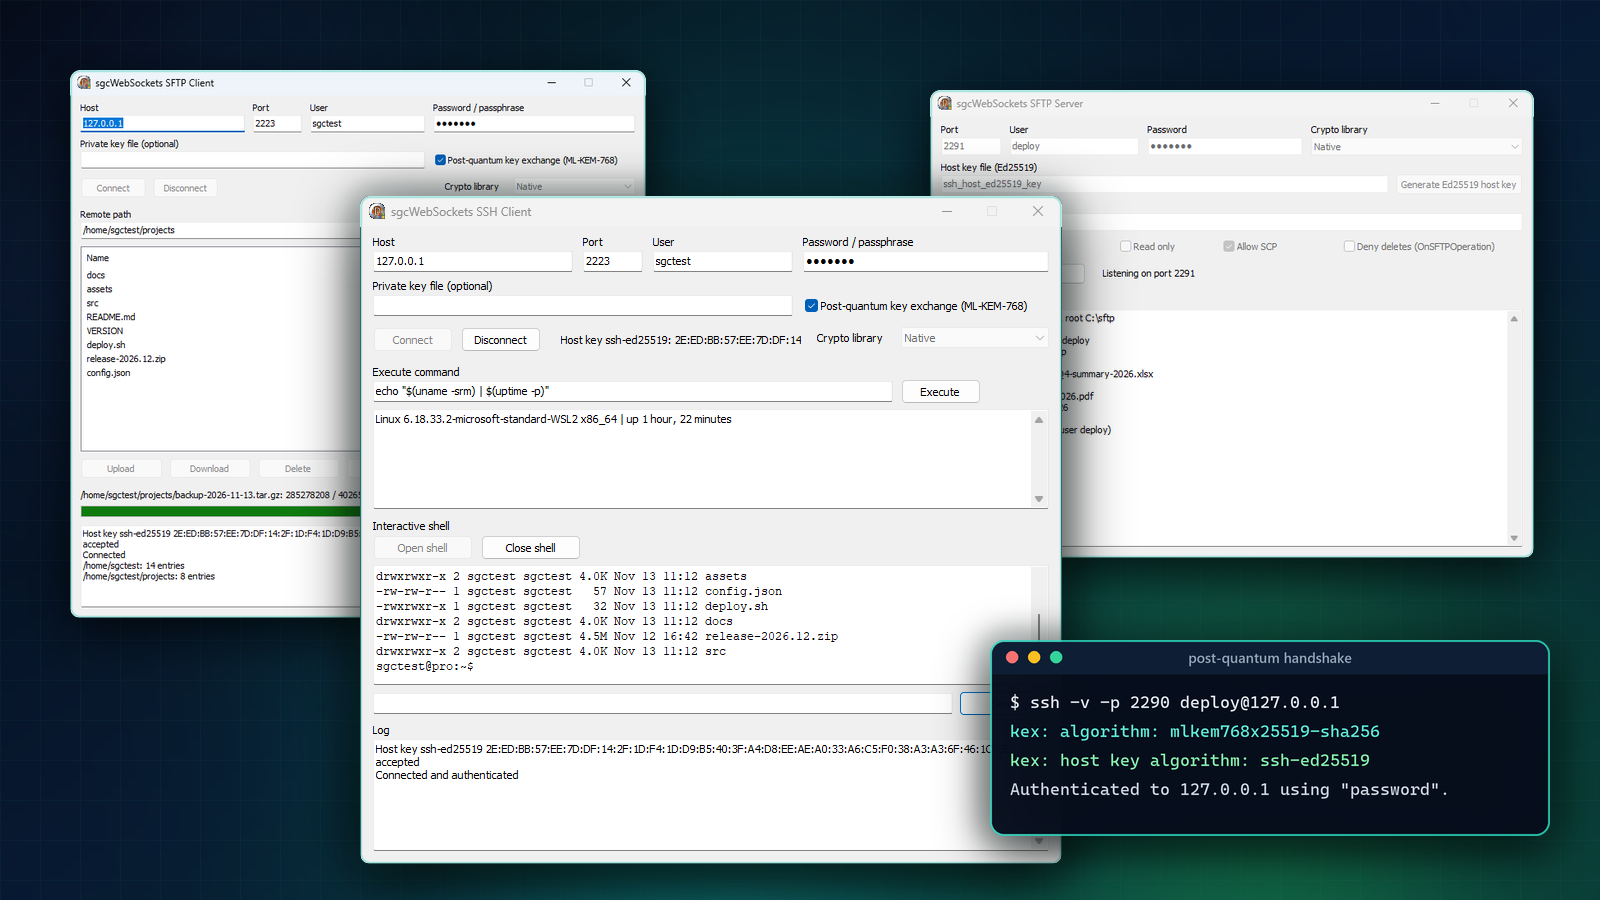
sgcSSH in sintesi: i client, i server e lo scambio di chiavi post-quantum. Anche su YouTube.
Tre client, due server
Ognuno è un componente non visuale nella pagina SGC SSH della palette. Lo trascini su un form o lo crei nel codice, imposti host e credenziali, colleghi gli eventi, poi ti connetti o avvii l'ascolto. Le classi .NET hanno gli stessi nomi.
Scambio di chiavi post-quantum, attivo per impostazione predefinita
Il traffico cifrato oggi può essere attaccato domani. Un attaccante registra ora la sessione cifrata e la decifra più avanti, quando esisterà un computer quantistico abbastanza potente. Si chiama harvest now, decrypt later e conta per tutto ciò che deve restare riservato per anni: credenziali, contratti, file dei clienti.
sgcSSH risponde con lo scambio di chiavi ibrido mlkem768x25519-sha256. Combina ML-KEM-768 (FIPS 203), un algoritmo post-quantum, con il classico X25519, così le chiavi di sessione restano segrete finché almeno uno dei due non viene violato. È l'impostazione predefinita delle ultime versioni di SSH.
- Il client lo propone per primo finché
PostQuantumKexè True, che è il valore predefinito. - Il server lo propone per primo a ogni client che si connette.
- Nulla da configurare. Quando l'altra parte non lo supporta, lo scambio ripiega su curve25519, ECDH e Diffie-Hellman group14 e group16.
Ecco un normale client SSH da riga di comando che si connette alla demo del server SSH. Lo scambio ibrido viene negoziato con le impostazioni predefinite da entrambe le parti:
$ ssh -v -p 2290 deploy@127.0.0.1 "echo hello"
debug1: Remote protocol version 2.0, remote software version sgcSSH
debug1: kex: algorithm: mlkem768x25519-sha256
debug1: kex: host key algorithm: ssh-ed25519
debug1: kex: client->server cipher: aes128-ctr MAC: hmac-sha2-256 compression: none
Authenticated to 127.0.0.1 ([127.0.0.1]:2290) using "password".
hello
Crittografia nativa, nessuna DLL da distribuire
In Delphi, la proprietà CryptoLibrary sceglie dove vengono calcolati gli algoritmi classici (ECDH, Diffie-Hellman, AES, HMAC e le firme delle chiavi host):
sshcNativeusa le unit sgcCrypto in puro Object Pascal. Non c'è nessuna DLL OpenSSL da distribuire e si preferiscono i cifrari AES-GCM, perché sono i cifrari nativi più veloci. È il valore predefinito ogni volta che la crittografia nativa è disponibile nella tua licenza.sshcOpenSSLusa le DLL OpenSSL 1.1.1 o 3.x, come gli altri componenti TLS di sgcWebSockets.
Lo scambio ibrido ML-KEM-768 e X25519 è codice nativo della libreria con entrambe le opzioni. I componenti .NET sono interamente codice gestito, senza alcun OpenSSL, e da .NET 8 in poi AES-GCM è accelerato via hardware.
Caricare un file via SFTP con lo scambio post-quantum e la crittografia nativa richiede poche righe:
uses
  sgcSSH_Crypto, sgcSSH_Client;

procedure TForm1.UploadInvoices;
var
  SFTP: TsgcSFTPClient;
begin
  SFTP := TsgcSFTPClient.Create(nil);
  try
    SFTP.Host := 'files.example.com';
    SFTP.Authentication.Username := 'partner';
    SFTP.Authentication.Password := 'secret';
    SFTP.PostQuantumKex := True;      // the default: mlkem768x25519-sha256 first
    SFTP.CryptoLibrary := sshcNative; // sgcCrypto units, no OpenSSL DLL
    SFTP.Connect;
    SFTP.Put('C:\export\invoices.zip', '/upload/invoices.zip');
    Memo1.Lines.Add('Uploaded ' +
      IntToStr(SFTP.FileSize('/upload/invoices.zip')) + ' bytes');
    SFTP.Disconnect;
  finally
    SFTP.Free;
  end;
end;
Il client SSH: comandi, shell e tunnel
TsgcSSHClient accede con una password o una chiave privata, e OnSSHHostKey ti fornisce il tipo di chiave host e la sua impronta, così puoi confrontarla con i tuoi host noti e rifiutare una chiave sconosciuta o cambiata.
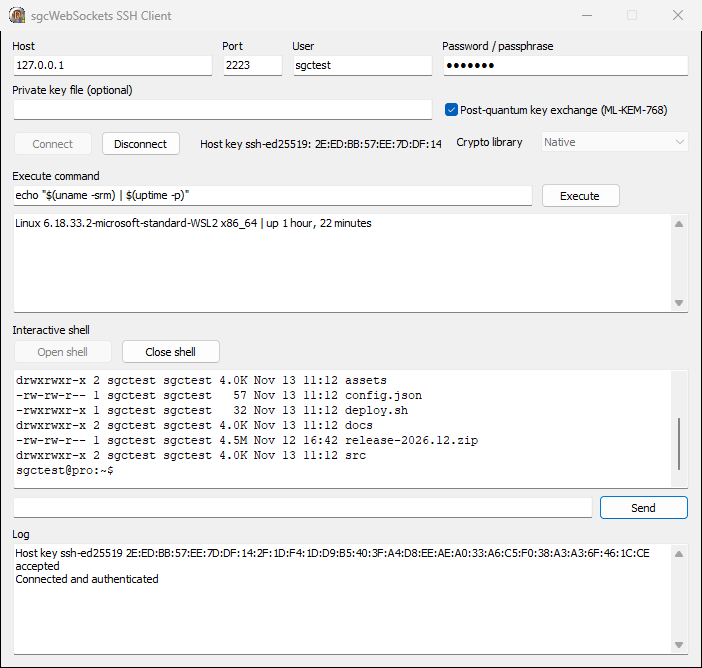
Executeesegue un comando e ne restituisce l'output in una sola chiamata, con un timeout.OpenChannel,RequestPTYeRequestShellaprono un terminale interattivo.SendChannelDatascrive al suo interno,OnSSHChannelDatarestituisce ciò che il server stampa, eSendWindowChangeeSendSignalcoprono il resto del protocollo del terminale.OpenDirectTCPIPinoltra una connessione locale attraverso il server, per esempio per raggiungere un database dietro un bastion host, eRequestForwardingchiede al server di inoltrarti una porta remota.Rekeyrinnova le chiavi di sessione di una connessione di lunga durata.
Eseguire un comando di manutenzione con una chiave privata e il controllo della chiave host:
procedure TForm1.CheckDisk;
var
  SSH: TsgcSSHClient;
begin
  SSH := TsgcSSHClient.Create(nil);
  try
    SSH.Host := 'build01.example.com';
    SSH.Authentication.Username := 'deploy';
    SSH.Authentication.PrivateKeyFile := 'C:\keys\id_ed25519.pem';
    SSH.OnSSHHostKey := DoHostKey;
    SSH.Connect;
    Memo1.Text := SSH.Execute('df -h /var');
    SSH.Disconnect;
  finally
    SSH.Free;
  end;
end;

procedure TForm1.DoHostKey(Sender: TObject; const aHostKeyType,
  aFingerprint: string; var aAction: TIdSSHHostKeyVerification);
begin
  if aFingerprint <> FKnownFingerprint then
    aAction := sshHostKeyReject;
end;
SFTP e SCP: trasferimenti di file veloci
TsgcSFTPClient parla SFTP v3 sulla stessa connessione SSH, con un metodo per ogni compito: RealPath risolve la cartella home, ListDirectory restituisce nomi, dimensioni e date, Put e Get caricano e scaricano un file, e Rename, Delete, MakeDirectory e RemoveDirectory coprono il resto di un file manager. OnSFTPProgress riporta i byte trasferiti per una barra di avanzamento.
I trasferimenti sono veloci perché il client non attende ogni blocco. Mantiene 16 richieste in volo, quindi un file da 100 MB richiede circa un secondo su una rete locale.
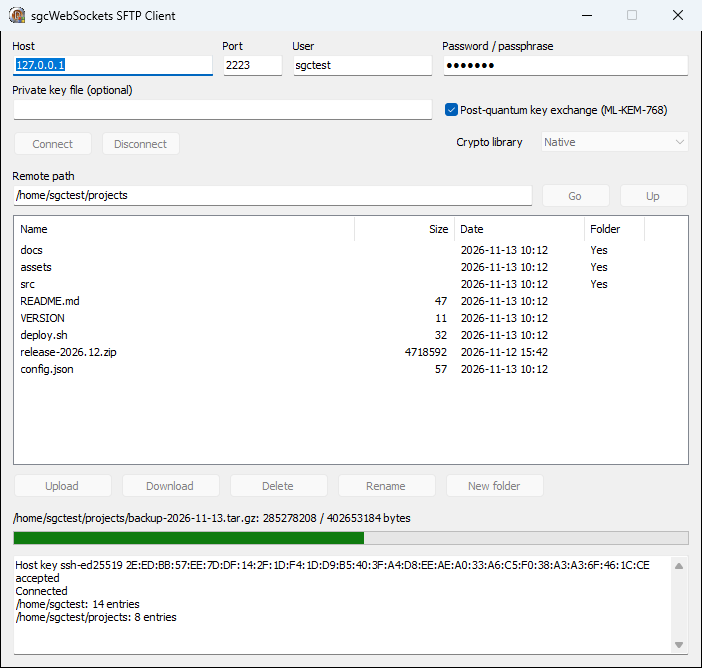
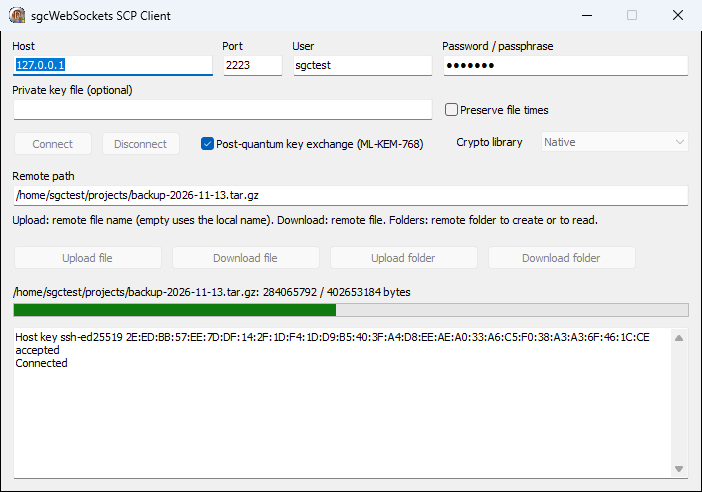
TsgcSCPClient copia i file tramite SSH su qualsiasi server che consenta il comando scp, senza un servizio di trasferimento file separato. Upload e Download copiano un singolo file, UploadFolder e DownloadFolder copiano un intero albero di cartelle, e PreserveTimes conserva sull'altro lato le date di modifica e di accesso.
Il tuo server SSH e SFTP
TsgcSSHServer resta in ascolto sulla porta che scegli e dimostra la propria identità con chiavi host Ed25519, ECDSA o RSA caricate da HostKeyFiles. GenerateHostKeyEd25519 ne crea una per te. OnSSHAuthPassword e OnSSHAuthPublicKey decidono chi entra, il secondo con il tipo di chiave e la sua impronta SHA256. OnSSHExec risponde ai comandi remoti e OnSSHShell gestisce una sessione interattiva. Qualsiasi client SSH standard si connette, compresi gli strumenti da riga di comando ssh, sftp e scp.
Collega un TsgcSFTPServer e lo stesso server diventa un file server:
- Una jail per utente. I client non possono uscire da
RootFolder, eOnSFTPUserRootassegna a ogni utente una cartella propria. - Modalità sola lettura.
ReadOnlyrifiuta caricamenti, cancellazioni e rinomine. - Ogni operazione sotto il tuo controllo.
OnSFTPOperationscatta per ogni apertura, rimozione, rinomina, cambio di cartella, modifica di attributi ed elenco. ImpostaaAccepta False e il client riceve un errore di permesso negato. - Anche SCP. Con
SCPabilitato, i trasferimenti scp vengono serviti dalla stessa cartella radice. - Memoria costante. Il controllo di flusso mantiene costante la memoria di un download di grandi dimensioni, qualunque sia la dimensione del file.
uses
  sgcSSH_Crypto, sgcSSH_Server, sgcSSH_SFTP_Server;

procedure TForm1.StartServer;
begin
  if not FileExists('hostkey_ed25519.pem') then
    TsgcSSHServer.GenerateHostKeyEd25519('hostkey_ed25519.pem');

  SFTP := TsgcSFTPServer.Create(Self);
  SFTP.RootFolder := 'D:\sftp';
  SFTP.OnSFTPUserRoot := DoUserRoot;
  SFTP.OnSFTPOperation := DoOperation;

  SSH := TsgcSSHServer.Create(Self);
  SSH.Port := 22;
  SSH.HostKeyFiles.Text := 'hostkey_ed25519.pem';
  SSH.CryptoLibrary := sshcNative;
  SSH.SFTPServer := SFTP;
  SSH.OnSSHAuthPassword := DoAuthPassword;
  SSH.Active := True;
end;

procedure TForm1.DoAuthPassword(Sender: TObject;
  aConnection: TsgcSSHServerConnection; const aUsername, aPassword: string;
  var aAccept: Boolean);
begin
  aAccept := CheckUser(aUsername, aPassword); // your own user store
end;

procedure TForm1.DoUserRoot(Sender: TObject; const aUsername: string;
  var aRootFolder: string);
begin
  aRootFolder := 'D:\sftp\' + aUsername; // every user in its own folder
  ForceDirectories(aRootFolder);
end;

procedure TForm1.DoOperation(Sender: TObject; const aUsername: string;
  aOperation: TsgcSFTPOperation; const aPath, aNewPath: string;
  var aAccept: Boolean);
begin
  if aOperation = sfoRemove then
    aAccept := False; // the client gets permission denied
end;
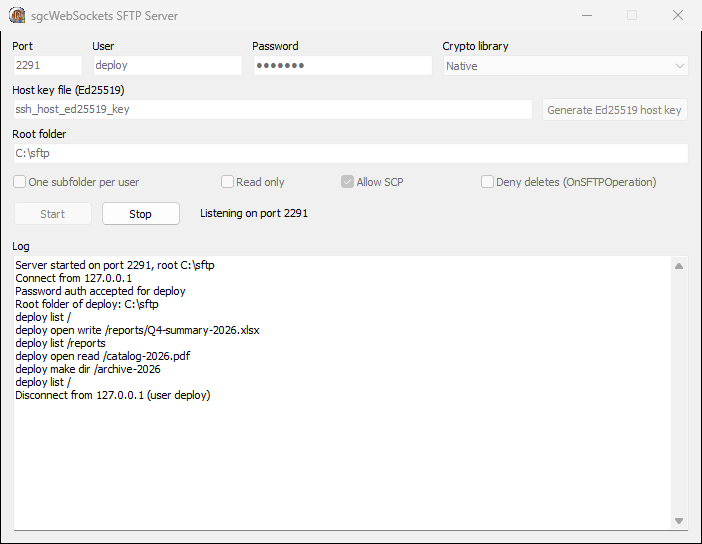
Ecco lo strumento da riga di comando sftp standard che lavora con la demo del server SFTP:
$ sftp -P 2291 -b batch.txt deploy@127.0.0.1
sftp> cd reports
sftp> put Q4-summary-2026.xlsx
sftp> ls -l
-rw-r--r--   1 deploy   deploy     150000 Nov 13 10:28 Q3-summary-2026.xlsx
-rw-r--r--   1 deploy   deploy     204800 Nov 13 10:28 Q4-summary-2026.xlsx
sftp> cd ..
sftp> get catalog-2026.pdf
sftp> mkdir archive-2026
Lato server, ognuna di queste operazioni è passata da OnSFTPOperation, dove la demo la registra nel log:
Dettagli di sicurezza
- Lo scambio di chiavi strict chiude l'attacco di troncamento del prefisso noto come Terrapin.
- server-sig-algs (RFC 8308) permette alle chiavi utente RSA di firmare con rsa-sha2-512 o rsa-sha2-256 invece di SHA-1.
- Cifrari: AES-GCM e AES-CTR. MAC: HMAC-SHA2-256 e HMAC-SHA2-512, mentre i cifrari GCM includono una propria autenticazione.
- Chiavi: Ed25519, ECDSA e RSA per le chiavi host e le chiavi utente, caricate da file PEM e PKCS#8. Le chiavi private cifrate si aprono con una passphrase.
- Scegli tu gli algoritmi. Le liste del client si trovano nella proprietà
Algorithms. Il client Delphi offre ancora diffie-hellman-group14-sha1 e ssh-rsa per i server datati, e puoi rimuoverli per rifiutare completamente SHA-1.
Delphi, C++Builder e .NET
Gli stessi cinque componenti sono disponibili su ogni piattaforma supportata da sgcSSH:
- Da Delphi 7 a 13, per VCL, FireMonkey, applicazioni console e servizi, su Windows Win32, Windows Win64 e Linux64.
- C++Builder, con gli stessi componenti ed eventi.
- .NET 8, .NET 9, .NET 10 e .NET Standard 2.0, in codice completamente gestito, nel namespace
esegece.sgcWebSockets.
Il codice .NET si legge come quello Delphi:
using esegece.sgcWebSockets;

using (var sftp = new TsgcSFTPClient())
{
    sftp.Host = "files.example.com";
    sftp.Authentication.Username = "partner";
    sftp.Authentication.Password = "secret";
    sftp.Connect();
    sftp.Put(@"C:\export\invoices.zip", "/upload/invoices.zip");
    foreach (var item in sftp.ListDirectory("/upload"))
        Console.WriteLine($"{item.FileName}  {item.Size}");
    sftp.Disconnect();
}
Cinque demo in Demos\27.SSH mostrano ogni componente al lavoro: 01.SSH_Client, 02.SFTP_Client, 03.SCP_Client, 04.SSH_Server e 05.SFTP_Server. Le schermate di questo articolo provengono da queste demo.
Edizioni
sgcSSH è incluso in sgcWebSockets Enterprise e sgcWebSockets All-Access. In .NET i componenti sono distribuiti nel pacchetto sgcWebSockets registrato, non nell'edizione Community gratuita.
Se ti servono solo SSH e SFTP, il pacchetto sgcSSH standalone è autonomo: include il runtime sgcWebSockets Core insieme alla crittografia nativa su cui gira lo scambio di chiavi, l'add-on sgcCustomIndy su cui si basano i componenti Delphi è sempre incluso nell'ordine, e ogni licenza comprende il codice sorgente completo.
- Pagina del prodotto sgcSSH
- Matrice delle funzionalità di sgcSSH
- Scarica la prova gratuita
- Prezzi di sgcSSH
SSH dentro la tua applicazione, pronto per ciò che verrà
Scarica la prova, avvia la demo del server SSH e connettiti con qualsiasi client SSH. Poi trascina un TsgcSFTPClient sul tuo form.
Domande o commenti? Contattaci, riceverai una risposta da chi ha scritto il codice.