Delphi ve .NET için SSH, SFTP ve SCP.
Varsayılan olarak kuantum sonrası.
SSH'ı kendi uygulamalarınızın içine yerleştiren üç istemci ve iki sunucu. Hibrit anahtar değişimi mlkem768x25519-sha256 her iki tarafta da ilk sırada sunulur ve kriptografi yerel kod olarak çalışır.
- ML-KEM-768 + X25519
- SFTP v3
- SCP
- Ed25519
- AES-GCM
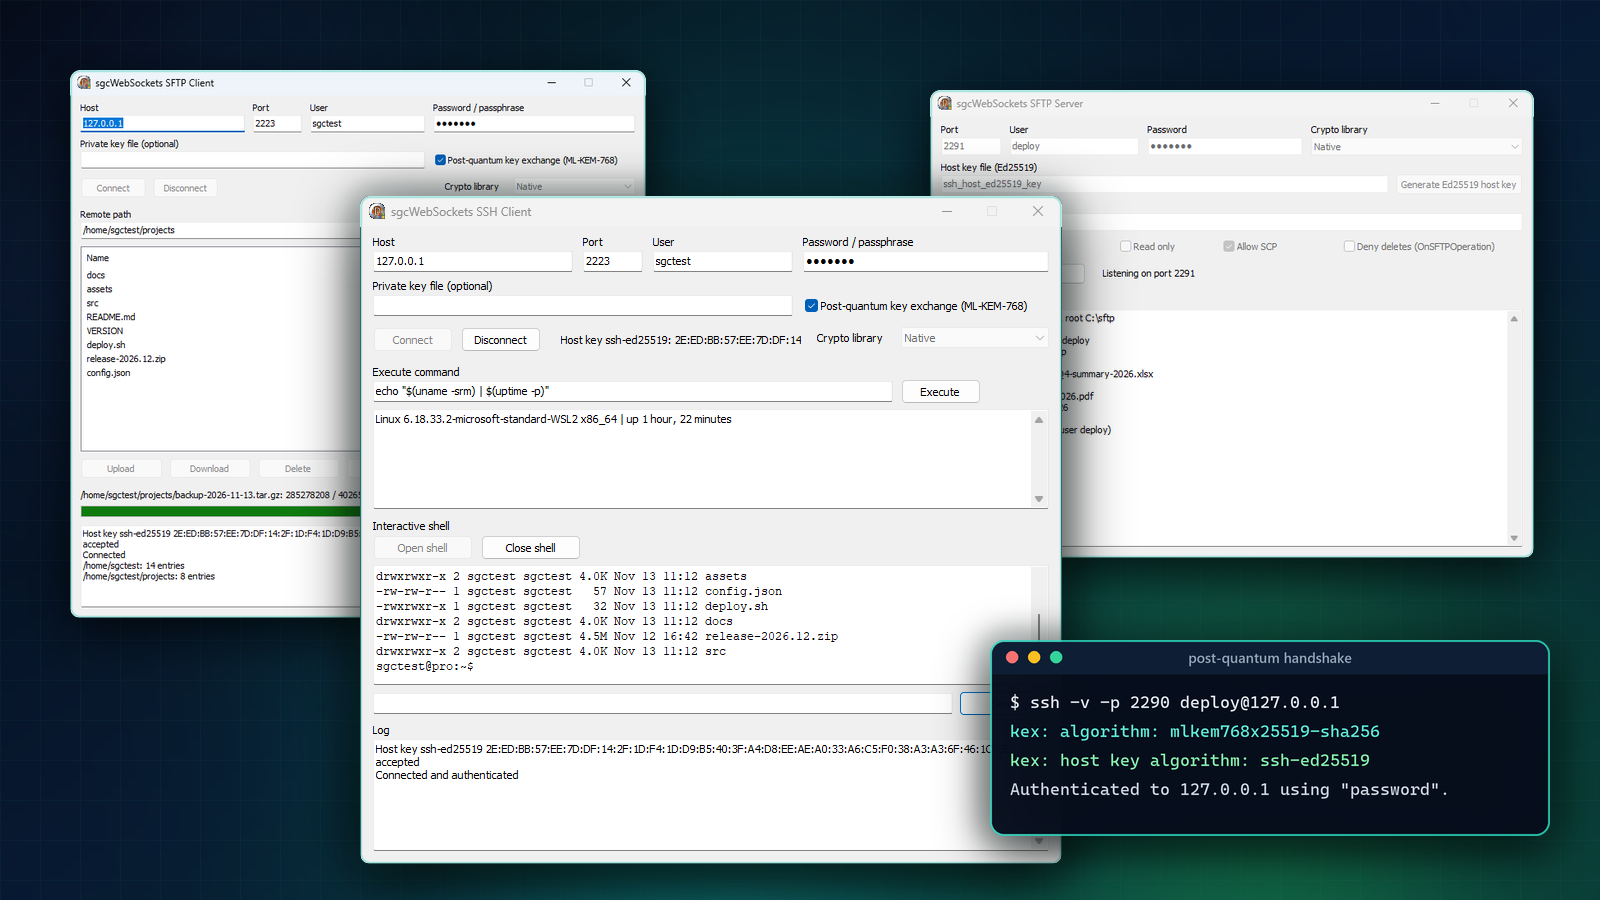
SSH, sunucuları yönetmenin ve dosyaları güvenli biçimde alışverişi yapmanın standart yoludur. sgcSSH, onu Delphi, C++Builder ve .NET uygulamalarınıza hem istemci hem de sunucu tarafında sıradan bileşenler olarak getirir.
sgcSSH ile bir Linux sunucusunda komut çalıştırıp çıktısını bir dize olarak alabilir, etkileşimli bir kabuk açabilir, bir port yönlendirebilir, SFTP veya SCP ile bir klasör yükleyebilir ya da kendi uygulamanızı her kullanıcı için ayrı bir klasör sunan bir SSH ve SFTP sunucusuna dönüştürebilirsiniz. İstemci de sunucu da hibrit kuantum sonrası anahtar değişimini ilk sırada sunar; en yeni SSH sürümleri de bunu varsayılan olarak kullanır.
sgcSSH bir bakışta: istemciler, sunucular ve kuantum sonrası anahtar değişimi. YouTube'da da izleyin.
Üç İstemci, İki Sunucu
Her biri, SGC SSH palet sayfasında yer alan görsel olmayan bir bileşendir. Onu bir forma bırakır ya da kodla oluşturur, sunucuyu ve kimlik bilgilerini ayarlar, olayları bağlar, ardından bağlanır veya dinlemeye başlarsınız. .NET sınıfları aynı adları taşır.
Kuantum Sonrası Anahtar Değişimi, Varsayılan Olarak Açık
Bugün şifrelenen trafiğe yarın saldırılabilir. Saldırgan şifrelenmiş oturumu şimdi kaydeder ve yeterince büyük bir kuantum bilgisayar ortaya çıktığında şifresini çözer. Buna şimdi topla, sonra çöz denir ve yıllarca gizli kalması gereken her şey için önemlidir: kimlik bilgileri, sözleşmeler, müşteri dosyaları.
sgcSSH buna hibrit anahtar değişimi mlkem768x25519-sha256 ile yanıt verir. Kuantum sonrası bir algoritma olan ML-KEM-768 (FIPS 203) ile klasik X25519'u birleştirir; böylece ikisinden biri kırılmadığı sürece oturum anahtarları gizli kalır. En yeni SSH sürümlerinin varsayılanı budur.
- İstemci bunu ilk sırada sunar,
PostQuantumKexTrue olduğu sürece; varsayılan değer de budur. - Sunucu bunu ilk sırada sunar, bağlanan her istemciye.
- Yapılandırılacak bir şey yok. Karşı taraf bunu desteklemiyorsa değişim curve25519, ECDH ve Diffie-Hellman group14 ile group16'ya geri döner.
Bu, SSH sunucu demosuna bağlanan standart bir ssh komut satırı istemcisidir. Hibrit değişim, her iki tarafta da varsayılan ayarlarla müzakere edilir:
$ ssh -v -p 2290 deploy@127.0.0.1 "echo hello"
debug1: Remote protocol version 2.0, remote software version sgcSSH
debug1: kex: algorithm: mlkem768x25519-sha256
debug1: kex: host key algorithm: ssh-ed25519
debug1: kex: client->server cipher: aes128-ctr MAC: hmac-sha2-256 compression: none
Authenticated to 127.0.0.1 ([127.0.0.1]:2290) using "password".
hello
Yerel Kriptografi, Dağıtılacak DLL Yok
Delphi'de CryptoLibrary özelliği, klasik algoritmaların (ECDH, Diffie-Hellman, AES, HMAC ve sunucu anahtarı imzaları) nerede hesaplanacağını seçer:
sshcNativesaf Object Pascal ile yazılmış sgcCrypto birimlerini kullanır. Dağıtılacak bir OpenSSL DLL'i yoktur ve en hızlı yerel şifre oldukları için AES-GCM şifreleri tercih edilir. Yerel kriptografi lisansınızda mevcut olduğu sürece varsayılan seçenek budur.sshcOpenSSLsgcWebSockets'in diğer TLS bileşenleri gibi OpenSSL 1.1.1 veya 3.x DLL'lerini kullanır.
Hibrit ML-KEM-768 ve X25519 değişimi, her iki seçenekte de kütüphanenin yerel koduyla çalışır. .NET bileşenleri hiç OpenSSL içermeyen tamamen yönetilen koddur ve .NET 8 ve sonrasında AES-GCM donanım hızlandırmalıdır.
Kuantum sonrası değişim ve yerel kriptografi ile SFTP üzerinden bir dosya yüklemek birkaç satır sürer:
uses
  sgcSSH_Crypto, sgcSSH_Client;

procedure TForm1.UploadInvoices;
var
  SFTP: TsgcSFTPClient;
begin
  SFTP := TsgcSFTPClient.Create(nil);
  try
    SFTP.Host := 'files.example.com';
    SFTP.Authentication.Username := 'partner';
    SFTP.Authentication.Password := 'secret';
    SFTP.PostQuantumKex := True;      // the default: mlkem768x25519-sha256 first
    SFTP.CryptoLibrary := sshcNative; // sgcCrypto units, no OpenSSL DLL
    SFTP.Connect;
    SFTP.Put('C:\export\invoices.zip', '/upload/invoices.zip');
    Memo1.Lines.Add('Uploaded ' +
      IntToStr(SFTP.FileSize('/upload/invoices.zip')) + ' bytes');
    SFTP.Disconnect;
  finally
    SFTP.Free;
  end;
end;
SSH İstemcisi: Komutlar, Kabuklar ve Tüneller
TsgcSSHClient parola veya özel anahtarla oturum açar; OnSSHHostKey ise size sunucu anahtarı türünü ve parmak izini verir, böylece bunu bilinen sunucularınızla karşılaştırıp bilinmeyen veya değişmiş bir anahtarı reddedebilirsiniz.
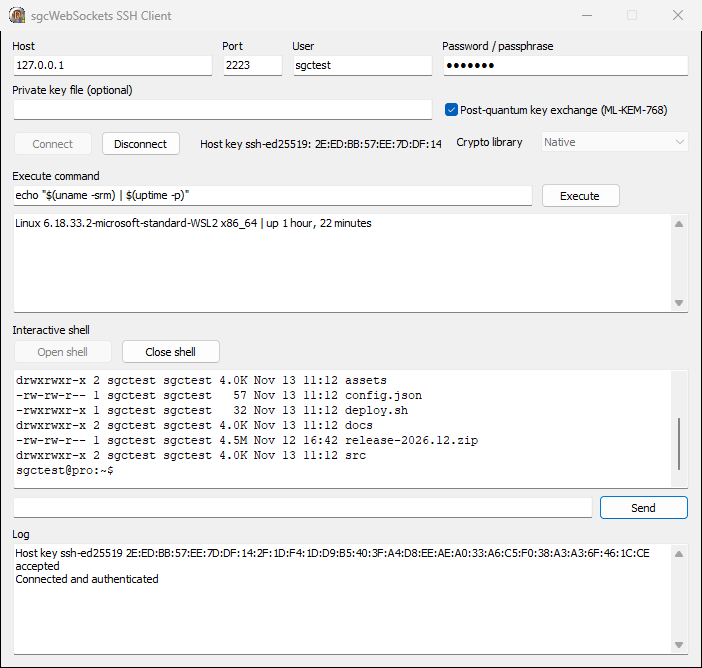
Executebir komutu çalıştırır ve çıktısını tek çağrıda, zaman aşımı ile döndürür.OpenChannel,RequestPTYveRequestShelletkileşimli bir terminal açar.SendChannelDataona yazar,OnSSHChannelDatasunucunun yazdıklarını döndürür,SendWindowChangeveSendSignalise terminal protokolünün geri kalanını karşılar.OpenDirectTCPIPyerel bir bağlantıyı sunucu üzerinden yönlendirir, örneğin bir bastion sunucusunun arkasındaki bir veritabanına ulaşmak için;RequestForwardingise sunucudan uzak bir portu size geri yönlendirmesini ister.Rekeyuzun süre açık kalan bir bağlantının oturum anahtarlarını yeniler.
Özel anahtar ve sunucu anahtarı denetimi ile bir bakım komutu çalıştırma:
procedure TForm1.CheckDisk;
var
  SSH: TsgcSSHClient;
begin
  SSH := TsgcSSHClient.Create(nil);
  try
    SSH.Host := 'build01.example.com';
    SSH.Authentication.Username := 'deploy';
    SSH.Authentication.PrivateKeyFile := 'C:\keys\id_ed25519.pem';
    SSH.OnSSHHostKey := DoHostKey;
    SSH.Connect;
    Memo1.Text := SSH.Execute('df -h /var');
    SSH.Disconnect;
  finally
    SSH.Free;
  end;
end;

procedure TForm1.DoHostKey(Sender: TObject; const aHostKeyType,
  aFingerprint: string; var aAction: TIdSSHHostKeyVerification);
begin
  if aFingerprint <> FKnownFingerprint then
    aAction := sshHostKeyReject;
end;
SFTP ve SCP: Hızlı Dosya Aktarımları
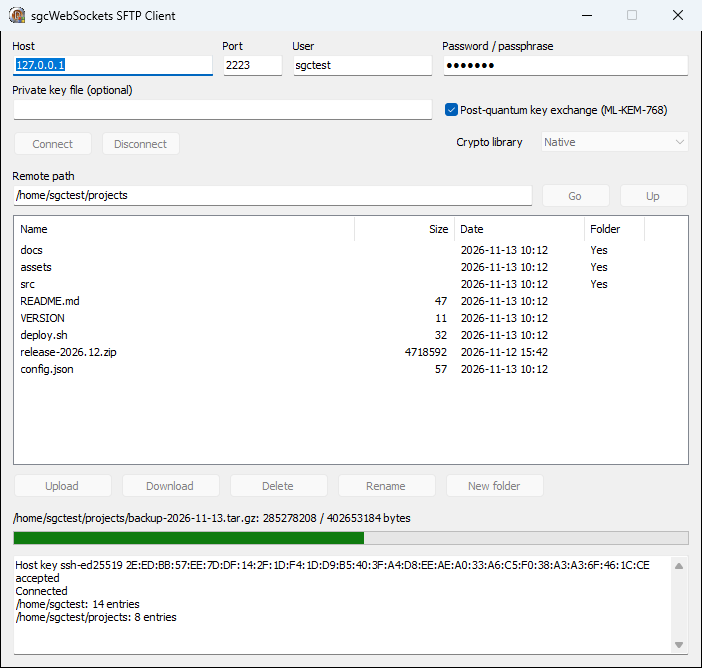
TsgcSFTPClient aynı SSH bağlantısı üzerinden SFTP v3 konuşur ve her iş için bir yöntem sunar: RealPath ana klasörü çözer, ListDirectory adları, boyutları ve tarihleri döndürür, Put ve Get bir dosyayı yükler ve indirir, Rename, Delete, MakeDirectory ve RemoveDirectory ise bir dosya yöneticisinin geri kalanını karşılar. OnSFTPProgress, bir ilerleme çubuğu için aktarılan bayt sayısını bildirir.
Aktarımlar hızlıdır, çünkü istemci her bloğu beklemez. 16 isteği eşzamanlı tutar, bu yüzden 100 MB'lık bir dosya yerel ağda yaklaşık bir saniye sürer.
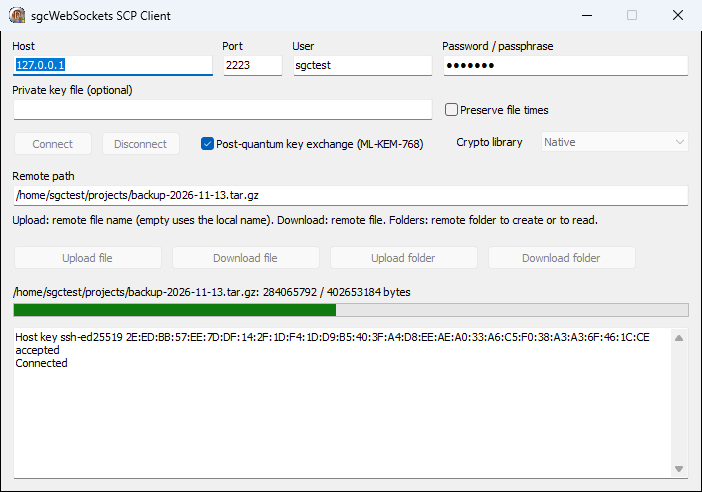
TsgcSCPClient, ayrı bir dosya aktarım hizmeti gerekmeden, scp komutuna izin veren herhangi bir sunucuya SSH üzerinden dosya kopyalar. Upload ve Download tek bir dosyayı, UploadFolder ve DownloadFolder ise tüm bir klasör ağacını kopyalar; PreserveTimes değiştirme ve erişim zamanlarını karşı tarafta korur.
Kendi SSH ve SFTP Sunucunuz
TsgcSSHServer seçtiğiniz portu dinler ve kimliğini HostKeyFiles içinden yüklenen Ed25519, ECDSA veya RSA sunucu anahtarlarıyla kanıtlar. GenerateHostKeyEd25519 sizin için bir tane oluşturur. OnSSHAuthPassword ve OnSSHAuthPublicKey kimin içeri gireceğine karar verir; ikincisi bunu anahtar türü ve SHA256 parmak iziyle yapar. OnSSHExec uzak komutları yanıtlar, OnSSHShell ise etkileşimli bir oturum sunar. ssh, sftp ve scp komut satırı araçları dahil her standart SSH istemcisi ona bağlanabilir.
Bir TsgcSFTPServer bağlayın, aynı sunucu bir dosya sunucusuna dönüşür:
- Kullanıcı başına bir hapis (jail). İstemciler
RootFolderdışına çıkamaz veOnSFTPUserRoother kullanıcıya kendi klasörünü verir. - Salt okunur mod.
ReadOnlyyüklemeleri, silmeleri ve yeniden adlandırmaları reddeder. - Her işlem sizin denetiminizde.
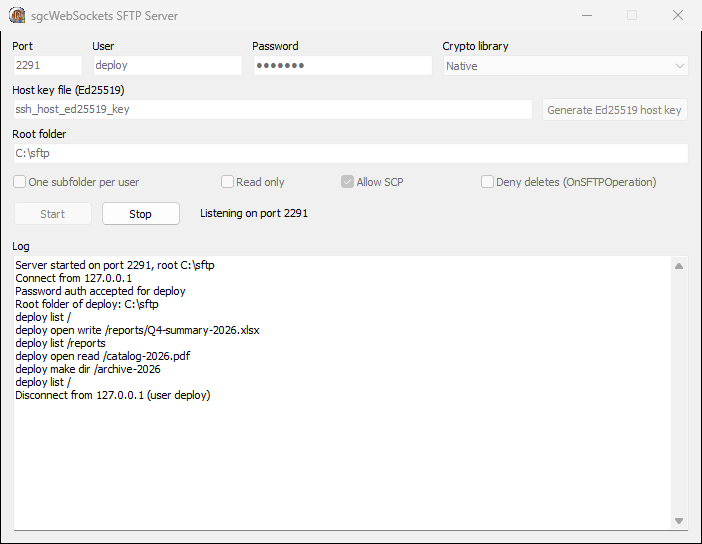
OnSFTPOperationher açma, silme, yeniden adlandırma, klasör değişikliği, öznitelik değişikliği ve listeleme için tetiklenir.aAcceptdeğerini False yaparsanız istemci bir izin reddedildi hatası alır. - SCP de sunulur.
SCPetkinleştirildiğinde scp aktarımları aynı kök klasörden sunulur. - Sabit bellek. Akış denetimi, dosya boyutu ne olursa olsun büyük bir indirmenin bellek kullanımını sabit tutar.
uses
  sgcSSH_Crypto, sgcSSH_Server, sgcSSH_SFTP_Server;

procedure TForm1.StartServer;
begin
  if not FileExists('hostkey_ed25519.pem') then
    TsgcSSHServer.GenerateHostKeyEd25519('hostkey_ed25519.pem');

  SFTP := TsgcSFTPServer.Create(Self);
  SFTP.RootFolder := 'D:\sftp';
  SFTP.OnSFTPUserRoot := DoUserRoot;
  SFTP.OnSFTPOperation := DoOperation;

  SSH := TsgcSSHServer.Create(Self);
  SSH.Port := 22;
  SSH.HostKeyFiles.Text := 'hostkey_ed25519.pem';
  SSH.CryptoLibrary := sshcNative;
  SSH.SFTPServer := SFTP;
  SSH.OnSSHAuthPassword := DoAuthPassword;
  SSH.Active := True;
end;

procedure TForm1.DoAuthPassword(Sender: TObject;
  aConnection: TsgcSSHServerConnection; const aUsername, aPassword: string;
  var aAccept: Boolean);
begin
  aAccept := CheckUser(aUsername, aPassword); // your own user store
end;

procedure TForm1.DoUserRoot(Sender: TObject; const aUsername: string;
  var aRootFolder: string);
begin
  aRootFolder := 'D:\sftp\' + aUsername; // every user in its own folder
  ForceDirectories(aRootFolder);
end;

procedure TForm1.DoOperation(Sender: TObject; const aUsername: string;
  aOperation: TsgcSFTPOperation; const aPath, aNewPath: string;
  var aAccept: Boolean);
begin
  if aOperation = sfoRemove then
    aAccept := False; // the client gets permission denied
end;
Burada standart sftp komut satırı aracı SFTP sunucu demosuyla çalışıyor:
$ sftp -P 2291 -b batch.txt deploy@127.0.0.1
sftp> cd reports
sftp> put Q4-summary-2026.xlsx
sftp> ls -l
-rw-r--r--   1 deploy   deploy     150000 Nov 13 10:28 Q3-summary-2026.xlsx
-rw-r--r--   1 deploy   deploy     204800 Nov 13 10:28 Q4-summary-2026.xlsx
sftp> cd ..
sftp> get catalog-2026.pdf
sftp> mkdir archive-2026
Sunucu tarafında bu işlemlerin her biri OnSFTPOperation üzerinden geçti ve demo bunları günlüğe yazıyor:
Güvenlik Ayrıntıları
- Sıkı anahtar değişimi, Terrapin adıyla bilinen önek kırpma saldırısını kapatır.
- server-sig-algs (RFC 8308), RSA kullanıcı anahtarlarının SHA-1 yerine rsa-sha2-512 veya rsa-sha2-256 ile imzalamasını sağlar.
- Şifreler: AES-GCM ve AES-CTR. MAC'ler: HMAC-SHA2-256 ve HMAC-SHA2-512; GCM şifreleri ise kendi kimlik doğrulamalarını taşır.
- Anahtarlar: Sunucu ve kullanıcı anahtarları için Ed25519, ECDSA ve RSA; PEM ve PKCS#8 dosyalarından yüklenir. Şifreli özel anahtarlar bir parola ile açılır.
- Algoritmalar sizin seçiminiz. İstemci listeleri
Algorithmsözelliğindedir. Delphi istemcisi eski sunucular için hâlâ diffie-hellman-group14-sha1 ve ssh-rsa sunar; SHA-1'i tamamen reddetmek için bunları kaldırırsınız.
Delphi, C++Builder ve .NET
Aynı beş bileşen, sgcSSH'ın desteklediği her platformda kullanılabilir:
- Delphi 7 ile 13 arası, VCL, FireMonkey, konsol uygulamaları ve hizmetler için; Windows Win32, Windows Win64 ve Linux64 üzerinde.
- C++Builder, aynı bileşenler ve olaylarla.
- .NET 8, .NET 9, .NET 10 ve .NET Standard 2.0, tamamen yönetilen kodla,
esegece.sgcWebSocketsad alanında.
.NET kodu, Delphi koduyla aynı şekilde okunur:
using esegece.sgcWebSockets;

using (var sftp = new TsgcSFTPClient())
{
    sftp.Host = "files.example.com";
    sftp.Authentication.Username = "partner";
    sftp.Authentication.Password = "secret";
    sftp.Connect();
    sftp.Put(@"C:\export\invoices.zip", "/upload/invoices.zip");
    foreach (var item in sftp.ListDirectory("/upload"))
        Console.WriteLine($"{item.FileName}  {item.Size}");
    sftp.Disconnect();
}
Demos\27.SSH içindeki beş demo, her bileşeni iş başında gösterir: 01.SSH_Client, 02.SFTP_Client, 03.SCP_Client, 04.SSH_Server ve 05.SFTP_Server. Bu makaledeki ekran görüntüleri onlardan alınmıştır.
Sürümler
sgcSSH, sgcWebSockets Enterprise ve sgcWebSockets All-Access içinde yer alır. .NET'te bileşenler, ücretsiz Community sürümüyle değil, kayıtlı sgcWebSockets paketiyle birlikte gelir.
Yalnızca SSH ve SFTP'ye ihtiyacınız varsa, bağımsız sgcSSH paketi kendi içinde eksiksizdir: sgcWebSockets Core çalışma zamanını, anahtar değişiminin üzerinde çalıştığı yerel kriptografiyle birlikte paketler, Delphi bileşenlerinin dayandığı sgcCustomIndy eklentisi siparişe her zaman dahildir ve her lisans tam kaynak kodla gelir.
Uygulamanızın İçinde SSH, Gelecek İçin Hazır
Deneme sürümünü indirin, SSH sunucu demosunu çalıştırın ve herhangi bir SSH istemcisiyle ona bağlanın. Ardından kendi formunuza bir TsgcSFTPClient bırakın.
Sorularınız veya geri bildiriminiz mi var? Bize ulaşın, yanıtı kodu yazan kişilerden alırsınız.