SSH, SFTP e SCP para Delphi e .NET.
Pós-quântico por padrão.
Três clientes e dois servidores que colocam o SSH dentro das suas próprias aplicações. A troca de chaves híbrida mlkem768x25519-sha256 é oferecida primeiro nos dois lados, e a criptografia roda como código nativo.
- ML-KEM-768 + X25519
- SFTP v3
- SCP
- Ed25519
- AES-GCM
O SSH é a forma padrão de administrar servidores e de trocar arquivos com segurança. O sgcSSH o leva às suas aplicações Delphi, C++Builder e .NET como componentes comuns, tanto no lado do cliente quanto no lado do servidor.
Com o sgcSSH você executa um comando em um servidor Linux e recebe a saída como uma string, abre um shell interativo, redireciona uma porta, envia uma pasta por SFTP ou SCP, ou transforma a sua própria aplicação em um servidor SSH e SFTP com uma pasta privada para cada usuário. Cliente e servidor oferecem primeiro a troca de chaves híbrida pós-quântica, a mesma que as versões mais recentes do SSH usam por padrão.
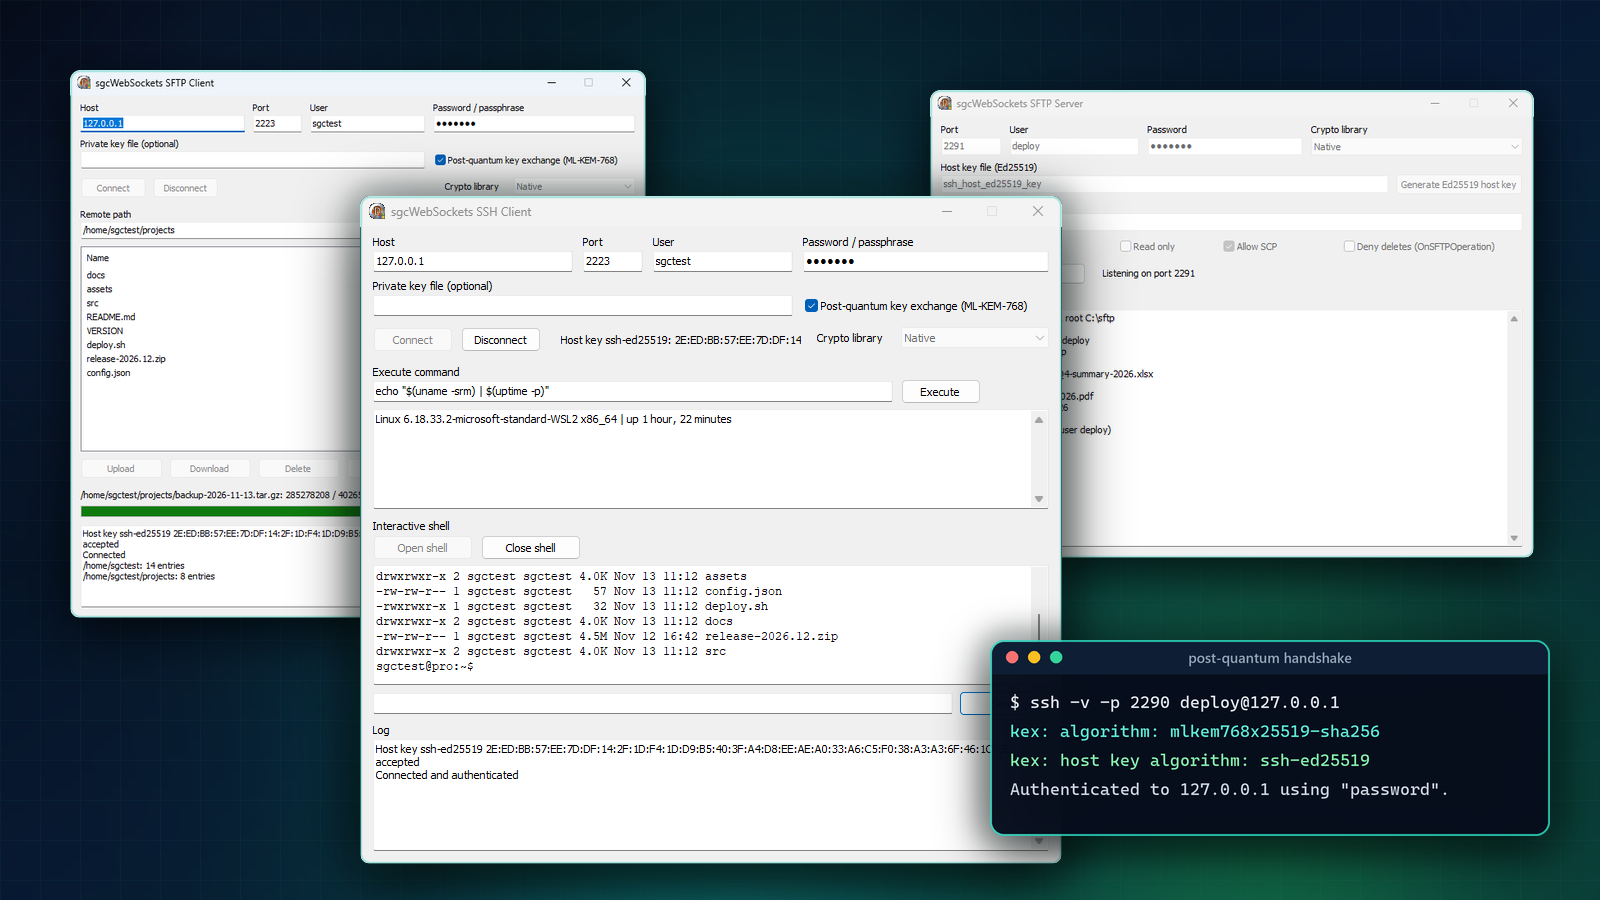
O sgcSSH em resumo: os clientes, os servidores e a troca de chaves pós-quântica. Também no YouTube.
Três clientes, dois servidores
Cada um é um componente não visual na página da paleta SGC SSH. Você o solta em um formulário ou o cria em código, define o host e as credenciais, liga os eventos e então conecta ou começa a escutar. As classes .NET têm os mesmos nomes.
Troca de chaves pós-quântica, ativada por padrão
O tráfego criptografado hoje pode ser atacado amanhã. Um atacante grava agora a sessão criptografada e a decifra mais tarde, quando existir um computador quântico grande o suficiente. Isso se chama harvest now, decrypt later (colete agora, decifre depois) e importa para tudo o que precisa continuar privado por anos: credenciais, contratos, arquivos de clientes.
O sgcSSH responde a isso com a troca de chaves híbrida mlkem768x25519-sha256. Ela combina o ML-KEM-768 (FIPS 203), um algoritmo pós-quântico, com o clássico X25519, de modo que as chaves de sessão permanecem secretas enquanto um dos dois não for quebrado. É o padrão das versões mais recentes do SSH.
- O cliente a oferece primeiro enquanto
PostQuantumKexfor True, que é o valor padrão. - O servidor a oferece primeiro a todo cliente que se conecta.
- Nada a configurar. Quando o outro lado não a suporta, a troca recorre a curve25519, ECDH e Diffie-Hellman group14 e group16.
Este é um cliente SSH de linha de comando padrão conectando-se à demo do servidor SSH. A troca híbrida é negociada com as configurações padrão nos dois lados:
$ ssh -v -p 2290 deploy@127.0.0.1 "echo hello"
debug1: Remote protocol version 2.0, remote software version sgcSSH
debug1: kex: algorithm: mlkem768x25519-sha256
debug1: kex: host key algorithm: ssh-ed25519
debug1: kex: client->server cipher: aes128-ctr MAC: hmac-sha2-256 compression: none
Authenticated to 127.0.0.1 ([127.0.0.1]:2290) using "password".
hello
Criptografia nativa, sem DLL para distribuir
No Delphi, a propriedade CryptoLibrary escolhe onde os algoritmos clássicos (ECDH, Diffie-Hellman, AES, HMAC e as assinaturas das chaves de host) são calculados:
sshcNativeusa as units sgcCrypto em Object Pascal puro. Não há DLL do OpenSSL para distribuir, e as cifras AES-GCM são preferidas por serem as cifras nativas mais rápidas. É o padrão sempre que a criptografia nativa está disponível na sua licença.sshcOpenSSLusa as DLLs do OpenSSL 1.1.1 ou 3.x, como os demais componentes TLS do sgcWebSockets.
A troca híbrida ML-KEM-768 e X25519 é código nativo da biblioteca com as duas opções. Os componentes .NET são código totalmente gerenciado, sem nenhum OpenSSL, e no .NET 8 e posteriores o AES-GCM tem aceleração por hardware.
Enviar um arquivo por SFTP com a troca pós-quântica e a criptografia nativa leva apenas algumas linhas:
uses
  sgcSSH_Crypto, sgcSSH_Client;

procedure TForm1.UploadInvoices;
var
  SFTP: TsgcSFTPClient;
begin
  SFTP := TsgcSFTPClient.Create(nil);
  try
    SFTP.Host := 'files.example.com';
    SFTP.Authentication.Username := 'partner';
    SFTP.Authentication.Password := 'secret';
    SFTP.PostQuantumKex := True;      // the default: mlkem768x25519-sha256 first
    SFTP.CryptoLibrary := sshcNative; // sgcCrypto units, no OpenSSL DLL
    SFTP.Connect;
    SFTP.Put('C:\export\invoices.zip', '/upload/invoices.zip');
    Memo1.Lines.Add('Uploaded ' +
      IntToStr(SFTP.FileSize('/upload/invoices.zip')) + ' bytes');
    SFTP.Disconnect;
  finally
    SFTP.Free;
  end;
end;
O cliente SSH: comandos, shells e túneis
O TsgcSSHClient faz login com senha ou com uma chave privada, e o OnSSHHostKey entrega o tipo da chave de host e a sua impressão digital para que você a confira com os seus hosts conhecidos e rejeite uma chave desconhecida ou alterada.
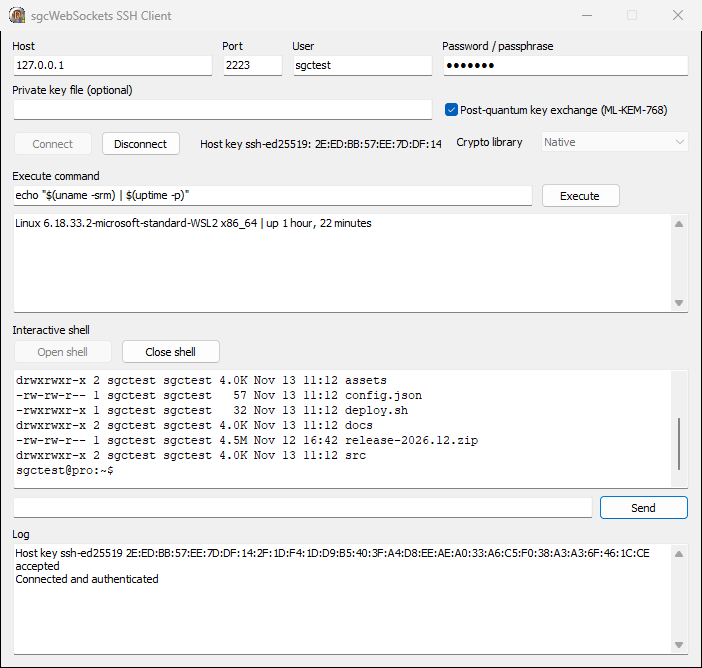
Executeexecuta um comando e devolve a saída em uma única chamada, com timeout.OpenChannel,RequestPTYeRequestShellabrem um terminal interativo.SendChannelDatadigita nele,OnSSHChannelDatadevolve o que o servidor imprime, eSendWindowChangeeSendSignalcobrem o resto do protocolo de terminal.OpenDirectTCPIPredireciona uma conexão local através do servidor, por exemplo para alcançar um banco de dados atrás de um bastion host, eRequestForwardingpede ao servidor que redirecione uma porta remota de volta para você.Rekeyrenova as chaves de sessão de uma conexão de longa duração.
Executando um comando de manutenção com uma chave privada e verificação da chave de host:
procedure TForm1.CheckDisk;
var
  SSH: TsgcSSHClient;
begin
  SSH := TsgcSSHClient.Create(nil);
  try
    SSH.Host := 'build01.example.com';
    SSH.Authentication.Username := 'deploy';
    SSH.Authentication.PrivateKeyFile := 'C:\keys\id_ed25519.pem';
    SSH.OnSSHHostKey := DoHostKey;
    SSH.Connect;
    Memo1.Text := SSH.Execute('df -h /var');
    SSH.Disconnect;
  finally
    SSH.Free;
  end;
end;

procedure TForm1.DoHostKey(Sender: TObject; const aHostKeyType,
  aFingerprint: string; var aAction: TIdSSHHostKeyVerification);
begin
  if aFingerprint <> FKnownFingerprint then
    aAction := sshHostKeyReject;
end;
SFTP e SCP: transferências rápidas de arquivos
O TsgcSFTPClient fala SFTP v3 sobre a mesma conexão SSH, com um método para cada tarefa: RealPath resolve a pasta pessoal, ListDirectory devolve nomes, tamanhos e datas, Put e Get enviam e baixam um arquivo, e Rename, Delete, MakeDirectory e RemoveDirectory cobrem o resto de um gerenciador de arquivos. O OnSFTPProgress informa os bytes transferidos para uma barra de progresso.
As transferências são rápidas porque o cliente não espera por cada bloco. Ele mantém 16 requisições em andamento, de modo que um arquivo de 100 MB leva cerca de um segundo em uma rede local.
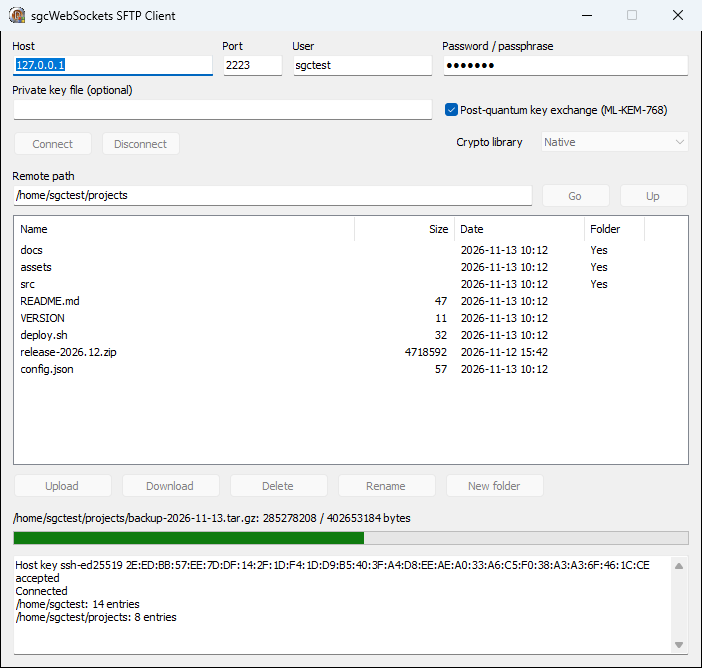
O TsgcSCPClient copia arquivos por SSH para qualquer servidor que permita o comando scp, sem um serviço de transferência de arquivos separado. Upload e Download copiam um arquivo, UploadFolder e DownloadFolder copiam uma árvore de pastas inteira, e PreserveTimes mantém as datas de modificação e de acesso do outro lado.
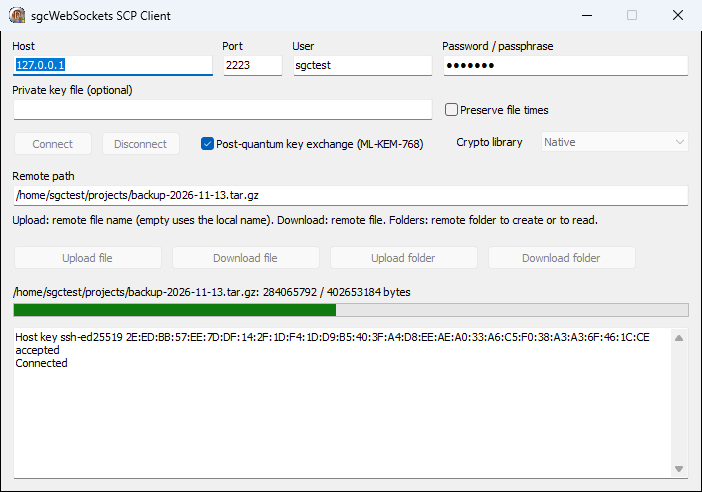
O seu próprio servidor SSH e SFTP
O TsgcSSHServer escuta na porta que você escolher e prova a sua identidade com chaves de host Ed25519, ECDSA ou RSA carregadas de HostKeyFiles. O GenerateHostKeyEd25519 cria uma para você. OnSSHAuthPassword e OnSSHAuthPublicKey decidem quem entra, o segundo com o tipo da chave e a sua impressão digital SHA256. OnSSHExec responde a comandos remotos e OnSSHShell atende uma sessão interativa. Qualquer cliente SSH padrão se conecta a ele, inclusive as ferramentas de linha de comando ssh, sftp e scp.
Vincule um TsgcSFTPServer e o mesmo servidor passa a ser um servidor de arquivos:
- Uma jaula por usuário. Os clientes não conseguem sair de
RootFolder, eOnSFTPUserRootdá a cada usuário uma pasta própria. - Modo somente leitura.
ReadOnlyrecusa envios, exclusões e renomeações. - Cada operação sob o seu controle.
OnSFTPOperationdispara a cada abertura, remoção, renomeação, mudança de pasta, mudança de atributos e listagem. DefinaaAcceptcomo False e o cliente recebe um erro de permissão negada. - SCP também atendido. Com
SCPativado, as transferências scp são atendidas a partir da mesma pasta raiz. - Memória constante. O controle de fluxo mantém constante a memória de um download grande, seja qual for o tamanho do arquivo.
uses
  sgcSSH_Crypto, sgcSSH_Server, sgcSSH_SFTP_Server;

procedure TForm1.StartServer;
begin
  if not FileExists('hostkey_ed25519.pem') then
    TsgcSSHServer.GenerateHostKeyEd25519('hostkey_ed25519.pem');

  SFTP := TsgcSFTPServer.Create(Self);
  SFTP.RootFolder := 'D:\sftp';
  SFTP.OnSFTPUserRoot := DoUserRoot;
  SFTP.OnSFTPOperation := DoOperation;

  SSH := TsgcSSHServer.Create(Self);
  SSH.Port := 22;
  SSH.HostKeyFiles.Text := 'hostkey_ed25519.pem';
  SSH.CryptoLibrary := sshcNative;
  SSH.SFTPServer := SFTP;
  SSH.OnSSHAuthPassword := DoAuthPassword;
  SSH.Active := True;
end;

procedure TForm1.DoAuthPassword(Sender: TObject;
  aConnection: TsgcSSHServerConnection; const aUsername, aPassword: string;
  var aAccept: Boolean);
begin
  aAccept := CheckUser(aUsername, aPassword); // your own user store
end;

procedure TForm1.DoUserRoot(Sender: TObject; const aUsername: string;
  var aRootFolder: string);
begin
  aRootFolder := 'D:\sftp\' + aUsername; // every user in its own folder
  ForceDirectories(aRootFolder);
end;

procedure TForm1.DoOperation(Sender: TObject; const aUsername: string;
  aOperation: TsgcSFTPOperation; const aPath, aNewPath: string;
  var aAccept: Boolean);
begin
  if aOperation = sfoRemove then
    aAccept := False; // the client gets permission denied
end;
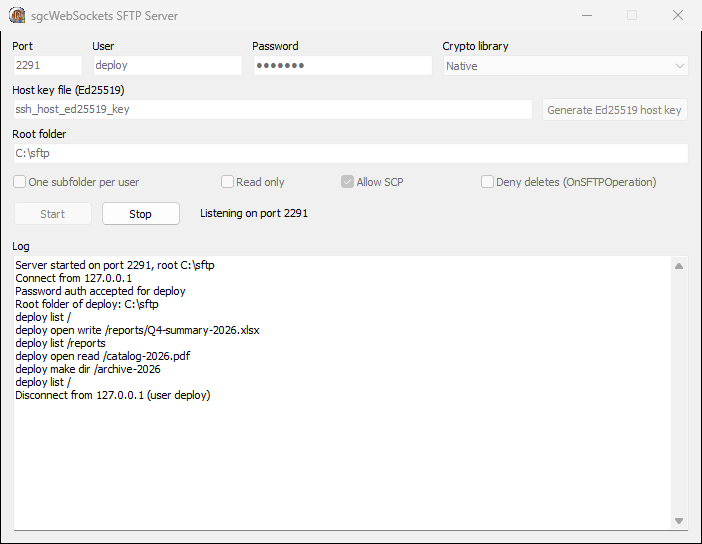
Aqui, a ferramenta de linha de comando sftp padrão trabalha com a demo do servidor SFTP:
$ sftp -P 2291 -b batch.txt deploy@127.0.0.1
sftp> cd reports
sftp> put Q4-summary-2026.xlsx
sftp> ls -l
-rw-r--r--   1 deploy   deploy     150000 Nov 13 10:28 Q3-summary-2026.xlsx
-rw-r--r--   1 deploy   deploy     204800 Nov 13 10:28 Q4-summary-2026.xlsx
sftp> cd ..
sftp> get catalog-2026.pdf
sftp> mkdir archive-2026
No lado do servidor, cada uma dessas operações passou pelo OnSFTPOperation, onde a demo a registra no log:
Detalhes de segurança
- A troca de chaves estrita fecha o ataque de truncamento de prefixo conhecido como Terrapin.
- server-sig-algs (RFC 8308) permite que as chaves RSA de usuário assinem com rsa-sha2-512 ou rsa-sha2-256 em vez de SHA-1.
- Cifras: AES-GCM e AES-CTR. MACs: HMAC-SHA2-256 e HMAC-SHA2-512, enquanto as cifras GCM trazem a sua própria autenticação.
- Chaves: Ed25519, ECDSA e RSA para chaves de host e chaves de usuário, carregadas de arquivos PEM e PKCS#8. As chaves privadas criptografadas são abertas com uma senha.
- Você escolhe os algoritmos. As listas do cliente estão na propriedade
Algorithms. O cliente Delphi ainda oferece diffie-hellman-group14-sha1 e ssh-rsa para servidores antigos, e você os remove para recusar o SHA-1 por completo.
Delphi, C++Builder e .NET
Os mesmos cinco componentes estão disponíveis em todas as plataformas que o sgcSSH suporta:
- Delphi 7 a 13, para VCL, FireMonkey, aplicações de console e serviços, em Windows Win32, Windows Win64 e Linux64.
- C++Builder, com os mesmos componentes e eventos.
- .NET 8, .NET 9, .NET 10 e .NET Standard 2.0, em código totalmente gerenciado, no namespace
esegece.sgcWebSockets.
O código .NET se lê da mesma forma que o código Delphi:
using esegece.sgcWebSockets;

using (var sftp = new TsgcSFTPClient())
{
    sftp.Host = "files.example.com";
    sftp.Authentication.Username = "partner";
    sftp.Authentication.Password = "secret";
    sftp.Connect();
    sftp.Put(@"C:\export\invoices.zip", "/upload/invoices.zip");
    foreach (var item in sftp.ListDirectory("/upload"))
        Console.WriteLine($"{item.FileName}  {item.Size}");
    sftp.Disconnect();
}
Cinco demos em Demos\27.SSH mostram cada componente em ação: 01.SSH_Client, 02.SFTP_Client, 03.SCP_Client, 04.SSH_Server e 05.SFTP_Server. As capturas de tela deste artigo vêm delas.
Edições
O sgcSSH está incluído no sgcWebSockets Enterprise e no sgcWebSockets All-Access. No .NET, os componentes são distribuídos no pacote registrado do sgcWebSockets, não na edição Community gratuita.
Se você precisa apenas de SSH e SFTP, o pacote independente sgcSSH é autônomo: ele inclui o runtime sgcWebSockets Core junto com a criptografia nativa sobre a qual a troca de chaves roda, o complemento sgcCustomIndy, no qual os componentes Delphi se baseiam, está sempre incluído no pedido, e toda licença vem com o código-fonte completo.
- Página do produto sgcSSH
- Matriz de recursos do sgcSSH
- Baixar a versão de avaliação gratuita
- Preços do sgcSSH
SSH dentro da sua aplicação, pronto para o que vem a seguir
Baixe a versão de avaliação, execute a demo do servidor SSH e conecte-se a ela com qualquer cliente SSH. Depois, solte um TsgcSFTPClient no seu próprio formulário.
Dúvidas ou comentários? Entre em contato, você receberá a resposta das pessoas que escreveram o código.