面向 Delphi 和 .NET 的 SSH、SFTP 与 SCP。
默认即后量子。
三个客户端和两个服务器,让 SSH 直接运行在您自己的应用程序中。混合密钥交换 mlkem768x25519-sha256 在两端都被优先提供,加密则以原生代码运行。
- ML-KEM-768 + X25519
- SFTP v3
- SCP
- Ed25519
- AES-GCM
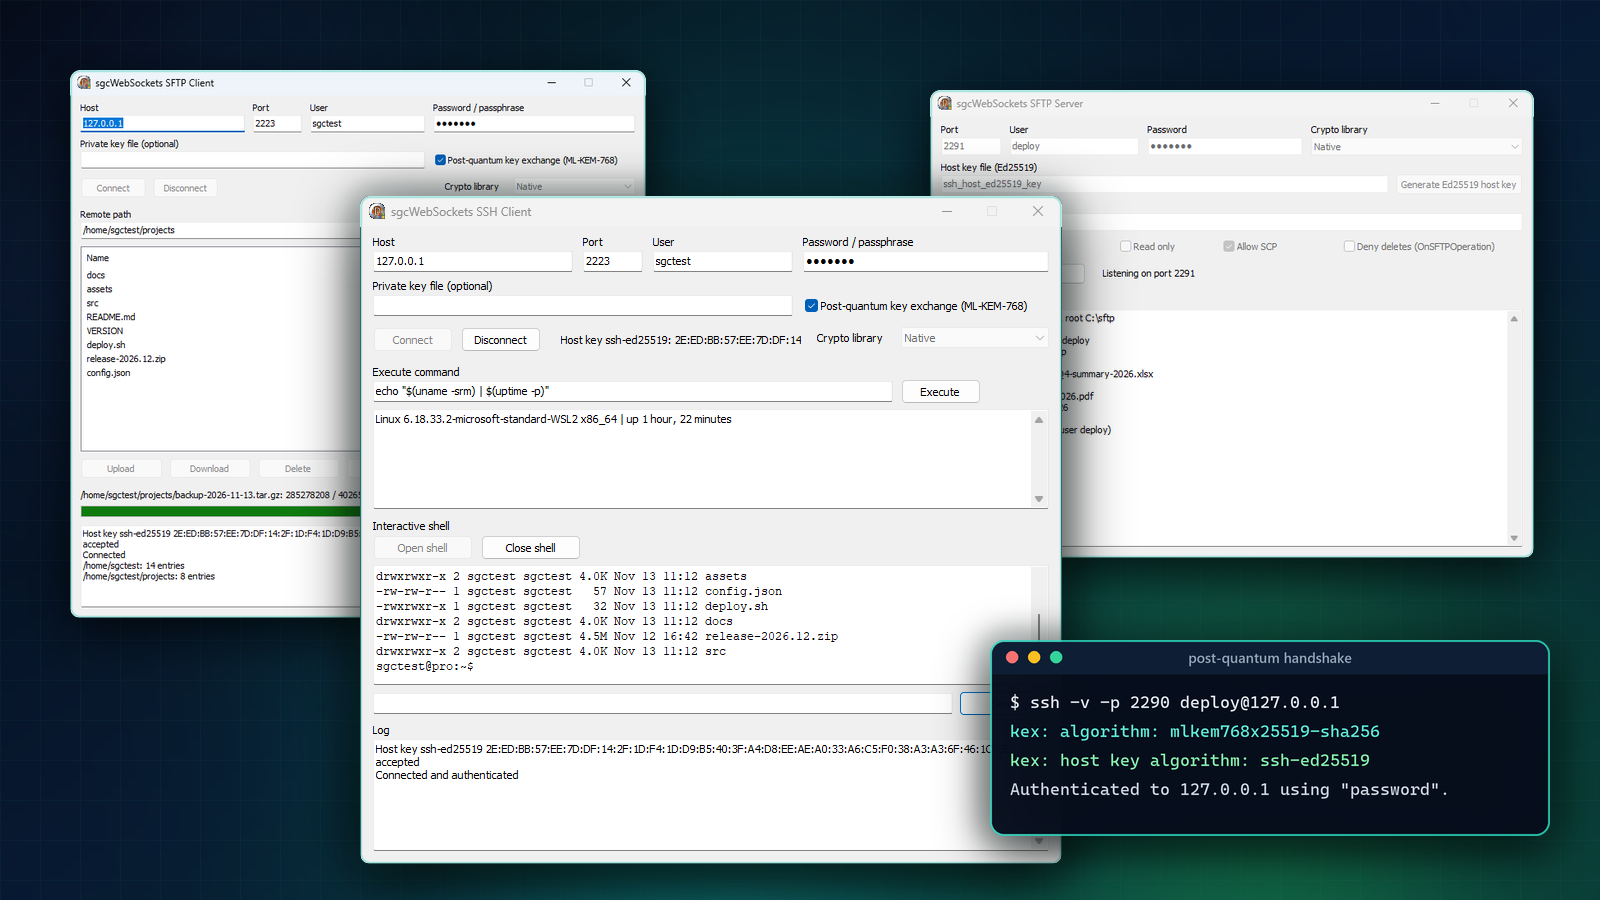
SSH 是管理服务器和安全交换文件的标准方式。sgcSSH 以普通组件的形式,把它带到您的 Delphi、C++Builder 和 .NET 应用程序中,客户端和服务器端都支持。
借助 sgcSSH,您可以在 Linux 服务器上运行命令并以字符串形式获得输出,打开交互式 shell,转发端口,通过 SFTP 或 SCP 上传文件夹,或者把自己的应用程序变成 SSH 和 SFTP 服务器,并为每个用户提供独立的文件夹。客户端和服务器都会优先提供混合后量子密钥交换,这也是最新 SSH 版本默认使用的方式。
sgcSSH 概览:客户端、服务器和后量子密钥交换。也可在 YouTube 观看。
三个客户端,两个服务器
每个都是位于 SGC SSH 组件面板页上的非可视组件。您可以把它放到窗体上,或在代码中创建,设置主机和凭据,连接事件,然后连接或开始监听。.NET 类使用相同的名称。
后量子密钥交换,默认启用
今天加密的流量,明天可能被攻破。攻击者现在记录加密会话,等到出现足够强大的量子计算机后再解密。这被称为先收集,后解密,对于需要保密数年的内容尤为重要,例如凭据、合同和客户文件。
sgcSSH 使用混合密钥交换 mlkem768x25519-sha256 来应对这一威胁。它把后量子算法 ML-KEM-768(FIPS 203)与经典的 X25519 结合起来,只要两者之一没有被攻破,会话密钥就保持保密。这也是最新 SSH 版本的默认方式。
- 客户端优先提供它,只要
PostQuantumKex为 True,这也是默认值。 - 服务器优先向每个连接的客户端提供它。
- 无需任何配置。当对方不支持时,密钥交换会回退到 curve25519、ECDH 以及 Diffie-Hellman group14 和 group16。
下面是标准的 ssh 命令行客户端连接到 SSH 服务器演示程序。两端使用默认设置即可协商出混合密钥交换:
$ ssh -v -p 2290 deploy@127.0.0.1 "echo hello"
debug1: Remote protocol version 2.0, remote software version sgcSSH
debug1: kex: algorithm: mlkem768x25519-sha256
debug1: kex: host key algorithm: ssh-ed25519
debug1: kex: client->server cipher: aes128-ctr MAC: hmac-sha2-256 compression: none
Authenticated to 127.0.0.1 ([127.0.0.1]:2290) using "password".
hello
原生加密,无需部署 DLL
在 Delphi 中,CryptoLibrary 属性决定经典算法(ECDH、Diffie-Hellman、AES、HMAC 和主机密钥签名)由谁来计算:
sshcNative使用纯 Object Pascal 编写的 sgcCrypto 单元。无需部署 OpenSSL DLL,并优先使用 AES-GCM 密码,因为它是最快的原生密码。只要您的许可证包含原生加密,它就是默认选项。sshcOpenSSL使用 OpenSSL 1.1.1 或 3.x 的 DLL,与 sgcWebSockets 的其他 TLS 组件一样。
无论选择哪个选项,混合的 ML-KEM-768 和 X25519 密钥交换都由库自身的原生代码完成。.NET 组件是完全托管的代码,完全不使用 OpenSSL,并且在 .NET 8 及更高版本中,AES-GCM 由硬件加速。
使用后量子密钥交换和原生加密通过 SFTP 上传文件,只需寥寥几行代码:
uses
  sgcSSH_Crypto, sgcSSH_Client;

procedure TForm1.UploadInvoices;
var
  SFTP: TsgcSFTPClient;
begin
  SFTP := TsgcSFTPClient.Create(nil);
  try
    SFTP.Host := 'files.example.com';
    SFTP.Authentication.Username := 'partner';
    SFTP.Authentication.Password := 'secret';
    SFTP.PostQuantumKex := True;      // the default: mlkem768x25519-sha256 first
    SFTP.CryptoLibrary := sshcNative; // sgcCrypto units, no OpenSSL DLL
    SFTP.Connect;
    SFTP.Put('C:\export\invoices.zip', '/upload/invoices.zip');
    Memo1.Lines.Add('Uploaded ' +
      IntToStr(SFTP.FileSize('/upload/invoices.zip')) + ' bytes');
    SFTP.Disconnect;
  finally
    SFTP.Free;
  end;
end;
SSH 客户端:命令、Shell 和隧道
TsgcSSHClient 可以使用密码或私钥登录,OnSSHHostKey 会把主机密钥类型及其指纹交给您,方便与已知主机比对,并拒绝未知或已更改的密钥。
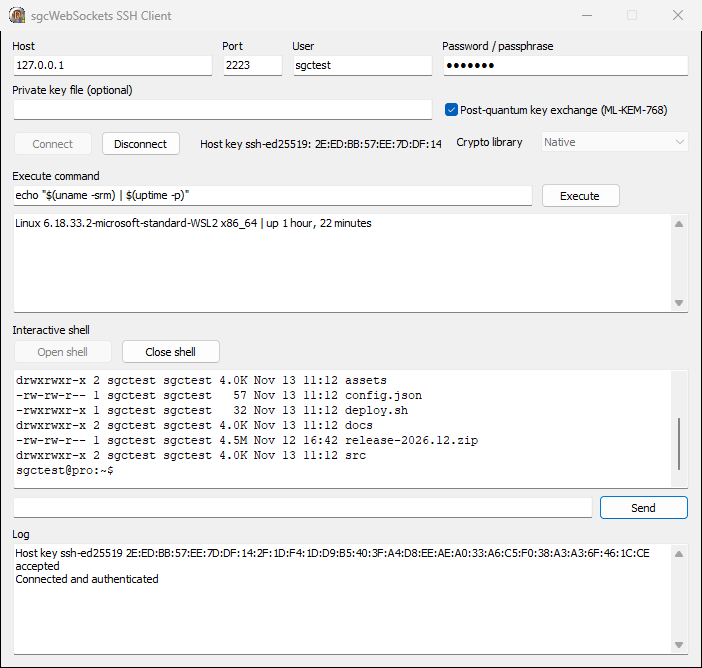
Execute一次调用即可运行命令并返回其输出,并支持超时。OpenChannel、RequestPTY和RequestShell用于打开交互式终端。SendChannelData向终端输入内容,OnSSHChannelData返回服务器的输出,SendWindowChange和SendSignal则覆盖终端协议的其余部分。OpenDirectTCPIP通过服务器转发本地连接,例如访问堡垒机后面的数据库,而RequestForwarding则请求服务器把远程端口转发回您。Rekey为长时间运行的连接更新会话密钥。
使用私钥并检查主机密钥来运行维护命令:
procedure TForm1.CheckDisk;
var
  SSH: TsgcSSHClient;
begin
  SSH := TsgcSSHClient.Create(nil);
  try
    SSH.Host := 'build01.example.com';
    SSH.Authentication.Username := 'deploy';
    SSH.Authentication.PrivateKeyFile := 'C:\keys\id_ed25519.pem';
    SSH.OnSSHHostKey := DoHostKey;
    SSH.Connect;
    Memo1.Text := SSH.Execute('df -h /var');
    SSH.Disconnect;
  finally
    SSH.Free;
  end;
end;

procedure TForm1.DoHostKey(Sender: TObject; const aHostKeyType,
  aFingerprint: string; var aAction: TIdSSHHostKeyVerification);
begin
  if aFingerprint <> FKnownFingerprint then
    aAction := sshHostKeyReject;
end;
SFTP 与 SCP:快速文件传输
TsgcSFTPClient 在同一个 SSH 连接上使用 SFTP v3,每项任务对应一个方法:RealPath 解析主目录,ListDirectory 返回名称、大小和日期,Put 和 Get 上传和下载文件,Rename、Delete、MakeDirectory 和 RemoveDirectory 则涵盖文件管理器的其余功能。OnSFTPProgress 报告已传输的字节数,可用于进度条。
传输速度很快,因为客户端不会等待每个数据块。它同时保持 16 个并行请求,因此在局域网上传输 100 MB 的文件大约只需一秒。
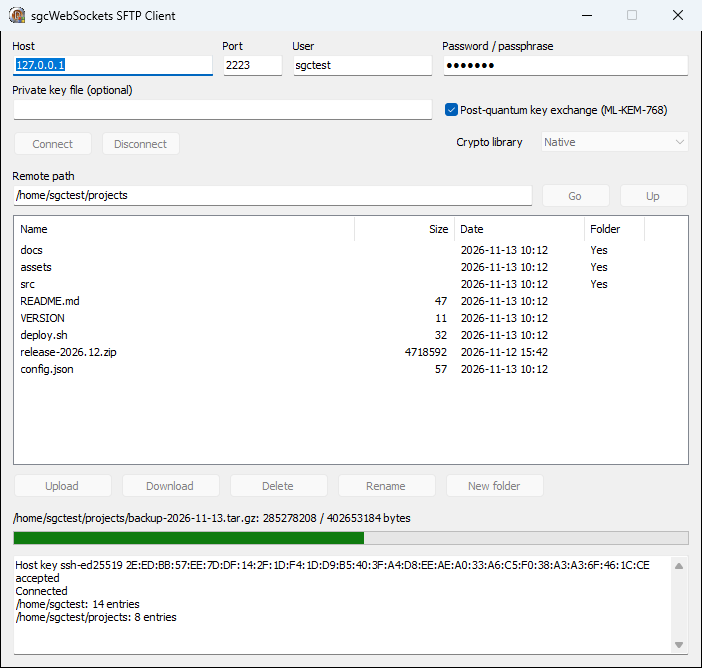
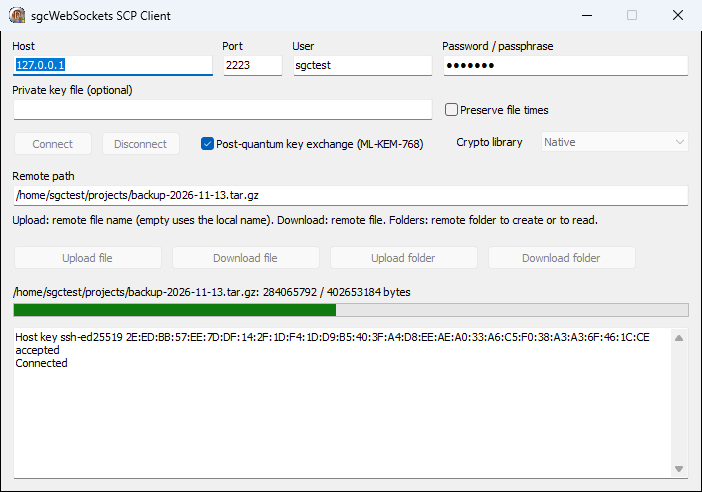
TsgcSCPClient 通过 SSH 把文件复制到任何允许 scp 命令的服务器,无需单独的文件传输服务。Upload 和 Download 复制单个文件,UploadFolder 和 DownloadFolder 复制整个文件夹树,PreserveTimes 则在另一端保留修改时间和访问时间。
您自己的 SSH 和 SFTP 服务器
TsgcSSHServer 在您选择的端口上监听,并使用从 HostKeyFiles 加载的 Ed25519、ECDSA 或 RSA 主机密钥证明自己的身份。GenerateHostKeyEd25519 可以为您生成一个。OnSSHAuthPassword 和 OnSSHAuthPublicKey 决定谁可以登录,后者会提供密钥类型及其 SHA256 指纹。OnSSHExec 响应远程命令,OnSSHShell 提供交互式会话。任何标准 SSH 客户端都可以连接,包括 ssh、sftp 和 scp 命令行工具。
关联一个 TsgcSFTPServer,同一个服务器就变成了文件服务器:
- 每个用户一个限制目录。客户端无法离开
RootFolder,而OnSFTPUserRoot为每个用户提供专属文件夹。 - 只读模式。
ReadOnly会拒绝上传、删除和重命名。 - 每个操作都在您的掌控之中。每次打开、删除、重命名、文件夹更改、属性更改和列表操作都会触发
OnSFTPOperation。把aAccept设为 False,客户端就会收到权限被拒绝的错误。 - 同样支持 SCP。启用
SCP后,scp 传输也从同一个根文件夹提供服务。 - 内存占用恒定。流量控制使大文件下载的内存占用保持恒定,与文件大小无关。
uses
  sgcSSH_Crypto, sgcSSH_Server, sgcSSH_SFTP_Server;

procedure TForm1.StartServer;
begin
  if not FileExists('hostkey_ed25519.pem') then
    TsgcSSHServer.GenerateHostKeyEd25519('hostkey_ed25519.pem');

  SFTP := TsgcSFTPServer.Create(Self);
  SFTP.RootFolder := 'D:\sftp';
  SFTP.OnSFTPUserRoot := DoUserRoot;
  SFTP.OnSFTPOperation := DoOperation;

  SSH := TsgcSSHServer.Create(Self);
  SSH.Port := 22;
  SSH.HostKeyFiles.Text := 'hostkey_ed25519.pem';
  SSH.CryptoLibrary := sshcNative;
  SSH.SFTPServer := SFTP;
  SSH.OnSSHAuthPassword := DoAuthPassword;
  SSH.Active := True;
end;

procedure TForm1.DoAuthPassword(Sender: TObject;
  aConnection: TsgcSSHServerConnection; const aUsername, aPassword: string;
  var aAccept: Boolean);
begin
  aAccept := CheckUser(aUsername, aPassword); // your own user store
end;

procedure TForm1.DoUserRoot(Sender: TObject; const aUsername: string;
  var aRootFolder: string);
begin
  aRootFolder := 'D:\sftp\' + aUsername; // every user in its own folder
  ForceDirectories(aRootFolder);
end;

procedure TForm1.DoOperation(Sender: TObject; const aUsername: string;
  aOperation: TsgcSFTPOperation; const aPath, aNewPath: string;
  var aAccept: Boolean);
begin
  if aOperation = sfoRemove then
    aAccept := False; // the client gets permission denied
end;
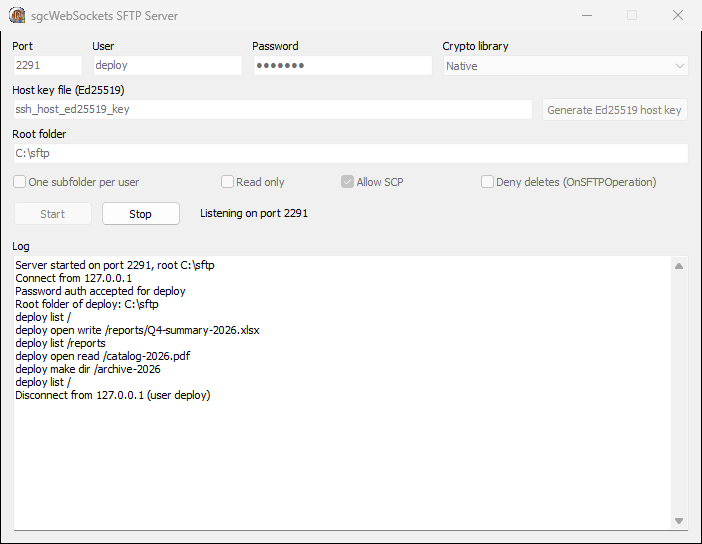
下面是标准的 sftp 命令行工具与 SFTP 服务器演示程序配合使用的情形:
$ sftp -P 2291 -b batch.txt deploy@127.0.0.1
sftp> cd reports
sftp> put Q4-summary-2026.xlsx
sftp> ls -l
-rw-r--r--   1 deploy   deploy     150000 Nov 13 10:28 Q3-summary-2026.xlsx
-rw-r--r--   1 deploy   deploy     204800 Nov 13 10:28 Q4-summary-2026.xlsx
sftp> cd ..
sftp> get catalog-2026.pdf
sftp> mkdir archive-2026
在服务器端,上述每个操作都经过 OnSFTPOperation,演示程序会在其中记录日志:
安全细节
- 严格密钥交换可以堵住被称为 Terrapin 的前缀截断攻击。
- server-sig-algs(RFC 8308)让 RSA 用户密钥使用 rsa-sha2-512 或 rsa-sha2-256 签名,而不是 SHA-1。
- 密码:AES-GCM 和 AES-CTR。MAC:HMAC-SHA2-256 和 HMAC-SHA2-512,而 GCM 密码自带认证。
- 密钥:主机密钥和用户密钥支持 Ed25519、ECDSA 和 RSA,可从 PEM 和 PKCS#8 文件加载。加密的私钥通过口令打开。
- 算法由您选择。客户端的算法列表位于
Algorithms属性中。Delphi 客户端仍然为旧服务器提供 diffie-hellman-group14-sha1 和 ssh-rsa,您可以将它们移除,以完全拒绝 SHA-1。
Delphi、C++Builder 和 .NET
同样的五个组件可用于 sgcSSH 支持的所有平台:
- Delphi 7 到 13,适用于 VCL、FireMonkey、控制台应用程序和服务,支持 Windows Win32、Windows Win64 和 Linux64。
- C++Builder,组件和事件完全相同。
- .NET 8、.NET 9、.NET 10 和 .NET Standard 2.0,完全托管代码,位于
esegece.sgcWebSockets命名空间。
.NET 代码的写法与 Delphi 代码如出一辙:
using esegece.sgcWebSockets;

using (var sftp = new TsgcSFTPClient())
{
    sftp.Host = "files.example.com";
    sftp.Authentication.Username = "partner";
    sftp.Authentication.Password = "secret";
    sftp.Connect();
    sftp.Put(@"C:\export\invoices.zip", "/upload/invoices.zip");
    foreach (var item in sftp.ListDirectory("/upload"))
        Console.WriteLine($"{item.FileName}  {item.Size}");
    sftp.Disconnect();
}
Demos\27.SSH 中的五个演示程序展示了每个组件的实际运行:01.SSH_Client、02.SFTP_Client、03.SCP_Client、04.SSH_Server 和 05.SFTP_Server。本文中的截图均来自它们。
版本
sgcSSH 包含在 sgcWebSockets Enterprise 和 sgcWebSockets All-Access 中。在 .NET 上,这些组件随已注册的 sgcWebSockets 包一起提供,而不在免费的 Community 版本中。
如果您只需要 SSH 和 SFTP,独立的 sgcSSH 包是自包含的:它捆绑了 sgcWebSockets Core 运行时以及密钥交换所依赖的原生加密,Delphi 组件所基于的 sgcCustomIndy 附加组件始终包含在订单中,并且每个许可证都附带完整源代码。
把 SSH 集成到您的应用程序中,从容迎接未来
下载试用版,运行 SSH 服务器演示程序,并用任意 SSH 客户端连接它。然后把 TsgcSFTPClient 放到您自己的窗体上。
有问题或反馈?请联系我们,您将收到编写这些代码的人的回复。