Delphi と .NET のための SSH、SFTP、SCP。
標準でポスト量子対応。
SSH を自社アプリケーションの内部に組み込む 3 つのクライアントと 2 つのサーバー。ハイブリッド鍵交換 mlkem768x25519-sha256 は双方で最優先に提示され、暗号処理はネイティブコードで動作します。
- ML-KEM-768 + X25519
- SFTP v3
- SCP
- Ed25519
- AES-GCM
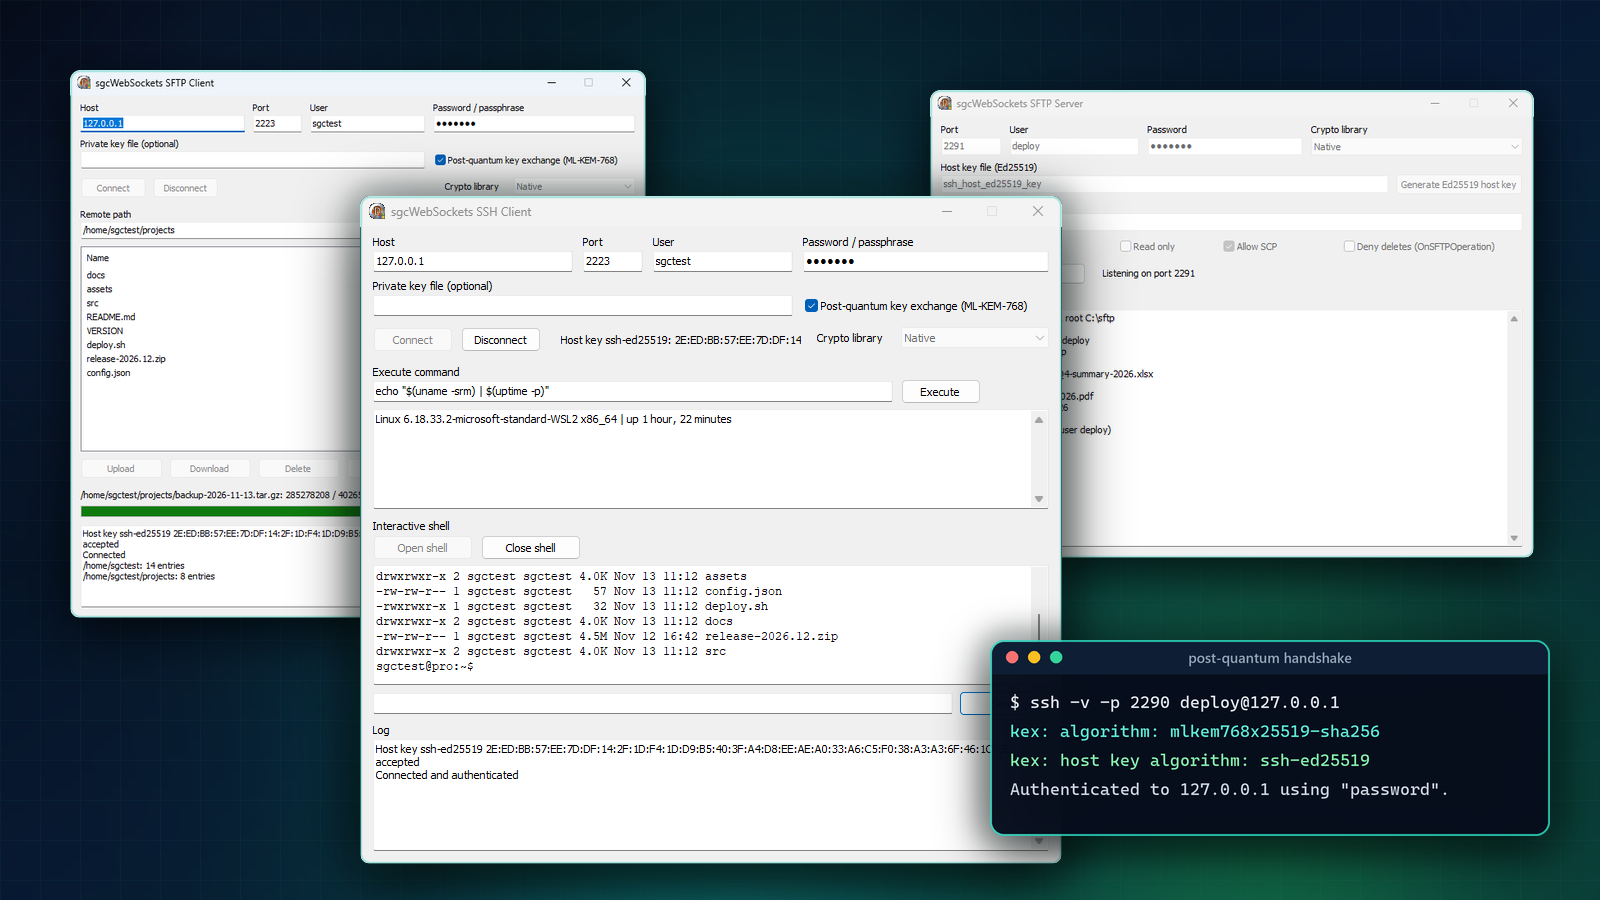
SSH は、サーバーを管理し、ファイルを安全にやり取りするための標準的な手段です。sgcSSH は、これをクライアント側とサーバー側の両方で、通常のコンポーネントとして Delphi、C++Builder、.NET アプリケーションに提供します。
sgcSSH を使えば、Linux サーバー上でコマンドを実行して出力を文字列として受け取る、対話シェルを開く、ポートを転送する、SFTP や SCP でフォルダをアップロードする、さらに自社アプリケーションをユーザーごとに専用フォルダを持つ SSH および SFTP サーバーにする、といったことができます。クライアントとサーバーの双方が、最新の SSH リリースが標準で使うハイブリッドのポスト量子鍵交換を最優先で提示します。
sgcSSH の概要: クライアント、サーバー、ポスト量子鍵交換。YouTube でも公開中。
3 つのクライアントと 2 つのサーバー
いずれも SGC SSH パレットページにある非ビジュアルコンポーネントです。フォームに配置するかコードで作成し、ホストと認証情報を設定してイベントを割り当て、接続または待ち受けを開始します。.NET のクラスも同じ名前です。
ポスト量子鍵交換を標準で有効化
今日暗号化した通信が、明日攻撃されるかもしれません。攻撃者は暗号化されたセッションを今のうちに記録し、十分な規模の量子コンピュータが登場した時点で解読します。これは今収集して後で解読する(harvest now, decrypt later)攻撃と呼ばれ、認証情報、契約書、顧客ファイルなど、何年も秘匿しなければならないあらゆるデータにとって重要な問題です。
sgcSSH はハイブリッド鍵交換 mlkem768x25519-sha256 でこれに対応します。ポスト量子アルゴリズムの ML-KEM-768(FIPS 203)と従来の X25519 を組み合わせているため、どちらか一方が破られない限りセッション鍵は秘匿されます。最新の SSH リリースの標準設定でもあります。
- クライアントは最優先で提示します。
PostQuantumKexが True の間(標準設定)有効です。 - サーバーも最優先で提示します。接続してくるすべてのクライアントが対象です。
- 設定は不要です。相手側が対応していない場合は、curve25519、ECDH、Diffie-Hellman の group14 と group16 にフォールバックします。
標準の ssh コマンドラインクライアントから SSH サーバーデモに接続した例です。双方が標準設定のまま、ハイブリッド鍵交換がネゴシエートされます。
$ ssh -v -p 2290 deploy@127.0.0.1 "echo hello"
debug1: Remote protocol version 2.0, remote software version sgcSSH
debug1: kex: algorithm: mlkem768x25519-sha256
debug1: kex: host key algorithm: ssh-ed25519
debug1: kex: client->server cipher: aes128-ctr MAC: hmac-sha2-256 compression: none
Authenticated to 127.0.0.1 ([127.0.0.1]:2290) using "password".
hello
ネイティブ暗号、配布すべき DLL は不要
Delphi では、CryptoLibrary プロパティで従来のアルゴリズム(ECDH、Diffie-Hellman、AES、HMAC、ホスト鍵の署名)をどこで計算するかを選択します。
sshcNativeは、純粋な Object Pascal の sgcCrypto ユニットを使います。配布すべき OpenSSL DLL はなく、ネイティブ暗号の中で最速の AES-GCM 暗号が優先されます。ライセンスでネイティブ暗号が利用できる場合は、これが標準です。sshcOpenSSLは、sgcWebSockets の他の TLS コンポーネントと同様に、OpenSSL 1.1.1 または 3.x の DLL を使います。
ML-KEM-768 と X25519 のハイブリッド鍵交換は、どちらのオプションでもライブラリのネイティブコードで実行されます。.NET コンポーネントは OpenSSL をまったく使わない完全マネージドコードで、.NET 8 以降では AES-GCM がハードウェアアクセラレーションされます。
ポスト量子鍵交換とネイティブ暗号を使って SFTP でファイルをアップロードするのに、必要なコードはわずか数行です。
uses
  sgcSSH_Crypto, sgcSSH_Client;

procedure TForm1.UploadInvoices;
var
  SFTP: TsgcSFTPClient;
begin
  SFTP := TsgcSFTPClient.Create(nil);
  try
    SFTP.Host := 'files.example.com';
    SFTP.Authentication.Username := 'partner';
    SFTP.Authentication.Password := 'secret';
    SFTP.PostQuantumKex := True;      // the default: mlkem768x25519-sha256 first
    SFTP.CryptoLibrary := sshcNative; // sgcCrypto units, no OpenSSL DLL
    SFTP.Connect;
    SFTP.Put('C:\export\invoices.zip', '/upload/invoices.zip');
    Memo1.Lines.Add('Uploaded ' +
      IntToStr(SFTP.FileSize('/upload/invoices.zip')) + ' bytes');
    SFTP.Disconnect;
  finally
    SFTP.Free;
  end;
end;
SSH クライアント: コマンド、シェル、トンネル
TsgcSSHClient はパスワードまたは秘密鍵でサインインします。OnSSHHostKey はホスト鍵の種類とフィンガープリントを渡すので、既知のホストと照合し、未知の鍵や変更された鍵を拒否できます。
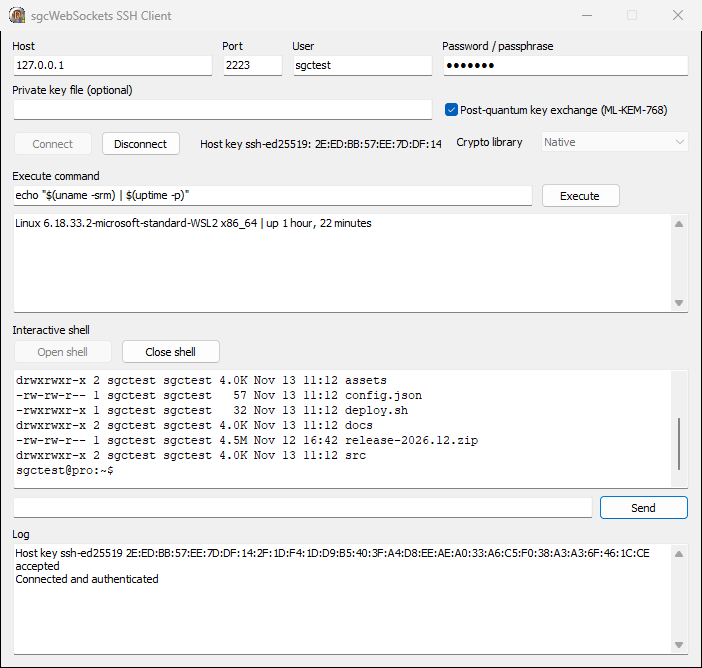
Executeは、コマンドを実行して出力を 1 回の呼び出しで返します。タイムアウトも指定できます。OpenChannel、RequestPTY、RequestShellは対話ターミナルを開きます。SendChannelDataで入力を送り、OnSSHChannelDataでサーバーの出力を受け取ります。SendWindowChangeとSendSignalでターミナルプロトコルの残りをカバーします。OpenDirectTCPIPは、ローカル接続をサーバー経由で転送します。たとえば踏み台ホストの内側にあるデータベースへ到達できます。RequestForwardingは、サーバーのリモートポートを手元へ転送するよう要求します。Rekeyは、長時間続く接続のセッション鍵を更新します。
秘密鍵とホスト鍵の確認を使ってメンテナンスコマンドを実行する例です。
procedure TForm1.CheckDisk;
var
  SSH: TsgcSSHClient;
begin
  SSH := TsgcSSHClient.Create(nil);
  try
    SSH.Host := 'build01.example.com';
    SSH.Authentication.Username := 'deploy';
    SSH.Authentication.PrivateKeyFile := 'C:\keys\id_ed25519.pem';
    SSH.OnSSHHostKey := DoHostKey;
    SSH.Connect;
    Memo1.Text := SSH.Execute('df -h /var');
    SSH.Disconnect;
  finally
    SSH.Free;
  end;
end;

procedure TForm1.DoHostKey(Sender: TObject; const aHostKeyType,
  aFingerprint: string; var aAction: TIdSSHHostKeyVerification);
begin
  if aFingerprint <> FKnownFingerprint then
    aAction := sshHostKeyReject;
end;
SFTP と SCP: 高速なファイル転送
TsgcSFTPClient は同じ SSH 接続の上で SFTP v3 を話し、用途ごとに 1 つのメソッドを備えます。RealPath はホームフォルダを解決し、ListDirectory は名前、サイズ、日付を返し、Put と Get はファイルのアップロードとダウンロードを行います。Rename、Delete、MakeDirectory、RemoveDirectory でファイルマネージャーに必要な操作が揃います。OnSFTPProgress は転送済みバイト数を通知するので、プログレスバーに使えます。
クライアントがブロックごとに応答を待たないため、転送は高速です。16 リクエストを同時に実行し続けるので、100 MB のファイルでもローカルネットワークで約 1 秒です。
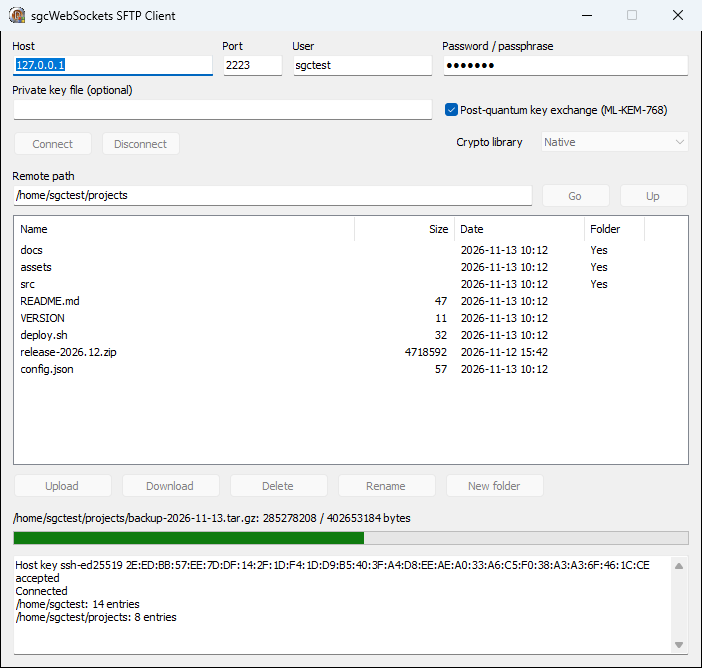
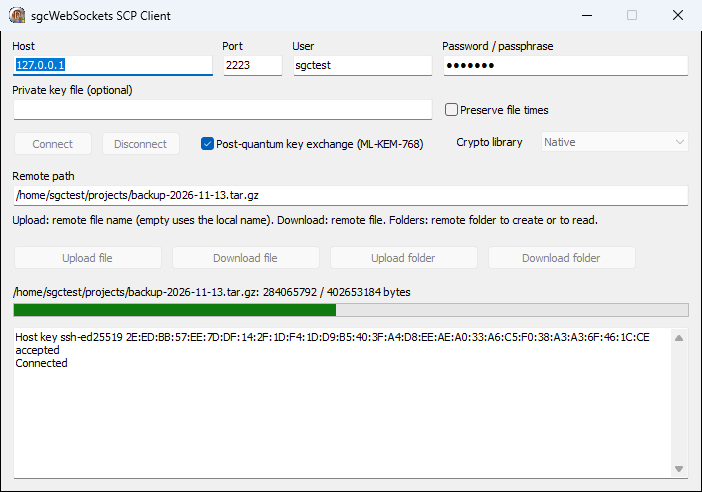
TsgcSCPClient は、scp コマンドを許可しているサーバーであれば、別のファイル転送サービスなしで SSH 経由でファイルをコピーします。Upload と Download は 1 つのファイルを、UploadFolder と DownloadFolder はフォルダツリー全体をコピーし、PreserveTimes は更新日時とアクセス日時を転送先でも保持します。
自社専用の SSH サーバーと SFTP サーバー
TsgcSSHServer は指定したポートで待ち受け、HostKeyFiles から読み込んだ Ed25519、ECDSA、RSA のホスト鍵で自身の身元を証明します。GenerateHostKeyEd25519 でホスト鍵を生成することもできます。OnSSHAuthPassword と OnSSHAuthPublicKey が接続を許可するかどうかを決め、後者には鍵の種類と SHA256 フィンガープリントが渡されます。OnSSHExec はリモートコマンドに応答し、OnSSHShell は対話セッションを提供します。ssh、sftp、scp のコマンドラインツールを含め、標準的な SSH クライアントならどれでも接続できます。
TsgcSFTPServer を関連付けると、同じサーバーがファイルサーバーになります。
- ユーザーごとのジェイル。クライアントは
RootFolderの外に出られず、OnSFTPUserRootで各ユーザーに専用フォルダを割り当てられます。 - 読み取り専用モード。
ReadOnlyを有効にすると、アップロード、削除、名前変更を拒否します。 - すべての操作を自分で制御。
OnSFTPOperationは、オープン、削除、名前変更、フォルダ変更、属性変更、一覧取得のたびに発生します。aAcceptを False に設定すると、クライアントにはアクセス拒否エラーが返ります。 - SCP にも対応。
SCPを有効にすると、同じルートフォルダから scp 転送も提供されます。 - 一定のメモリ使用量。フロー制御により、ファイルサイズに関係なく、大きなダウンロード時のメモリ使用量は一定に保たれます。
uses
  sgcSSH_Crypto, sgcSSH_Server, sgcSSH_SFTP_Server;

procedure TForm1.StartServer;
begin
  if not FileExists('hostkey_ed25519.pem') then
    TsgcSSHServer.GenerateHostKeyEd25519('hostkey_ed25519.pem');

  SFTP := TsgcSFTPServer.Create(Self);
  SFTP.RootFolder := 'D:\sftp';
  SFTP.OnSFTPUserRoot := DoUserRoot;
  SFTP.OnSFTPOperation := DoOperation;

  SSH := TsgcSSHServer.Create(Self);
  SSH.Port := 22;
  SSH.HostKeyFiles.Text := 'hostkey_ed25519.pem';
  SSH.CryptoLibrary := sshcNative;
  SSH.SFTPServer := SFTP;
  SSH.OnSSHAuthPassword := DoAuthPassword;
  SSH.Active := True;
end;

procedure TForm1.DoAuthPassword(Sender: TObject;
  aConnection: TsgcSSHServerConnection; const aUsername, aPassword: string;
  var aAccept: Boolean);
begin
  aAccept := CheckUser(aUsername, aPassword); // your own user store
end;

procedure TForm1.DoUserRoot(Sender: TObject; const aUsername: string;
  var aRootFolder: string);
begin
  aRootFolder := 'D:\sftp\' + aUsername; // every user in its own folder
  ForceDirectories(aRootFolder);
end;

procedure TForm1.DoOperation(Sender: TObject; const aUsername: string;
  aOperation: TsgcSFTPOperation; const aPath, aNewPath: string;
  var aAccept: Boolean);
begin
  if aOperation = sfoRemove then
    aAccept := False; // the client gets permission denied
end;
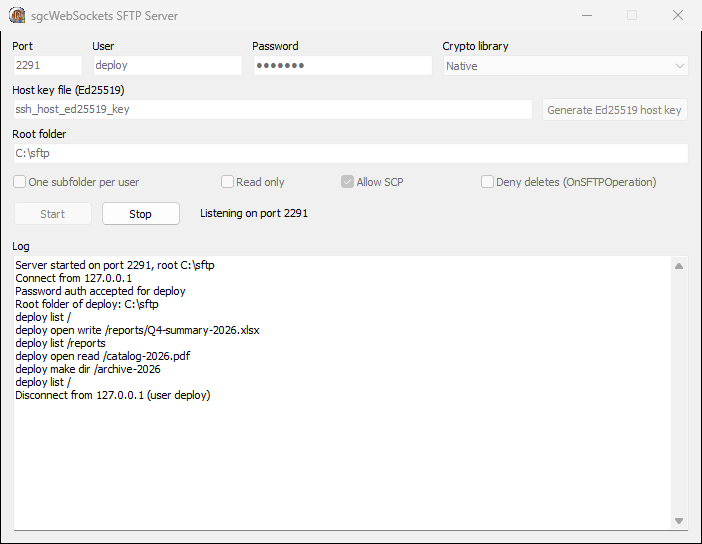
標準の sftp コマンドラインツールが SFTP サーバーデモで動作する様子です。
$ sftp -P 2291 -b batch.txt deploy@127.0.0.1
sftp> cd reports
sftp> put Q4-summary-2026.xlsx
sftp> ls -l
-rw-r--r--   1 deploy   deploy     150000 Nov 13 10:28 Q3-summary-2026.xlsx
-rw-r--r--   1 deploy   deploy     204800 Nov 13 10:28 Q4-summary-2026.xlsx
sftp> cd ..
sftp> get catalog-2026.pdf
sftp> mkdir archive-2026
サーバー側では、これらの操作はすべて OnSFTPOperation を通過し、デモがそれをログに記録します。
セキュリティの詳細
- Strict key exchange は、Terrapin として知られるプレフィックス切り詰め攻撃を防ぎます。
- server-sig-algs(RFC 8308)により、RSA ユーザー鍵は SHA-1 の代わりに rsa-sha2-512 または rsa-sha2-256 で署名できます。
- 暗号: AES-GCM と AES-CTR。MAC: HMAC-SHA2-256 と HMAC-SHA2-512。GCM 暗号は独自の認証を備えています。
- 鍵: ホスト鍵とユーザー鍵に Ed25519、ECDSA、RSA を使用し、PEM および PKCS#8 ファイルから読み込みます。暗号化された秘密鍵はパスフレーズで開きます。
- アルゴリズムは自由に選択。クライアントの一覧は
Algorithmsプロパティにあります。Delphi クライアントは古いサーバー向けに diffie-hellman-group14-sha1 と ssh-rsa も提示しますが、これらを削除すれば SHA-1 を完全に拒否できます。
Delphi、C++Builder、.NET
同じ 5 つのコンポーネントを、sgcSSH がサポートするすべてのプラットフォームで利用できます。
- Delphi 7 から 13: VCL、FireMonkey、コンソールアプリケーション、サービスに対応し、Windows Win32、Windows Win64、Linux64 で動作します。
- C++Builder: 同じコンポーネントとイベントを利用できます。
- .NET 8、.NET 9、.NET 10、.NET Standard 2.0: 完全マネージドコードで、
esegece.sgcWebSockets名前空間に含まれます。
.NET のコードも Delphi のコードとほぼ同じ書き方です。
using esegece.sgcWebSockets;

using (var sftp = new TsgcSFTPClient())
{
    sftp.Host = "files.example.com";
    sftp.Authentication.Username = "partner";
    sftp.Authentication.Password = "secret";
    sftp.Connect();
    sftp.Put(@"C:\export\invoices.zip", "/upload/invoices.zip");
    foreach (var item in sftp.ListDirectory("/upload"))
        Console.WriteLine($"{item.FileName}  {item.Size}");
    sftp.Disconnect();
}
Demos\27.SSH にある 5 つのデモで、各コンポーネントの動作を確認できます: 01.SSH_Client、02.SFTP_Client、03.SCP_Client、04.SSH_Server、05.SFTP_Server。この記事のスクリーンショットはこれらのデモのものです。
エディション
sgcSSH は sgcWebSockets Enterprise と sgcWebSockets All-Access に含まれています。.NET では、コンポーネントは登録版の sgcWebSockets パッケージに含まれ、無料の Community エディションには含まれません。
SSH と SFTP だけが必要な場合は、単体の sgcSSH パックで完結します。sgcWebSockets Core ランタイムと、鍵交換が動作するネイティブ暗号が同梱されています。Delphi コンポーネントの基盤となる sgcCustomIndy アドオンは注文に常に含まれ、すべてのライセンスにフルソースコードが付属します。
アプリケーションに SSH を組み込み、次の時代に備える
トライアルをダウンロードして SSH サーバーデモを実行し、任意の SSH クライアントで接続してみてください。そのうえで、自分のフォームに TsgcSFTPClient を配置しましょう。
ご質問やフィードバックはありますか? お問い合わせください。コードを書いた本人たちがお答えします。