SSH, SFTP und SCP für Delphi und .NET.
Standardmäßig Post-Quanten.
Drei Clients und zwei Server, die SSH direkt in Ihre eigenen Anwendungen bringen. Der hybride Schlüsselaustausch mlkem768x25519-sha256 wird auf beiden Seiten zuerst angeboten, und die Kryptografie läuft als nativer Code.
- ML-KEM-768 + X25519
- SFTP v3
- SCP
- Ed25519
- AES-GCM
SSH ist der Standardweg, um Server zu verwalten und Dateien sicher auszutauschen. sgcSSH bringt es als gewöhnliche Komponenten in Ihre Delphi-, C++Builder- und .NET-Anwendungen, auf der Client- und auf der Serverseite.
Mit sgcSSH führen Sie einen Befehl auf einem Linux-Server aus und erhalten seine Ausgabe als String, öffnen eine interaktive Shell, leiten einen Port weiter, laden einen Ordner per SFTP oder SCP hoch oder machen Ihre eigene Anwendung zu einem SSH- und SFTP-Server mit einem privaten Ordner für jeden Benutzer. Client und Server bieten beide zuerst den hybriden Post-Quanten-Schlüsselaustausch an, den auch die neuesten SSH-Versionen standardmäßig verwenden.
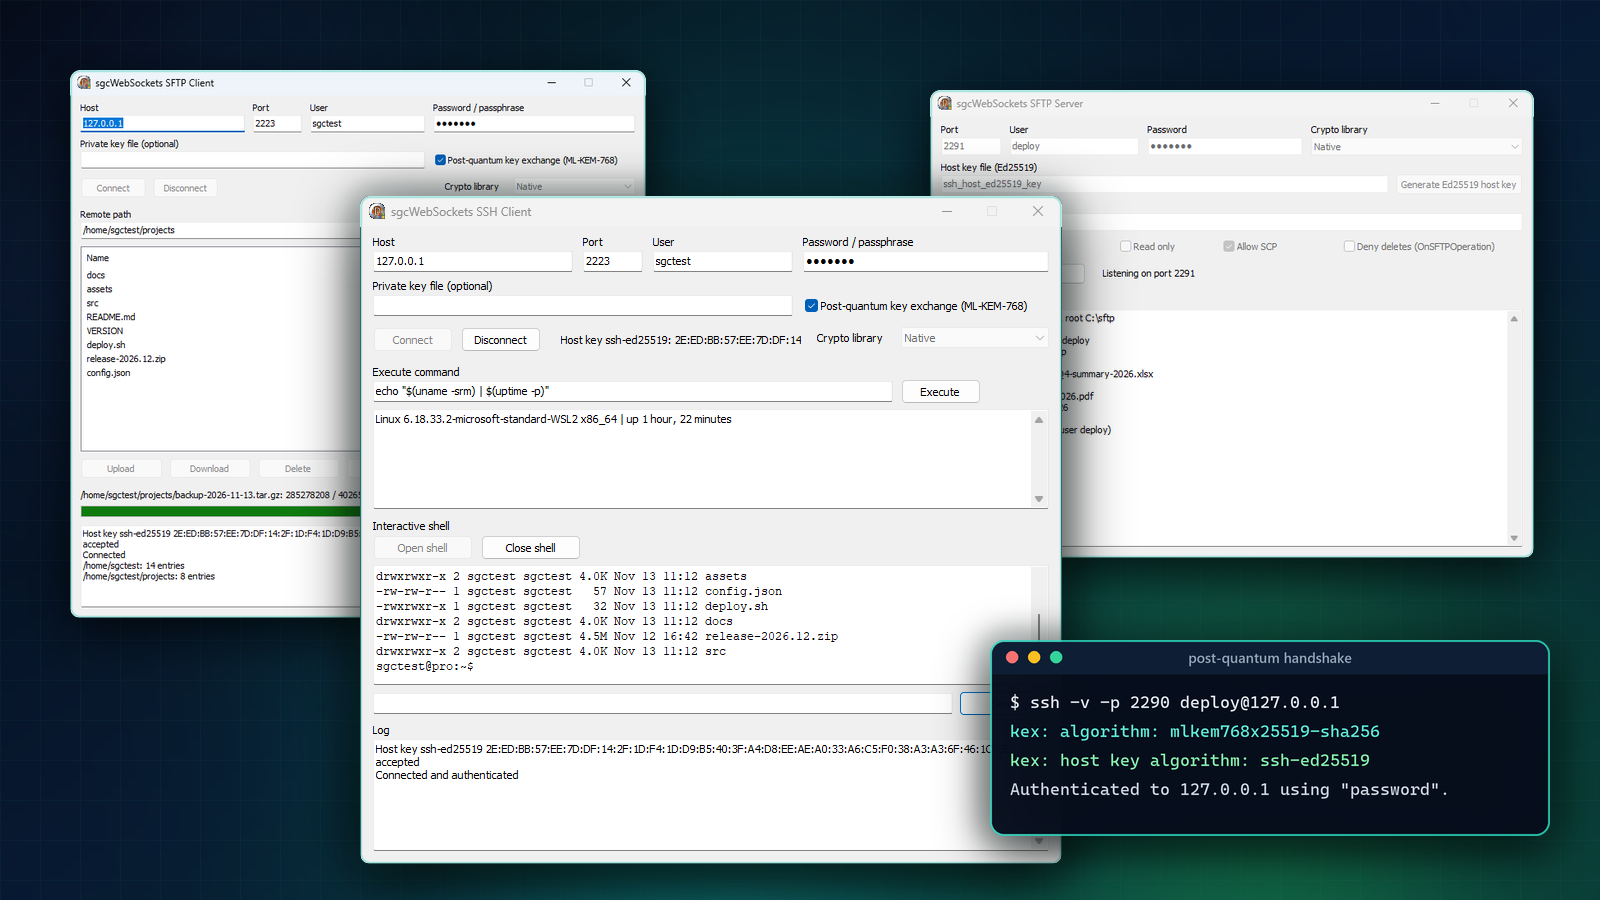
sgcSSH auf einen Blick: die Clients, die Server und der Post-Quanten-Schlüsselaustausch. Auch auf YouTube.
Drei Clients, zwei Server
Jede davon ist eine nicht visuelle Komponente auf der Palettenseite SGC SSH. Sie legen sie auf ein Formular oder erzeugen sie im Code, setzen Host und Zugangsdaten, verbinden die Ereignisse und verbinden sich dann oder beginnen zu lauschen. Die .NET-Klassen tragen dieselben Namen.
Post-Quanten-Schlüsselaustausch, standardmäßig aktiv
Heute verschlüsselter Datenverkehr kann morgen angegriffen werden. Ein Angreifer zeichnet die verschlüsselte Sitzung jetzt auf und entschlüsselt sie später, sobald ein ausreichend großer Quantencomputer existiert. Das nennt man harvest now, decrypt later, und es ist wichtig für alles, was über Jahre vertraulich bleiben muss: Zugangsdaten, Verträge, Kundendateien.
sgcSSH begegnet dem mit dem hybriden Schlüsselaustausch mlkem768x25519-sha256. Er kombiniert ML-KEM-768 (FIPS 203), einen Post-Quanten-Algorithmus, mit dem klassischen X25519, sodass die Sitzungsschlüssel geheim bleiben, solange einer der beiden nicht gebrochen ist. Er ist der Standard der neuesten SSH-Versionen.
- Der Client bietet ihn zuerst an, solange
PostQuantumKexTrue ist, was der Standardwert ist. - Der Server bietet ihn zuerst an, und zwar jedem Client, der sich verbindet.
- Nichts zu konfigurieren. Unterstützt die Gegenseite ihn nicht, fällt der Austausch auf curve25519, ECDH und Diffie-Hellman group14 und group16 zurück.
Hier verbindet sich ein standardmäßiger ssh-Kommandozeilenclient mit der SSH-Server-Demo. Der hybride Austausch wird mit den Standardeinstellungen auf beiden Seiten ausgehandelt:
$ ssh -v -p 2290 deploy@127.0.0.1 "echo hello"
debug1: Remote protocol version 2.0, remote software version sgcSSH
debug1: kex: algorithm: mlkem768x25519-sha256
debug1: kex: host key algorithm: ssh-ed25519
debug1: kex: client->server cipher: aes128-ctr MAC: hmac-sha2-256 compression: none
Authenticated to 127.0.0.1 ([127.0.0.1]:2290) using "password".
hello
Native Kryptografie, keine DLL auszuliefern
In Delphi legt die Eigenschaft CryptoLibrary fest, wo die klassischen Algorithmen (ECDH, Diffie-Hellman, AES, HMAC und die Signaturen der Host-Schlüssel) berechnet werden:
sshcNativeverwendet die reinen Object-Pascal-Units von sgcCrypto. Es gibt keine OpenSSL-DLL auszuliefern, und die AES-GCM-Chiffren werden bevorzugt, weil sie die schnellste native Chiffre sind. Das ist der Standard, sobald die native Kryptografie in Ihrer Lizenz enthalten ist.sshcOpenSSLverwendet die DLLs von OpenSSL 1.1.1 oder 3.x, wie die anderen TLS-Komponenten von sgcWebSockets.
Der hybride Austausch aus ML-KEM-768 und X25519 ist bei beiden Optionen nativer Code der Bibliothek. Die .NET-Komponenten sind vollständig verwalteter Code ganz ohne OpenSSL, und ab .NET 8 wird AES-GCM hardwarebeschleunigt.
Eine Datei per SFTP mit dem Post-Quanten-Austausch und der nativen Kryptografie hochzuladen, braucht nur eine Handvoll Zeilen:
uses
  sgcSSH_Crypto, sgcSSH_Client;

procedure TForm1.UploadInvoices;
var
  SFTP: TsgcSFTPClient;
begin
  SFTP := TsgcSFTPClient.Create(nil);
  try
    SFTP.Host := 'files.example.com';
    SFTP.Authentication.Username := 'partner';
    SFTP.Authentication.Password := 'secret';
    SFTP.PostQuantumKex := True;      // the default: mlkem768x25519-sha256 first
    SFTP.CryptoLibrary := sshcNative; // sgcCrypto units, no OpenSSL DLL
    SFTP.Connect;
    SFTP.Put('C:\export\invoices.zip', '/upload/invoices.zip');
    Memo1.Lines.Add('Uploaded ' +
      IntToStr(SFTP.FileSize('/upload/invoices.zip')) + ' bytes');
    SFTP.Disconnect;
  finally
    SFTP.Free;
  end;
end;
Der SSH-Client: Befehle, Shells und Tunnel
TsgcSSHClient meldet sich mit einem Passwort oder einem privaten Schlüssel an, und OnSSHHostKey liefert Ihnen den Typ des Host-Schlüssels und seinen Fingerabdruck, damit Sie ihn mit Ihren bekannten Hosts abgleichen und einen unbekannten oder geänderten Schlüssel ablehnen können.
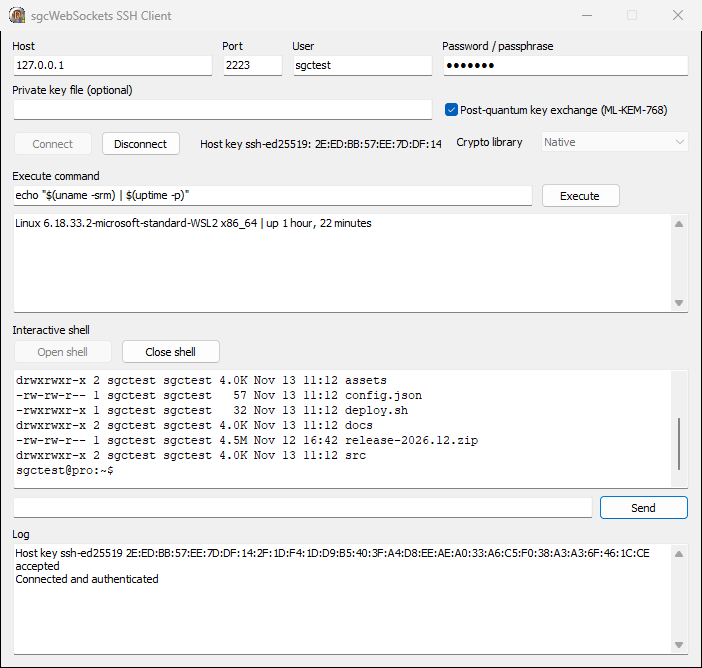
Executeführt einen Befehl aus und liefert seine Ausgabe in einem Aufruf zurück, mit Timeout.OpenChannel,RequestPTYundRequestShellöffnen ein interaktives Terminal.SendChannelDatatippt hinein,OnSSHChannelDataliefert zurück, was der Server ausgibt, undSendWindowChangeundSendSignaldecken den Rest des Terminalprotokolls ab.OpenDirectTCPIPleitet eine lokale Verbindung über den Server weiter, zum Beispiel um eine Datenbank hinter einem Bastion-Host zu erreichen, undRequestForwardingbittet den Server, einen Remote-Port zu Ihnen zurückzuleiten.Rekeyerneuert die Sitzungsschlüssel einer lange laufenden Verbindung.
Ein Wartungsbefehl mit einem privaten Schlüssel und einer Prüfung des Host-Schlüssels:
procedure TForm1.CheckDisk;
var
  SSH: TsgcSSHClient;
begin
  SSH := TsgcSSHClient.Create(nil);
  try
    SSH.Host := 'build01.example.com';
    SSH.Authentication.Username := 'deploy';
    SSH.Authentication.PrivateKeyFile := 'C:\keys\id_ed25519.pem';
    SSH.OnSSHHostKey := DoHostKey;
    SSH.Connect;
    Memo1.Text := SSH.Execute('df -h /var');
    SSH.Disconnect;
  finally
    SSH.Free;
  end;
end;

procedure TForm1.DoHostKey(Sender: TObject; const aHostKeyType,
  aFingerprint: string; var aAction: TIdSSHHostKeyVerification);
begin
  if aFingerprint <> FKnownFingerprint then
    aAction := sshHostKeyReject;
end;
SFTP und SCP: schnelle Dateiübertragungen
TsgcSFTPClient spricht SFTP v3 über dieselbe SSH-Verbindung, mit einer Methode pro Aufgabe: RealPath löst den Home-Ordner auf, ListDirectory liefert Namen, Größen und Datumsangaben, Put und Get laden eine Datei hoch und herunter, und Rename, Delete, MakeDirectory und RemoveDirectory decken den Rest eines Dateimanagers ab. OnSFTPProgress meldet die übertragenen Bytes für eine Fortschrittsanzeige.
Die Übertragungen sind schnell, weil der Client nicht auf jeden Block wartet. Er hält 16 Anfragen gleichzeitig offen, sodass eine Datei von 100 MB in einem lokalen Netzwerk etwa eine Sekunde braucht.
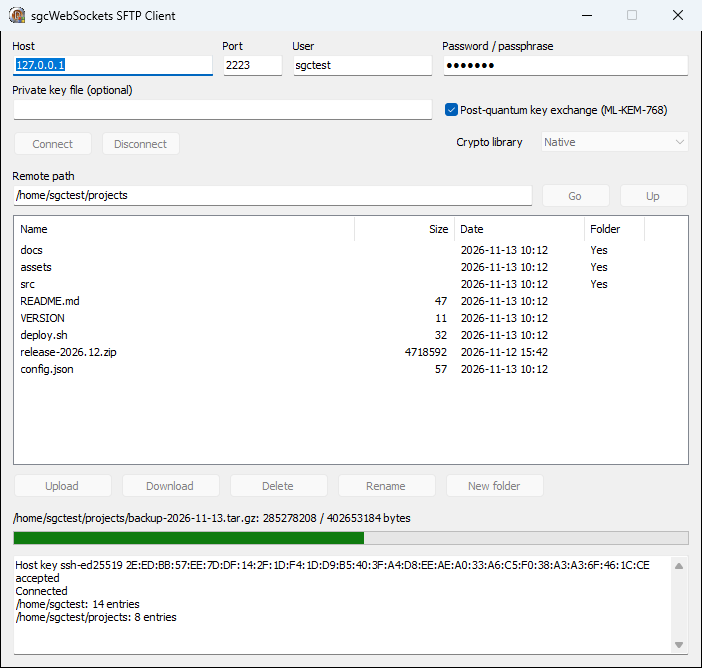
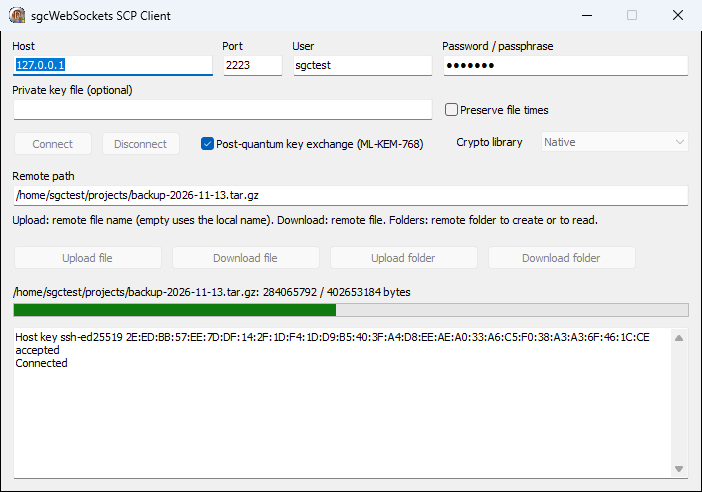
TsgcSCPClient kopiert Dateien über SSH auf jeden Server, der den Befehl scp erlaubt, ohne separaten Dateiübertragungsdienst. Upload und Download kopieren eine einzelne Datei, UploadFolder und DownloadFolder kopieren einen ganzen Ordnerbaum, und PreserveTimes behält die Änderungs- und Zugriffszeiten auf der anderen Seite bei.
Ihr eigener SSH- und SFTP-Server
TsgcSSHServer lauscht auf dem Port Ihrer Wahl und weist seine Identität mit Ed25519-, ECDSA- oder RSA-Host-Schlüsseln nach, die aus HostKeyFiles geladen werden. GenerateHostKeyEd25519 erzeugt einen für Sie. OnSSHAuthPassword und OnSSHAuthPublicKey entscheiden, wer hineinkommt, Letzteres mit dem Schlüsseltyp und seinem SHA256-Fingerabdruck. OnSSHExec beantwortet Remote-Befehle und OnSSHShell bedient eine interaktive Sitzung. Jeder standardmäßige SSH-Client kann sich verbinden, einschließlich der Kommandozeilenwerkzeuge ssh, sftp und scp.
Verknüpfen Sie einen TsgcSFTPServer, und derselbe Server wird zum Dateiserver:
- Eine Jail pro Benutzer. Clients können
RootFoldernicht verlassen, undOnSFTPUserRootgibt jedem Benutzer einen eigenen Ordner. - Schreibgeschützter Modus.
ReadOnlyverweigert Uploads, Löschungen und Umbenennungen. - Jede Operation unter Ihrer Kontrolle.
OnSFTPOperationwird bei jedem Öffnen, Entfernen, Umbenennen, Ordnerwechsel, Attributwechsel und jeder Auflistung ausgelöst. Setzen SieaAcceptauf False, und der Client erhält den Fehler Zugriff verweigert. - Auch SCP wird bedient. Ist
SCPaktiviert, werden scp-Übertragungen aus demselben Stammordner bedient. - Konstanter Speicherverbrauch. Die Flusskontrolle hält den Speicherbedarf eines großen Downloads konstant, unabhängig von der Dateigröße.
uses
  sgcSSH_Crypto, sgcSSH_Server, sgcSSH_SFTP_Server;

procedure TForm1.StartServer;
begin
  if not FileExists('hostkey_ed25519.pem') then
    TsgcSSHServer.GenerateHostKeyEd25519('hostkey_ed25519.pem');

  SFTP := TsgcSFTPServer.Create(Self);
  SFTP.RootFolder := 'D:\sftp';
  SFTP.OnSFTPUserRoot := DoUserRoot;
  SFTP.OnSFTPOperation := DoOperation;

  SSH := TsgcSSHServer.Create(Self);
  SSH.Port := 22;
  SSH.HostKeyFiles.Text := 'hostkey_ed25519.pem';
  SSH.CryptoLibrary := sshcNative;
  SSH.SFTPServer := SFTP;
  SSH.OnSSHAuthPassword := DoAuthPassword;
  SSH.Active := True;
end;

procedure TForm1.DoAuthPassword(Sender: TObject;
  aConnection: TsgcSSHServerConnection; const aUsername, aPassword: string;
  var aAccept: Boolean);
begin
  aAccept := CheckUser(aUsername, aPassword); // your own user store
end;

procedure TForm1.DoUserRoot(Sender: TObject; const aUsername: string;
  var aRootFolder: string);
begin
  aRootFolder := 'D:\sftp\' + aUsername; // every user in its own folder
  ForceDirectories(aRootFolder);
end;

procedure TForm1.DoOperation(Sender: TObject; const aUsername: string;
  aOperation: TsgcSFTPOperation; const aPath, aNewPath: string;
  var aAccept: Boolean);
begin
  if aOperation = sfoRemove then
    aAccept := False; // the client gets permission denied
end;
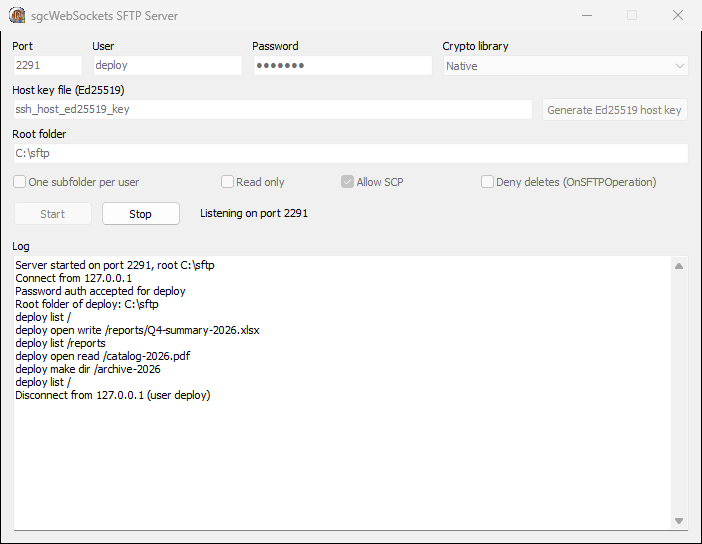
Hier arbeitet das standardmäßige sftp-Kommandozeilenwerkzeug mit der SFTP-Server-Demo:
$ sftp -P 2291 -b batch.txt deploy@127.0.0.1
sftp> cd reports
sftp> put Q4-summary-2026.xlsx
sftp> ls -l
-rw-r--r--   1 deploy   deploy     150000 Nov 13 10:28 Q3-summary-2026.xlsx
-rw-r--r--   1 deploy   deploy     204800 Nov 13 10:28 Q4-summary-2026.xlsx
sftp> cd ..
sftp> get catalog-2026.pdf
sftp> mkdir archive-2026
Auf der Serverseite ging jede dieser Operationen durch OnSFTPOperation, wo die Demo sie protokolliert:
Sicherheitsdetails
- Der strikte Schlüsselaustausch schließt den als Terrapin bekannten Präfix-Truncation-Angriff.
- server-sig-algs (RFC 8308) lässt RSA-Benutzerschlüssel mit rsa-sha2-512 oder rsa-sha2-256 statt mit SHA-1 signieren.
- Chiffren: AES-GCM und AES-CTR. MACs: HMAC-SHA2-256 und HMAC-SHA2-512, während die GCM-Chiffren ihre eigene Authentifizierung mitbringen.
- Schlüssel: Ed25519, ECDSA und RSA für Host- und Benutzerschlüssel, geladen aus PEM- und PKCS#8-Dateien. Verschlüsselte private Schlüssel werden mit einer Passphrase geöffnet.
- Sie wählen die Algorithmen. Die Listen des Clients stehen in der Eigenschaft
Algorithms. Der Delphi-Client bietet für alte Server weiterhin diffie-hellman-group14-sha1 und ssh-rsa an, und Sie entfernen sie, um SHA-1 vollständig abzulehnen.
Delphi, C++Builder und .NET
Dieselben fünf Komponenten stehen auf jeder Plattform zur Verfügung, die sgcSSH unterstützt:
- Delphi 7 bis 13, für VCL, FireMonkey, Konsolenanwendungen und Dienste, unter Windows Win32, Windows Win64 und Linux64.
- C++Builder, mit denselben Komponenten und Ereignissen.
- .NET 8, .NET 9, .NET 10 und .NET Standard 2.0, als vollständig verwalteter Code, im Namespace
esegece.sgcWebSockets.
Der .NET-Code liest sich wie der Delphi-Code:
using esegece.sgcWebSockets;

using (var sftp = new TsgcSFTPClient())
{
    sftp.Host = "files.example.com";
    sftp.Authentication.Username = "partner";
    sftp.Authentication.Password = "secret";
    sftp.Connect();
    sftp.Put(@"C:\export\invoices.zip", "/upload/invoices.zip");
    foreach (var item in sftp.ListDirectory("/upload"))
        Console.WriteLine($"{item.FileName}  {item.Size}");
    sftp.Disconnect();
}
Fünf Demos in Demos\27.SSH zeigen jede Komponente bei der Arbeit: 01.SSH_Client, 02.SFTP_Client, 03.SCP_Client, 04.SSH_Server und 05.SFTP_Server. Die Screenshots in diesem Artikel stammen aus ihnen.
Editionen
sgcSSH ist in sgcWebSockets Enterprise und sgcWebSockets All-Access enthalten. Unter .NET werden die Komponenten im registrierten sgcWebSockets-Paket ausgeliefert, nicht in der kostenlosen Community-Edition.
Wenn Sie nur SSH und SFTP benötigen, ist das eigenständige Paket sgcSSH in sich geschlossen: Es bündelt die Laufzeit von sgcWebSockets Core zusammen mit der nativen Kryptografie, auf der der Schlüsselaustausch läuft, das Add-on sgcCustomIndy, auf dem die Delphi-Komponenten aufbauen, ist in der Bestellung immer enthalten, und jede Lizenz wird mit vollständigem Quellcode geliefert.
- Produktseite von sgcSSH
- Funktionsmatrix von sgcSSH
- Die kostenlose Testversion herunterladen
- Preise von sgcSSH
SSH in Ihrer Anwendung, bereit für das, was kommt
Laden Sie die Testversion herunter, starten Sie die SSH-Server-Demo und verbinden Sie sich mit einem beliebigen SSH-Client. Legen Sie dann einen TsgcSFTPClient auf Ihr eigenes Formular.
Fragen oder Feedback? Nehmen Sie Kontakt auf, Sie erhalten eine Antwort von den Menschen, die den Code geschrieben haben.