SSH, SFTP et SCP pour Delphi et .NET.
Post-quantique par défaut.
Trois clients et deux serveurs qui placent SSH au cœur de vos propres applications. L'échange de clés hybride mlkem768x25519-sha256 est proposé en premier des deux côtés, et la cryptographie s'exécute en code natif.
- ML-KEM-768 + X25519
- SFTP v3
- SCP
- Ed25519
- AES-GCM
SSH est le moyen standard d'administrer des serveurs et d'échanger des fichiers en toute sécurité. sgcSSH l'apporte à vos applications Delphi, C++Builder et .NET sous la forme de composants ordinaires, côté client comme côté serveur.
Avec sgcSSH, vous exécutez une commande sur un serveur Linux et récupérez sa sortie sous forme de chaîne, ouvrez un shell interactif, redirigez un port, envoyez un dossier via SFTP ou SCP, ou transformez votre propre application en serveur SSH et SFTP avec un dossier privé pour chaque utilisateur. Le client et le serveur proposent tous deux en premier l'échange de clés hybride post-quantique, celui que les dernières versions de SSH utilisent par défaut.
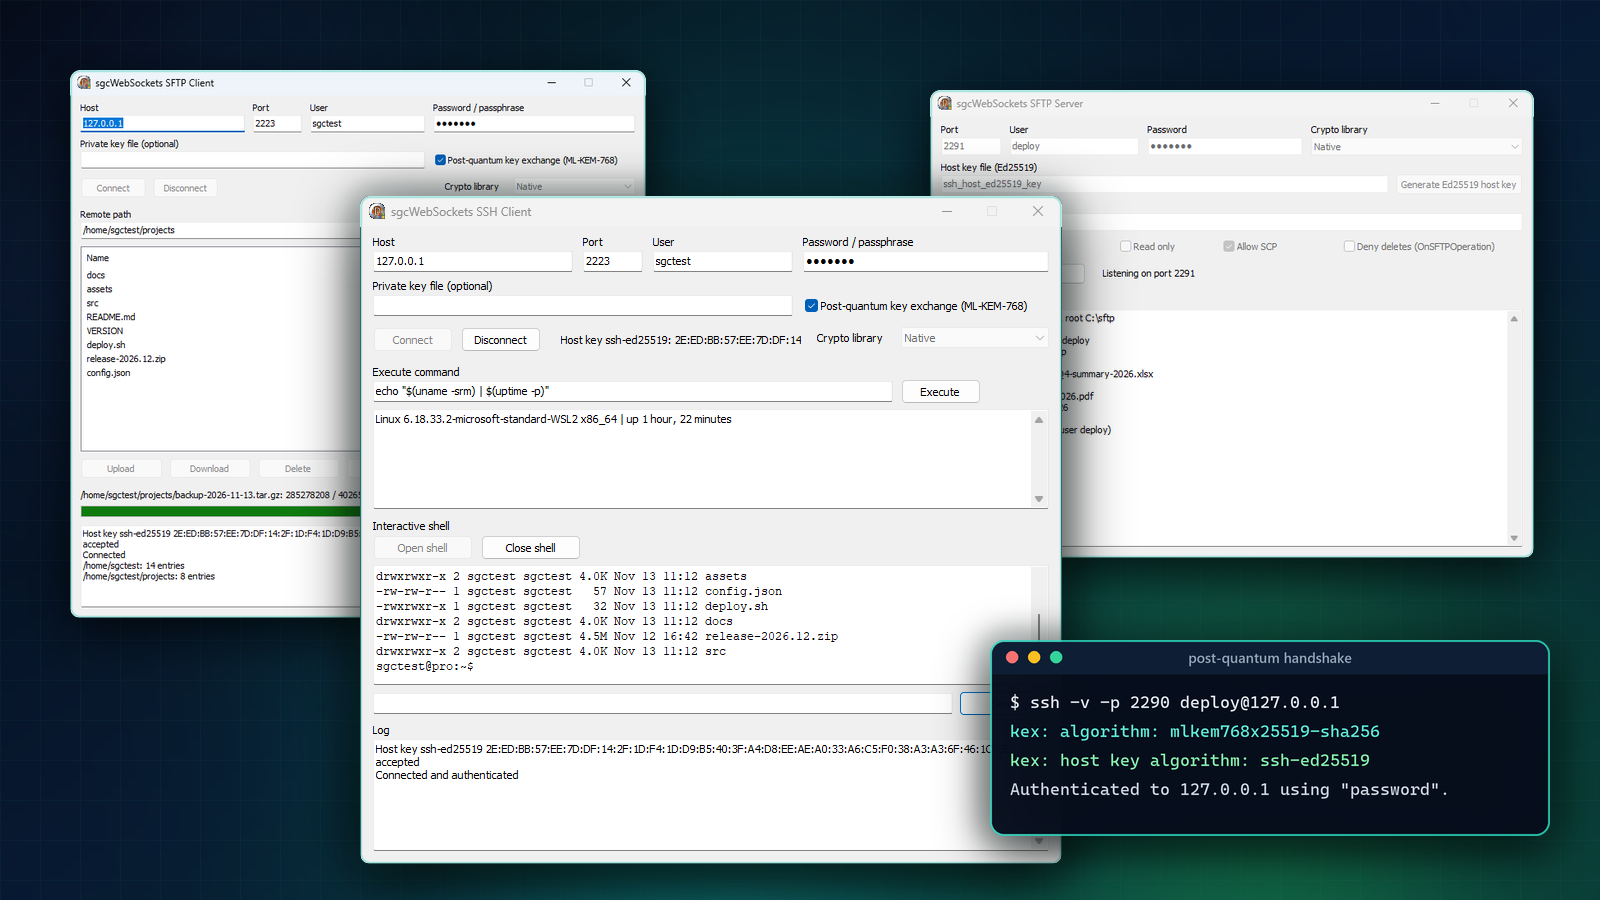
sgcSSH en un coup d'œil : les clients, les serveurs et l'échange de clés post-quantique. Aussi sur YouTube.
Trois clients, deux serveurs
Chacun est un composant non visuel de la page de palette SGC SSH. Vous le déposez sur une fiche ou le créez dans le code, renseignez l'hôte et les identifiants, branchez les événements, puis vous vous connectez ou démarrez l'écoute. Les classes .NET portent les mêmes noms.
Échange de clés post-quantique, activé par défaut
Le trafic chiffré aujourd'hui peut être attaqué demain. Un attaquant enregistre dès maintenant la session chiffrée et la déchiffre plus tard, lorsqu'un ordinateur quantique assez puissant existera. C'est ce qu'on appelle harvest now, decrypt later (récolter maintenant, déchiffrer plus tard), et cela compte pour tout ce qui doit rester confidentiel pendant des années : identifiants, contrats, fichiers clients.
sgcSSH y répond avec l'échange de clés hybride mlkem768x25519-sha256. Il combine ML-KEM-768 (FIPS 203), un algorithme post-quantique, avec le classique X25519, de sorte que les clés de session restent secrètes tant que l'un des deux n'est pas cassé. C'est le choix par défaut des dernières versions de SSH.
- Le client le propose en premier tant que
PostQuantumKexvaut True, ce qui est la valeur par défaut. - Le serveur le propose en premier à chaque client qui se connecte.
- Rien à configurer. Lorsque l'autre partie ne le prend pas en charge, l'échange se rabat sur curve25519, ECDH et Diffie-Hellman group14 et group16.
Voici un client en ligne de commande ssh standard qui se connecte à la démo du serveur SSH. L'échange hybride est négocié avec les réglages par défaut des deux côtés :
$ ssh -v -p 2290 deploy@127.0.0.1 "echo hello"
debug1: Remote protocol version 2.0, remote software version sgcSSH
debug1: kex: algorithm: mlkem768x25519-sha256
debug1: kex: host key algorithm: ssh-ed25519
debug1: kex: client->server cipher: aes128-ctr MAC: hmac-sha2-256 compression: none
Authenticated to 127.0.0.1 ([127.0.0.1]:2290) using "password".
hello
Cryptographie native, aucune DLL à déployer
Dans Delphi, la propriété CryptoLibrary choisit où sont calculés les algorithmes classiques (ECDH, Diffie-Hellman, AES, HMAC et les signatures des clés d'hôte) :
sshcNativeutilise les unités sgcCrypto en pur Object Pascal. Il n'y a aucune DLL OpenSSL à déployer, et les chiffrements AES-GCM sont privilégiés car ce sont les plus rapides en natif. C'est la valeur par défaut dès que la cryptographie native est disponible dans votre licence.sshcOpenSSLutilise les DLL OpenSSL 1.1.1 ou 3.x, comme les autres composants TLS de sgcWebSockets.
L'échange hybride ML-KEM-768 et X25519 est du code natif de la bibliothèque avec les deux options. Les composants .NET sont entièrement en code managé, sans aucun OpenSSL, et sur .NET 8 et versions ultérieures AES-GCM est accéléré matériellement.
Envoyer un fichier via SFTP avec l'échange post-quantique et la cryptographie native tient en quelques lignes :
uses
  sgcSSH_Crypto, sgcSSH_Client;

procedure TForm1.UploadInvoices;
var
  SFTP: TsgcSFTPClient;
begin
  SFTP := TsgcSFTPClient.Create(nil);
  try
    SFTP.Host := 'files.example.com';
    SFTP.Authentication.Username := 'partner';
    SFTP.Authentication.Password := 'secret';
    SFTP.PostQuantumKex := True;      // the default: mlkem768x25519-sha256 first
    SFTP.CryptoLibrary := sshcNative; // sgcCrypto units, no OpenSSL DLL
    SFTP.Connect;
    SFTP.Put('C:\export\invoices.zip', '/upload/invoices.zip');
    Memo1.Lines.Add('Uploaded ' +
      IntToStr(SFTP.FileSize('/upload/invoices.zip')) + ' bytes');
    SFTP.Disconnect;
  finally
    SFTP.Free;
  end;
end;
Le client SSH : commandes, shells et tunnels
TsgcSSHClient s'authentifie avec un mot de passe ou une clé privée, et OnSSHHostKey vous fournit le type de clé d'hôte et son empreinte afin que vous puissiez la comparer à vos hôtes connus et rejeter une clé inconnue ou modifiée.
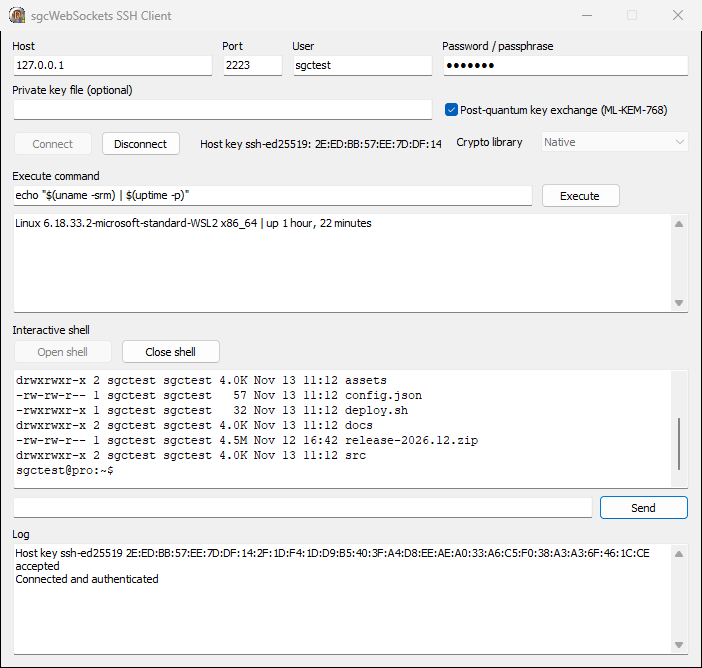
Executeexécute une commande et renvoie sa sortie en un seul appel, avec un délai d'expiration.OpenChannel,RequestPTYetRequestShellouvrent un terminal interactif.SendChannelDatay envoie la saisie,OnSSHChannelDatarenvoie ce que le serveur affiche, etSendWindowChangeetSendSignalcouvrent le reste du protocole de terminal.OpenDirectTCPIPredirige une connexion locale à travers le serveur, par exemple pour atteindre une base de données derrière un bastion, etRequestForwardingdemande au serveur de vous rediriger un port distant.Rekeyrenouvelle les clés de session d'une connexion de longue durée.
Exécuter une commande de maintenance avec une clé privée et une vérification de la clé d'hôte :
procedure TForm1.CheckDisk;
var
  SSH: TsgcSSHClient;
begin
  SSH := TsgcSSHClient.Create(nil);
  try
    SSH.Host := 'build01.example.com';
    SSH.Authentication.Username := 'deploy';
    SSH.Authentication.PrivateKeyFile := 'C:\keys\id_ed25519.pem';
    SSH.OnSSHHostKey := DoHostKey;
    SSH.Connect;
    Memo1.Text := SSH.Execute('df -h /var');
    SSH.Disconnect;
  finally
    SSH.Free;
  end;
end;

procedure TForm1.DoHostKey(Sender: TObject; const aHostKeyType,
  aFingerprint: string; var aAction: TIdSSHHostKeyVerification);
begin
  if aFingerprint <> FKnownFingerprint then
    aAction := sshHostKeyReject;
end;
SFTP et SCP : des transferts de fichiers rapides
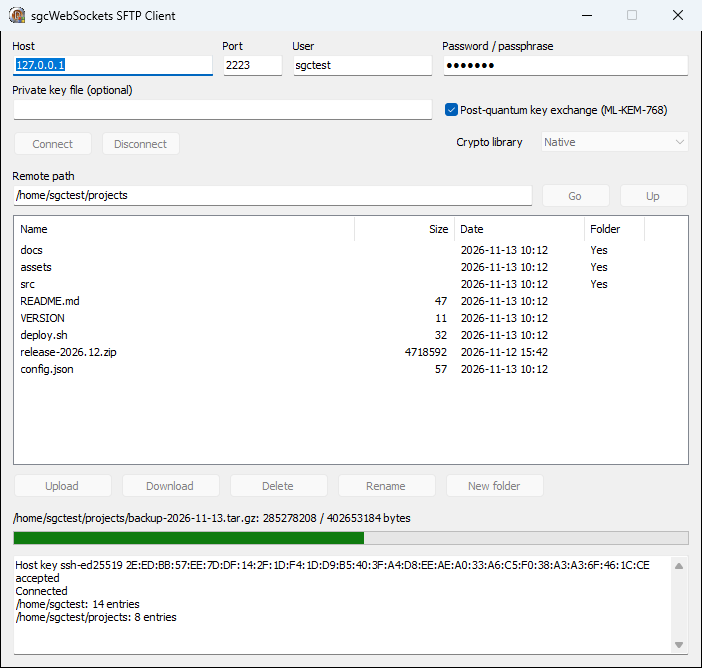
TsgcSFTPClient parle SFTP v3 sur la même connexion SSH, avec une méthode par tâche : RealPath résout le dossier personnel, ListDirectory renvoie les noms, les tailles et les dates, Put et Get envoient et téléchargent un fichier, et Rename, Delete, MakeDirectory et RemoveDirectory couvrent le reste d'un gestionnaire de fichiers. OnSFTPProgress signale les octets transférés pour une barre de progression.
Les transferts sont rapides parce que le client n'attend pas chaque bloc. Il garde 16 requêtes en vol, si bien qu'un fichier de 100 Mo prend environ une seconde sur un réseau local.
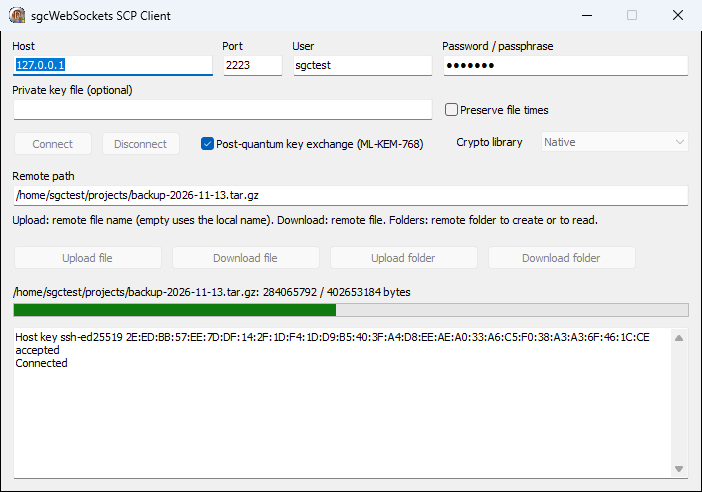
TsgcSCPClient copie des fichiers via SSH vers tout serveur qui autorise la commande scp, sans service de transfert de fichiers distinct. Upload et Download copient un fichier, UploadFolder et DownloadFolder copient une arborescence entière, et PreserveTimes conserve les dates de modification et d'accès de l'autre côté.
Votre propre serveur SSH et SFTP
TsgcSSHServer écoute sur le port de votre choix et prouve son identité avec des clés d'hôte Ed25519, ECDSA ou RSA chargées depuis HostKeyFiles. GenerateHostKeyEd25519 en crée une pour vous. OnSSHAuthPassword et OnSSHAuthPublicKey décident qui entre, le second avec le type de clé et son empreinte SHA256. OnSSHExec répond aux commandes distantes et OnSSHShell sert une session interactive. Tout client SSH standard peut s'y connecter, y compris les outils en ligne de commande ssh, sftp et scp.
Associez un TsgcSFTPServer et le même serveur devient un serveur de fichiers :
- Une cellule isolée par utilisateur. Les clients ne peuvent pas sortir de
RootFolder, etOnSFTPUserRootdonne à chaque utilisateur son propre dossier. - Mode lecture seule.
ReadOnlyrefuse les envois, les suppressions et les renommages. - Chaque opération sous votre contrôle.
OnSFTPOperationse déclenche pour chaque ouverture, suppression, renommage, changement de dossier, changement d'attributs et listage. DéfinissezaAcceptà False et le client reçoit une erreur de permission refusée. - SCP servi aussi. Avec
SCPactivé, les transferts scp sont servis depuis le même dossier racine. - Mémoire constante. Le contrôle de flux garde constante la mémoire d'un gros téléchargement, quelle que soit la taille du fichier.
uses
  sgcSSH_Crypto, sgcSSH_Server, sgcSSH_SFTP_Server;

procedure TForm1.StartServer;
begin
  if not FileExists('hostkey_ed25519.pem') then
    TsgcSSHServer.GenerateHostKeyEd25519('hostkey_ed25519.pem');

  SFTP := TsgcSFTPServer.Create(Self);
  SFTP.RootFolder := 'D:\sftp';
  SFTP.OnSFTPUserRoot := DoUserRoot;
  SFTP.OnSFTPOperation := DoOperation;

  SSH := TsgcSSHServer.Create(Self);
  SSH.Port := 22;
  SSH.HostKeyFiles.Text := 'hostkey_ed25519.pem';
  SSH.CryptoLibrary := sshcNative;
  SSH.SFTPServer := SFTP;
  SSH.OnSSHAuthPassword := DoAuthPassword;
  SSH.Active := True;
end;

procedure TForm1.DoAuthPassword(Sender: TObject;
  aConnection: TsgcSSHServerConnection; const aUsername, aPassword: string;
  var aAccept: Boolean);
begin
  aAccept := CheckUser(aUsername, aPassword); // your own user store
end;

procedure TForm1.DoUserRoot(Sender: TObject; const aUsername: string;
  var aRootFolder: string);
begin
  aRootFolder := 'D:\sftp\' + aUsername; // every user in its own folder
  ForceDirectories(aRootFolder);
end;

procedure TForm1.DoOperation(Sender: TObject; const aUsername: string;
  aOperation: TsgcSFTPOperation; const aPath, aNewPath: string;
  var aAccept: Boolean);
begin
  if aOperation = sfoRemove then
    aAccept := False; // the client gets permission denied
end;
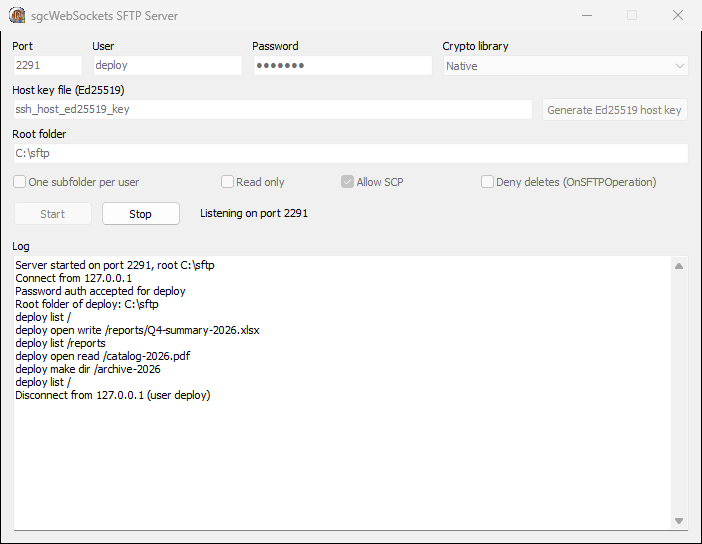
Ici, l'outil en ligne de commande sftp standard travaille avec la démo du serveur SFTP :
$ sftp -P 2291 -b batch.txt deploy@127.0.0.1
sftp> cd reports
sftp> put Q4-summary-2026.xlsx
sftp> ls -l
-rw-r--r--   1 deploy   deploy     150000 Nov 13 10:28 Q3-summary-2026.xlsx
-rw-r--r--   1 deploy   deploy     204800 Nov 13 10:28 Q4-summary-2026.xlsx
sftp> cd ..
sftp> get catalog-2026.pdf
sftp> mkdir archive-2026
Côté serveur, chacune de ces opérations est passée par OnSFTPOperation, où la démo la journalise :
Détails de sécurité
- L'échange de clés strict ferme l'attaque par troncature de préfixe connue sous le nom de Terrapin.
- server-sig-algs (RFC 8308) permet aux clés utilisateur RSA de signer avec rsa-sha2-512 ou rsa-sha2-256 au lieu de SHA-1.
- Chiffrements : AES-GCM et AES-CTR. MAC : HMAC-SHA2-256 et HMAC-SHA2-512, tandis que les chiffrements GCM portent leur propre authentification.
- Clés : Ed25519, ECDSA et RSA pour les clés d'hôte et les clés utilisateur, chargées depuis des fichiers PEM et PKCS#8. Les clés privées chiffrées s'ouvrent avec une phrase secrète.
- Vous choisissez les algorithmes. Les listes du client se trouvent dans la propriété
Algorithms. Le client Delphi propose encore diffie-hellman-group14-sha1 et ssh-rsa pour les anciens serveurs, et vous les retirez pour refuser complètement SHA-1.
Delphi, C++Builder et .NET
Les mêmes cinq composants sont disponibles sur toutes les plateformes prises en charge par sgcSSH :
- Delphi 7 à 13, pour VCL, FireMonkey, les applications console et les services, sous Windows Win32, Windows Win64 et Linux64.
- C++Builder, avec les mêmes composants et les mêmes événements.
- .NET 8, .NET 9, .NET 10 et .NET Standard 2.0, en code entièrement managé, dans l'espace de noms
esegece.sgcWebSockets.
Le code .NET se lit comme le code Delphi :
using esegece.sgcWebSockets;

using (var sftp = new TsgcSFTPClient())
{
    sftp.Host = "files.example.com";
    sftp.Authentication.Username = "partner";
    sftp.Authentication.Password = "secret";
    sftp.Connect();
    sftp.Put(@"C:\export\invoices.zip", "/upload/invoices.zip");
    foreach (var item in sftp.ListDirectory("/upload"))
        Console.WriteLine($"{item.FileName}  {item.Size}");
    sftp.Disconnect();
}
Cinq démos dans Demos\27.SSH montrent chaque composant à l'œuvre : 01.SSH_Client, 02.SFTP_Client, 03.SCP_Client, 04.SSH_Server et 05.SFTP_Server. Les captures d'écran de cet article en sont issues.
Éditions
sgcSSH est inclus dans sgcWebSockets Enterprise et sgcWebSockets All-Access. En .NET, les composants sont livrés dans le package sgcWebSockets enregistré, pas dans l'édition Community gratuite.
Si vous n'avez besoin que de SSH et SFTP, le pack sgcSSH autonome est complet : il regroupe le runtime sgcWebSockets Core avec la cryptographie native sur laquelle s'appuie l'échange de clés, le module complémentaire sgcCustomIndy sur lequel reposent les composants Delphi est toujours inclus dans la commande, et chaque licence est livrée avec le code source complet.
SSH au cœur de votre application, prêt pour la suite
Téléchargez l'essai, lancez la démo du serveur SSH et connectez-vous-y avec n'importe quel client SSH. Déposez ensuite un TsgcSFTPClient sur votre propre fiche.
Des questions ou des remarques ? Contactez-nous, vous recevrez une réponse de ceux qui ont écrit le code.