SSH, SFTP en SCP voor Delphi en .NET.
Standaard postkwantum.
Drie clients en twee servers die SSH in uw eigen applicaties brengen. De hybride sleuteluitwisseling mlkem768x25519-sha256 wordt aan beide kanten als eerste aangeboden en de cryptografie draait als native code.
- ML-KEM-768 + X25519
- SFTP v3
- SCP
- Ed25519
- AES-GCM
SSH is de standaardmanier om servers te beheren en bestanden veilig uit te wisselen. sgcSSH brengt het naar uw Delphi-, C++Builder- en .NET-applicaties als gewone componenten, aan de client- en aan de serverkant.
Met sgcSSH voert u een opdracht uit op een Linux-server en krijgt u de uitvoer als string terug, opent u een interactieve shell, stuurt u een poort door, uploadt u een map via SFTP of SCP, of verandert u uw eigen applicatie in een SSH- en SFTP-server met een privémap voor elke gebruiker. Client en server bieden beide als eerste de hybride postkwantum sleuteluitwisseling aan, dezelfde die de nieuwste SSH-versies standaard gebruiken.
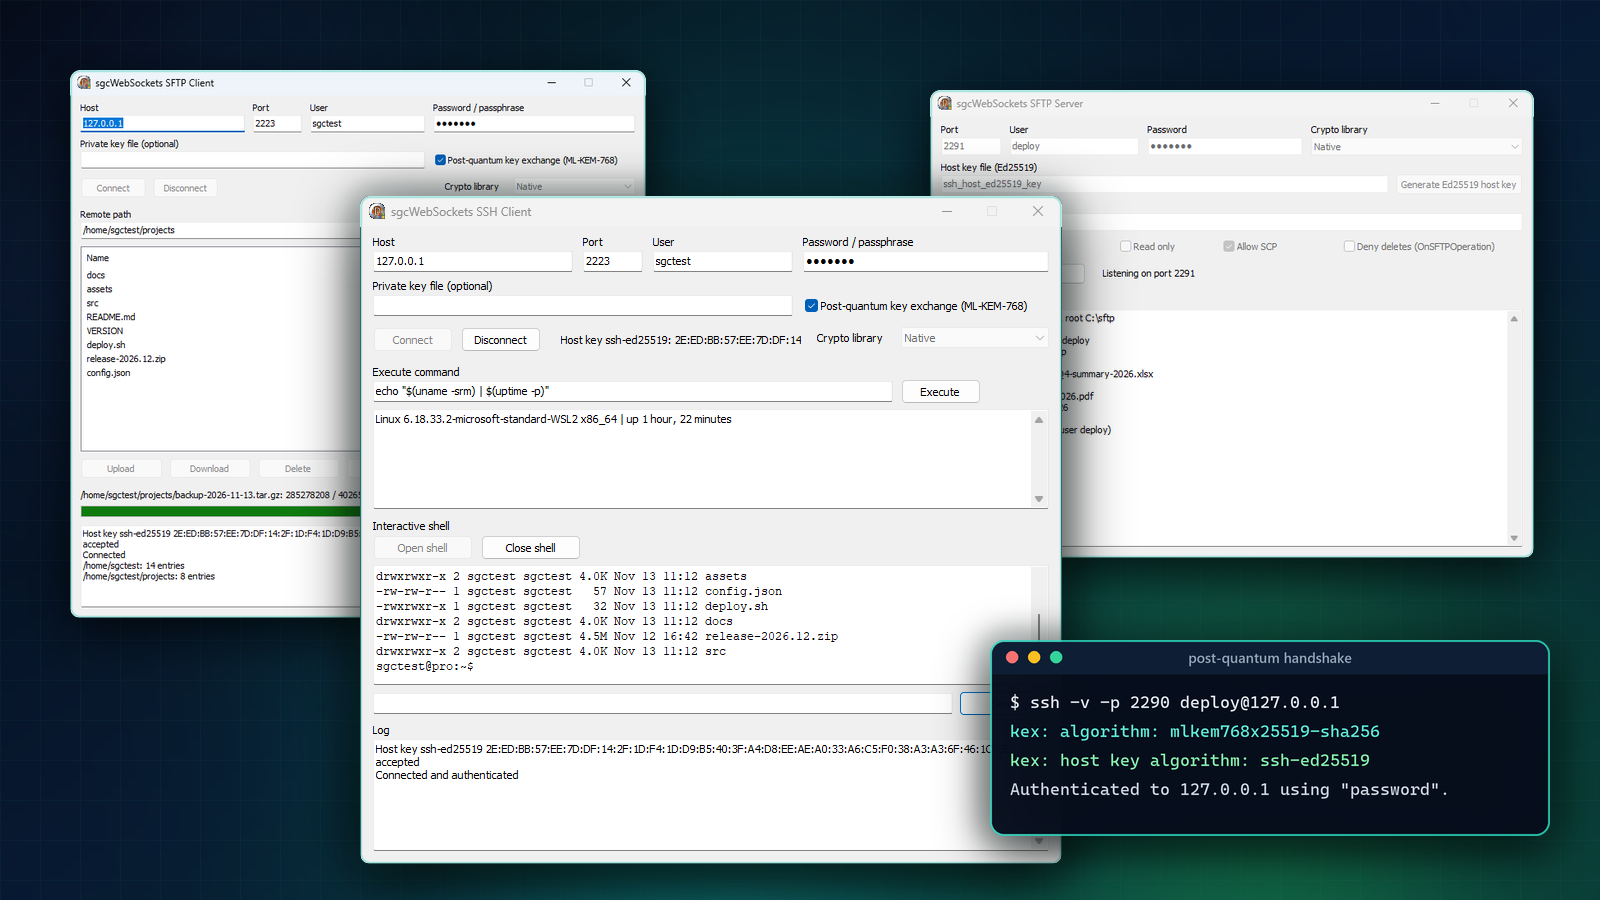
sgcSSH in een oogopslag: de clients, de servers en de postkwantum sleuteluitwisseling. Ook op YouTube.
Drie clients, twee servers
Elk component is een niet-visueel component op de paletpagina SGC SSH. U plaatst het op een formulier of maakt het in code aan, stelt de host en de inloggegevens in, koppelt de events en maakt vervolgens verbinding of begint te luisteren. De .NET-klassen dragen dezelfde namen.
Postkwantum sleuteluitwisseling, standaard actief
Verkeer dat vandaag is versleuteld, kan morgen worden aangevallen. Een aanvaller legt de versleutelde sessie nu vast en ontsleutelt die later, zodra er een voldoende grote kwantumcomputer bestaat. Dit heet harvest now, decrypt later en het is van belang voor alles wat jarenlang privé moet blijven: inloggegevens, contracten, klantbestanden.
sgcSSH pakt dit aan met de hybride sleuteluitwisseling mlkem768x25519-sha256. Die combineert ML-KEM-768 (FIPS 203), een postkwantum algoritme, met het klassieke X25519, zodat de sessiesleutels geheim blijven zolang een van beide niet is gekraakt. Het is de standaardinstelling van de nieuwste SSH-versies.
- De client biedt het als eerste aan zolang
PostQuantumKexTrue is, wat de standaardwaarde is. - De server biedt het als eerste aan aan elke client die verbinding maakt.
- Niets te configureren. Als de andere kant het niet ondersteunt, valt de uitwisseling terug op curve25519, ECDH en Diffie-Hellman group14 en group16.
Dit is een standaard ssh-opdrachtregelclient die verbinding maakt met de SSH-serverdemo. De hybride uitwisseling wordt met de standaardinstellingen aan beide kanten onderhandeld:
$ ssh -v -p 2290 deploy@127.0.0.1 "echo hello"
debug1: Remote protocol version 2.0, remote software version sgcSSH
debug1: kex: algorithm: mlkem768x25519-sha256
debug1: kex: host key algorithm: ssh-ed25519
debug1: kex: client->server cipher: aes128-ctr MAC: hmac-sha2-256 compression: none
Authenticated to 127.0.0.1 ([127.0.0.1]:2290) using "password".
hello
Native cryptografie, geen DLL om te distribueren
In Delphi bepaalt de eigenschap CryptoLibrary waar de klassieke algoritmen (ECDH, Diffie-Hellman, AES, HMAC en de handtekeningen van de hostsleutels) worden berekend:
sshcNativegebruikt de pure Object Pascal units van sgcCrypto. Er is geen OpenSSL DLL om te distribueren en de AES-GCM-ciphers hebben de voorkeur, omdat ze de snelste native cipher zijn. Het is de standaardinstelling zodra de native cryptografie in uw licentie beschikbaar is.sshcOpenSSLgebruikt de OpenSSL 1.1.1 of 3.x DLL's, zoals de andere TLS-componenten van sgcWebSockets.
De hybride uitwisseling met ML-KEM-768 en X25519 is bij beide opties native code van de bibliotheek. De .NET-componenten zijn volledig beheerde code zonder enige OpenSSL, en vanaf .NET 8 is AES-GCM hardwarematig versneld.
Een bestand uploaden via SFTP met de postkwantum uitwisseling en de native cryptografie kost een handvol regels:
uses
  sgcSSH_Crypto, sgcSSH_Client;

procedure TForm1.UploadInvoices;
var
  SFTP: TsgcSFTPClient;
begin
  SFTP := TsgcSFTPClient.Create(nil);
  try
    SFTP.Host := 'files.example.com';
    SFTP.Authentication.Username := 'partner';
    SFTP.Authentication.Password := 'secret';
    SFTP.PostQuantumKex := True;      // the default: mlkem768x25519-sha256 first
    SFTP.CryptoLibrary := sshcNative; // sgcCrypto units, no OpenSSL DLL
    SFTP.Connect;
    SFTP.Put('C:\export\invoices.zip', '/upload/invoices.zip');
    Memo1.Lines.Add('Uploaded ' +
      IntToStr(SFTP.FileSize('/upload/invoices.zip')) + ' bytes');
    SFTP.Disconnect;
  finally
    SFTP.Free;
  end;
end;
De SSH client: opdrachten, shells en tunnels
TsgcSSHClient meldt zich aan met een wachtwoord of een privésleutel, en OnSSHHostKey geeft u het type hostsleutel en de vingerafdruk, zodat u die kunt vergelijken met uw bekende hosts en een onbekende of gewijzigde sleutel kunt weigeren.
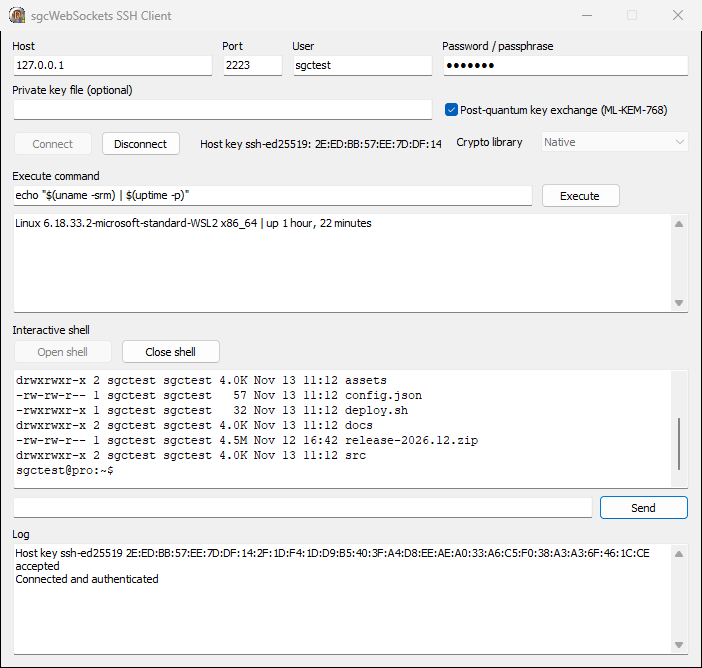
Executevoert een opdracht uit en geeft de uitvoer in één aanroep terug, met een timeout.OpenChannel,RequestPTYenRequestShellopenen een interactieve terminal.SendChannelDatatypt erin,OnSSHChannelDatageeft terug wat de server afdrukt, enSendWindowChangeenSendSignaldekken de rest van het terminalprotocol af.OpenDirectTCPIPstuurt een lokale verbinding door via de server, bijvoorbeeld om een database achter een bastionhost te bereiken, enRequestForwardingvraagt de server om een externe poort naar u terug door te sturen.Rekeyvernieuwt de sessiesleutels van een langlopende verbinding.
Een onderhoudsopdracht uitvoeren met een privésleutel en een controle van de hostsleutel:
procedure TForm1.CheckDisk;
var
  SSH: TsgcSSHClient;
begin
  SSH := TsgcSSHClient.Create(nil);
  try
    SSH.Host := 'build01.example.com';
    SSH.Authentication.Username := 'deploy';
    SSH.Authentication.PrivateKeyFile := 'C:\keys\id_ed25519.pem';
    SSH.OnSSHHostKey := DoHostKey;
    SSH.Connect;
    Memo1.Text := SSH.Execute('df -h /var');
    SSH.Disconnect;
  finally
    SSH.Free;
  end;
end;

procedure TForm1.DoHostKey(Sender: TObject; const aHostKeyType,
  aFingerprint: string; var aAction: TIdSSHHostKeyVerification);
begin
  if aFingerprint <> FKnownFingerprint then
    aAction := sshHostKeyReject;
end;
SFTP en SCP: snelle bestandsoverdracht
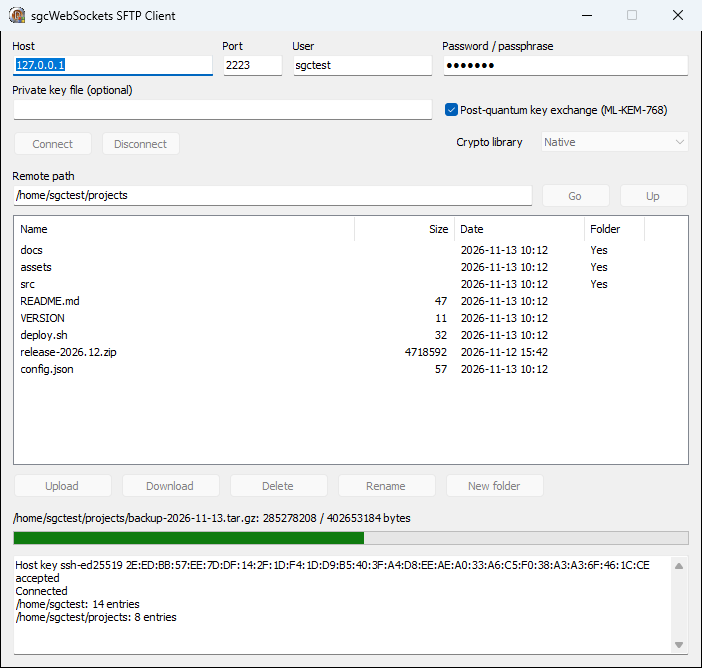
TsgcSFTPClient spreekt SFTP v3 over dezelfde SSH-verbinding, met één methode per taak: RealPath bepaalt de homemap, ListDirectory geeft namen, groottes en datums terug, Put en Get uploaden en downloaden een bestand, en Rename, Delete, MakeDirectory en RemoveDirectory dekken de rest van een bestandsbeheerder af. OnSFTPProgress meldt het aantal overgedragen bytes voor een voortgangsbalk.
De overdracht is snel omdat de client niet op elk blok wacht. Hij houdt 16 verzoeken tegelijk onderweg, zodat een bestand van 100 MB op een lokaal netwerk ongeveer een seconde duurt.
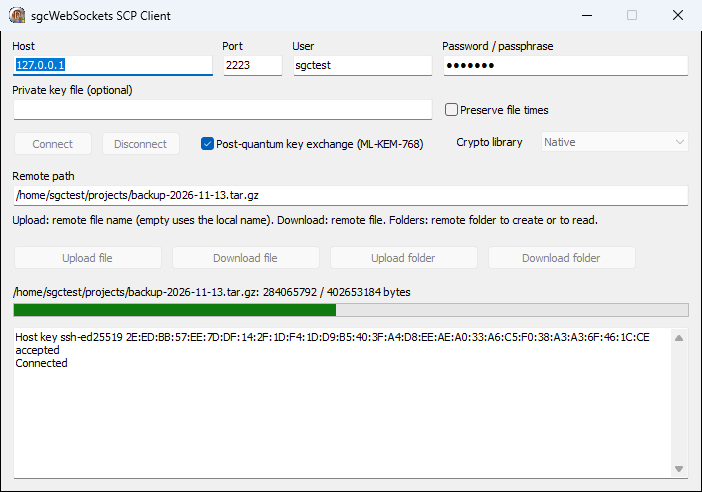
TsgcSCPClient kopieert bestanden via SSH naar elke server die de opdracht scp toestaat, zonder aparte bestandsoverdrachtsservice. Upload en Download kopiëren één bestand, UploadFolder en DownloadFolder kopiëren een hele mapstructuur, en PreserveTimes behoudt de wijzigings- en toegangstijden aan de andere kant.
Uw eigen SSH- en SFTP-server
TsgcSSHServer luistert op de poort die u kiest en bewijst zijn identiteit met Ed25519-, ECDSA- of RSA-hostsleutels die uit HostKeyFiles worden geladen. GenerateHostKeyEd25519 maakt er een voor u aan. OnSSHAuthPassword en OnSSHAuthPublicKey bepalen wie binnenkomt, de tweede met het sleuteltype en de SHA256-vingerafdruk. OnSSHExec beantwoordt externe opdrachten en OnSSHShell bedient een interactieve sessie. Elke standaard SSH-client kan er verbinding mee maken, ook de opdrachtregelprogramma's ssh, sftp en scp.
Koppel een TsgcSFTPServer en dezelfde server wordt een bestandsserver:
- Een jail per gebruiker. Clients kunnen
RootFolderniet verlaten enOnSFTPUserRootgeeft elke gebruiker een eigen map. - Alleen-lezenmodus.
ReadOnlyweigert uploads, verwijderingen en hernoemingen. - Elke bewerking onder uw controle.
OnSFTPOperationwordt geactiveerd voor elke open, verwijdering, hernoeming, mapwijziging, attribuutwijziging en lijst. ZetaAcceptop False en de client krijgt de foutmelding toegang geweigerd. - Ook SCP. Met
SCPingeschakeld worden scp-overdrachten vanuit dezelfde hoofdmap bediend. - Constant geheugengebruik. Flow control houdt het geheugengebruik van een grote download constant, wat de bestandsgrootte ook is.
uses
  sgcSSH_Crypto, sgcSSH_Server, sgcSSH_SFTP_Server;

procedure TForm1.StartServer;
begin
  if not FileExists('hostkey_ed25519.pem') then
    TsgcSSHServer.GenerateHostKeyEd25519('hostkey_ed25519.pem');

  SFTP := TsgcSFTPServer.Create(Self);
  SFTP.RootFolder := 'D:\sftp';
  SFTP.OnSFTPUserRoot := DoUserRoot;
  SFTP.OnSFTPOperation := DoOperation;

  SSH := TsgcSSHServer.Create(Self);
  SSH.Port := 22;
  SSH.HostKeyFiles.Text := 'hostkey_ed25519.pem';
  SSH.CryptoLibrary := sshcNative;
  SSH.SFTPServer := SFTP;
  SSH.OnSSHAuthPassword := DoAuthPassword;
  SSH.Active := True;
end;

procedure TForm1.DoAuthPassword(Sender: TObject;
  aConnection: TsgcSSHServerConnection; const aUsername, aPassword: string;
  var aAccept: Boolean);
begin
  aAccept := CheckUser(aUsername, aPassword); // your own user store
end;

procedure TForm1.DoUserRoot(Sender: TObject; const aUsername: string;
  var aRootFolder: string);
begin
  aRootFolder := 'D:\sftp\' + aUsername; // every user in its own folder
  ForceDirectories(aRootFolder);
end;

procedure TForm1.DoOperation(Sender: TObject; const aUsername: string;
  aOperation: TsgcSFTPOperation; const aPath, aNewPath: string;
  var aAccept: Boolean);
begin
  if aOperation = sfoRemove then
    aAccept := False; // the client gets permission denied
end;
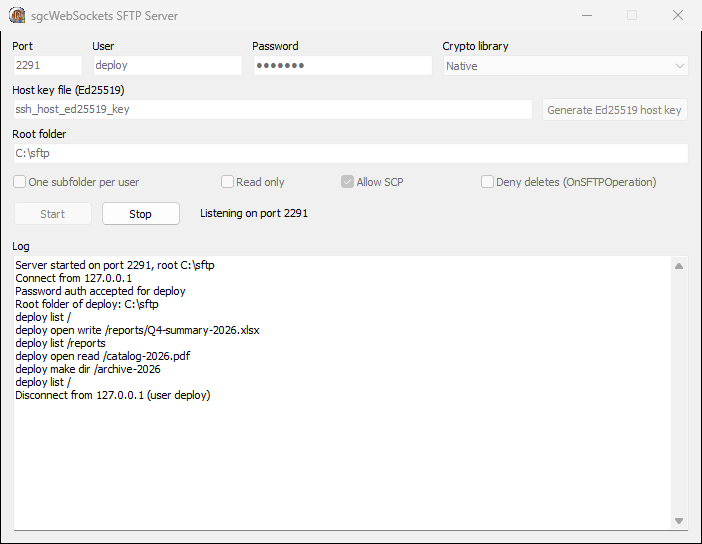
Hier werkt het standaard opdrachtregelprogramma sftp met de SFTP-serverdemo:
$ sftp -P 2291 -b batch.txt deploy@127.0.0.1
sftp> cd reports
sftp> put Q4-summary-2026.xlsx
sftp> ls -l
-rw-r--r--   1 deploy   deploy     150000 Nov 13 10:28 Q3-summary-2026.xlsx
-rw-r--r--   1 deploy   deploy     204800 Nov 13 10:28 Q4-summary-2026.xlsx
sftp> cd ..
sftp> get catalog-2026.pdf
sftp> mkdir archive-2026
Aan de serverkant is elk van die bewerkingen door OnSFTPOperation gegaan, waar de demo ze logt:
Beveiligingsdetails
- Strikte sleuteluitwisseling sluit de prefix-truncatieaanval die bekendstaat als Terrapin.
- server-sig-algs (RFC 8308) laat RSA-gebruikerssleutels ondertekenen met rsa-sha2-512 of rsa-sha2-256 in plaats van SHA-1.
- Ciphers: AES-GCM en AES-CTR. MAC's: HMAC-SHA2-256 en HMAC-SHA2-512, terwijl de GCM-ciphers hun eigen authenticatie meebrengen.
- Sleutels: Ed25519, ECDSA en RSA voor hostsleutels en gebruikerssleutels, geladen uit PEM- en PKCS#8-bestanden. Versleutelde privésleutels worden geopend met een wachtwoordzin.
- Uw keuze van algoritmen. De lijsten van de client staan in de eigenschap
Algorithms. De Delphi-client biedt nog diffie-hellman-group14-sha1 en ssh-rsa aan voor oude servers, en u verwijdert ze om SHA-1 volledig te weigeren.
Delphi, C++Builder en .NET
Dezelfde vijf componenten zijn beschikbaar op elk platform dat sgcSSH ondersteunt:
- Delphi 7 tot en met 13, voor VCL, FireMonkey, consoletoepassingen en services, op Windows Win32, Windows Win64 en Linux64.
- C++Builder, met dezelfde componenten en events.
- .NET 8, .NET 9, .NET 10 en .NET Standard 2.0, in volledig beheerde code, in de namespace
esegece.sgcWebSockets.
De .NET-code leest hetzelfde als de Delphi-code:
using esegece.sgcWebSockets;

using (var sftp = new TsgcSFTPClient())
{
    sftp.Host = "files.example.com";
    sftp.Authentication.Username = "partner";
    sftp.Authentication.Password = "secret";
    sftp.Connect();
    sftp.Put(@"C:\export\invoices.zip", "/upload/invoices.zip");
    foreach (var item in sftp.ListDirectory("/upload"))
        Console.WriteLine($"{item.FileName}  {item.Size}");
    sftp.Disconnect();
}
Vijf demo's in Demos\27.SSH tonen elk component aan het werk: 01.SSH_Client, 02.SFTP_Client, 03.SCP_Client, 04.SSH_Server en 05.SFTP_Server. De schermafbeeldingen in dit artikel komen daaruit.
Edities
sgcSSH is inbegrepen in sgcWebSockets Enterprise en sgcWebSockets All-Access. Op .NET worden de componenten geleverd in het geregistreerde sgcWebSockets-pakket, niet in de gratis Community-editie.
Als u alleen SSH en SFTP nodig hebt, is het zelfstandige pakket sgcSSH volledig op zichzelf staand: het bundelt de sgcWebSockets Core runtime samen met de native cryptografie waarop de sleuteluitwisseling draait, de add-on sgcCustomIndy waarop de Delphi-componenten voortbouwen is altijd bij de bestelling inbegrepen, en elke licentie wordt geleverd met de volledige broncode.
SSH in uw applicatie, klaar voor wat komen gaat
Download de proefversie, start de SSH-serverdemo en maak er verbinding mee met een willekeurige SSH-client. Plaats daarna een TsgcSFTPClient op uw eigen formulier.
Vragen of feedback? Neem contact op, u krijgt antwoord van de mensen die de code hebben geschreven.