SSH, SFTP i SCP dla Delphi i .NET.
Postkwantowe domyślnie.
Trzech klientów i dwa serwery, które wbudowują SSH w Twoje własne aplikacje. Hybrydowa wymiana kluczy mlkem768x25519-sha256 jest oferowana jako pierwsza po obu stronach, a kryptografia działa jako kod natywny.
- ML-KEM-768 + X25519
- SFTP v3
- SCP
- Ed25519
- AES-GCM
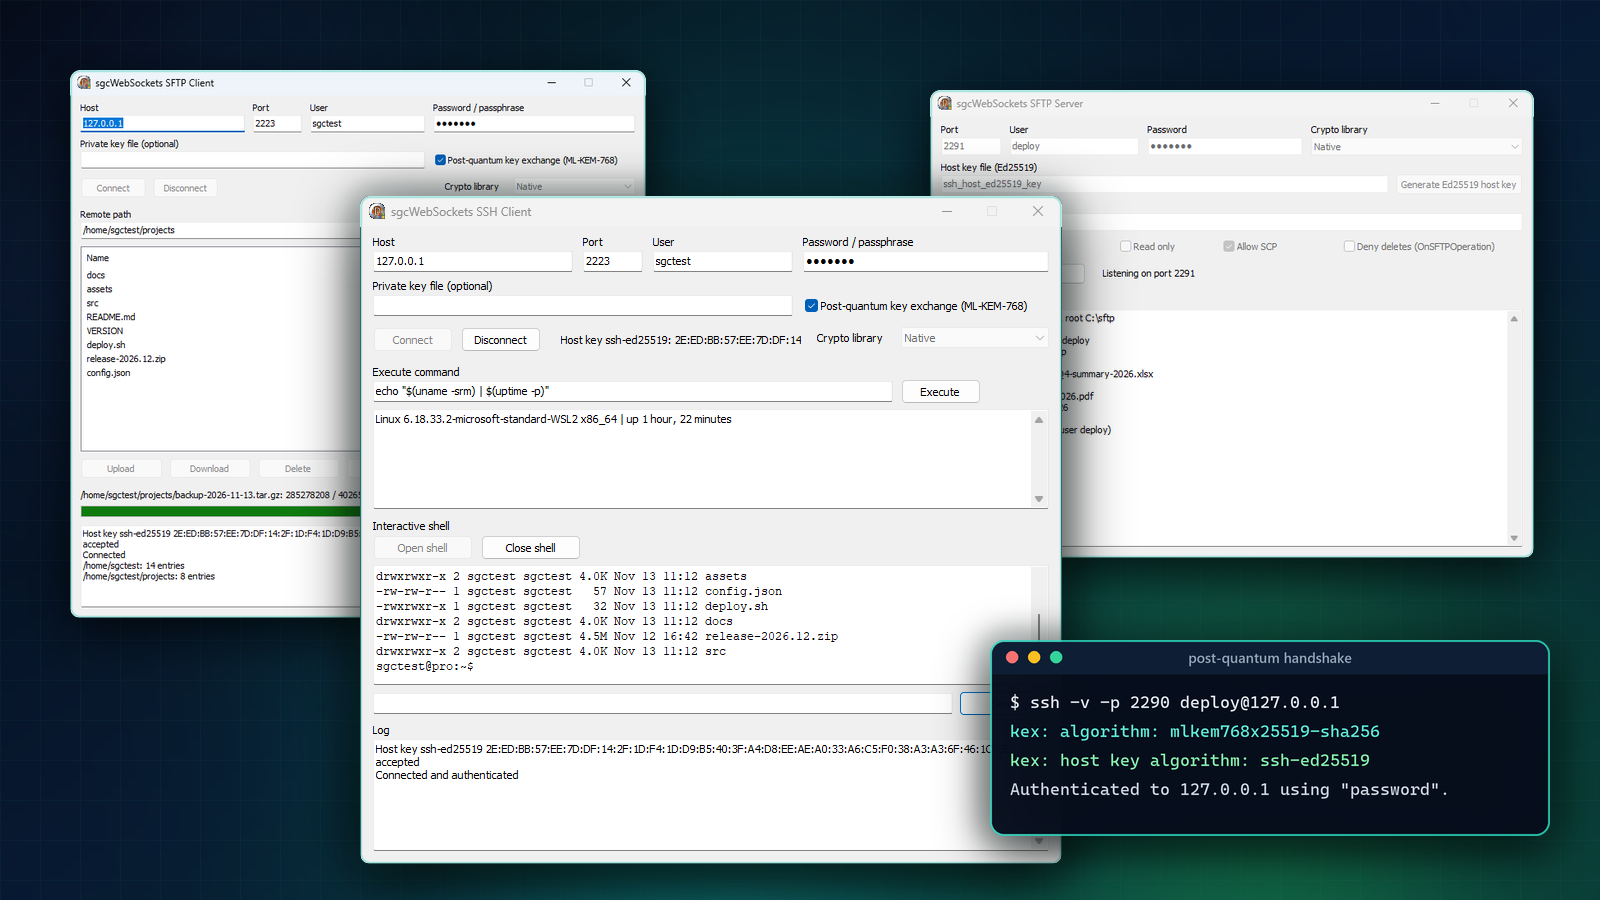
SSH to standardowy sposób zarządzania serwerami i bezpiecznej wymiany plików. sgcSSH wprowadza go do Twoich aplikacji Delphi, C++Builder i .NET jako zwykłe komponenty, zarówno po stronie klienta, jak i serwera.
Dzięki sgcSSH wykonasz polecenie na serwerze Linux i otrzymasz jego wynik jako ciąg znaków, otworzysz interaktywną powłokę, przekierujesz port, wyślesz folder przez SFTP lub SCP albo zamienisz własną aplikację w serwer SSH i SFTP z prywatnym folderem dla każdego użytkownika. Klient i serwer oferują jako pierwszą hybrydową postkwantową wymianę kluczy, tę samą, której domyślnie używają najnowsze wydania SSH.
sgcSSH w skrócie: klienci, serwery i postkwantowa wymiana kluczy. Także na YouTube.
Trzech klientów, dwa serwery
Każdy z nich jest komponentem niewizualnym na stronie palety SGC SSH. Upuszczasz go na formularzu lub tworzysz w kodzie, ustawiasz host i dane logowania, podłączasz zdarzenia, a następnie łączysz się lub zaczynasz nasłuchiwać. Klasy .NET mają takie same nazwy.
Postkwantowa wymiana kluczy, domyślnie włączona
Ruch zaszyfrowany dziś może zostać zaatakowany jutro. Atakujący nagrywa zaszyfrowaną sesję teraz i odszyfrowuje ją później, gdy powstanie dostatecznie duży komputer kwantowy. Nazywa się to harvest now, decrypt later (zbieraj teraz, odszyfruj później) i ma znaczenie dla wszystkiego, co musi pozostać prywatne przez lata: danych logowania, umów, plików klientów.
sgcSSH odpowiada na to hybrydową wymianą kluczy mlkem768x25519-sha256. Łączy ona ML-KEM-768 (FIPS 203), algorytm postkwantowy, z klasycznym X25519, dzięki czemu klucze sesji pozostają tajne, dopóki nie zostaną złamane oba algorytmy. To ustawienie domyślne najnowszych wydań SSH.
- Klient oferuje ją jako pierwszą, dopóki
PostQuantumKexma wartość True, czyli domyślnie. - Serwer oferuje ją jako pierwszą każdemu łączącemu się klientowi.
- Nic do konfigurowania. Gdy druga strona jej nie obsługuje, wymiana wraca do curve25519, ECDH oraz Diffie-Hellman group14 i group16.
Oto standardowy klient wiersza poleceń ssh łączący się z demem serwera SSH. Hybrydowa wymiana jest negocjowana przy ustawieniach domyślnych po obu stronach:
$ ssh -v -p 2290 deploy@127.0.0.1 "echo hello"
debug1: Remote protocol version 2.0, remote software version sgcSSH
debug1: kex: algorithm: mlkem768x25519-sha256
debug1: kex: host key algorithm: ssh-ed25519
debug1: kex: client->server cipher: aes128-ctr MAC: hmac-sha2-256 compression: none
Authenticated to 127.0.0.1 ([127.0.0.1]:2290) using "password".
hello
Natywna kryptografia, bez bibliotek DLL do wdrożenia
W Delphi właściwość CryptoLibrary wybiera, gdzie obliczane są algorytmy klasyczne (ECDH, Diffie-Hellman, AES, HMAC i podpisy kluczy hosta):
sshcNativeużywa czystych jednostek Object Pascal sgcCrypto. Nie ma biblioteki DLL OpenSSL do wdrożenia, a szyfry AES-GCM są preferowane, ponieważ to najszybszy szyfr natywny. To ustawienie domyślne, gdy natywna kryptografia jest dostępna w Twojej licencji.sshcOpenSSLużywa bibliotek DLL OpenSSL 1.1.1 lub 3.x, tak jak pozostałe komponenty TLS sgcWebSockets.
Hybrydowa wymiana ML-KEM-768 i X25519 jest w obu opcjach natywnym kodem biblioteki. Komponenty .NET to w pełni kod zarządzany, bez OpenSSL, a w .NET 8 i nowszych AES-GCM jest przyspieszany sprzętowo.
Wysłanie pliku przez SFTP z postkwantową wymianą kluczy i natywną kryptografią zajmuje kilka linii:
uses
  sgcSSH_Crypto, sgcSSH_Client;

procedure TForm1.UploadInvoices;
var
  SFTP: TsgcSFTPClient;
begin
  SFTP := TsgcSFTPClient.Create(nil);
  try
    SFTP.Host := 'files.example.com';
    SFTP.Authentication.Username := 'partner';
    SFTP.Authentication.Password := 'secret';
    SFTP.PostQuantumKex := True;      // the default: mlkem768x25519-sha256 first
    SFTP.CryptoLibrary := sshcNative; // sgcCrypto units, no OpenSSL DLL
    SFTP.Connect;
    SFTP.Put('C:\export\invoices.zip', '/upload/invoices.zip');
    Memo1.Lines.Add('Uploaded ' +
      IntToStr(SFTP.FileSize('/upload/invoices.zip')) + ' bytes');
    SFTP.Disconnect;
  finally
    SFTP.Free;
  end;
end;
Klient SSH: polecenia, powłoki i tunele
TsgcSSHClient loguje się hasłem lub kluczem prywatnym, a OnSSHHostKey przekazuje typ klucza hosta i jego odcisk, abyś mógł porównać go ze znanymi hostami i odrzucić nieznany lub zmieniony klucz.
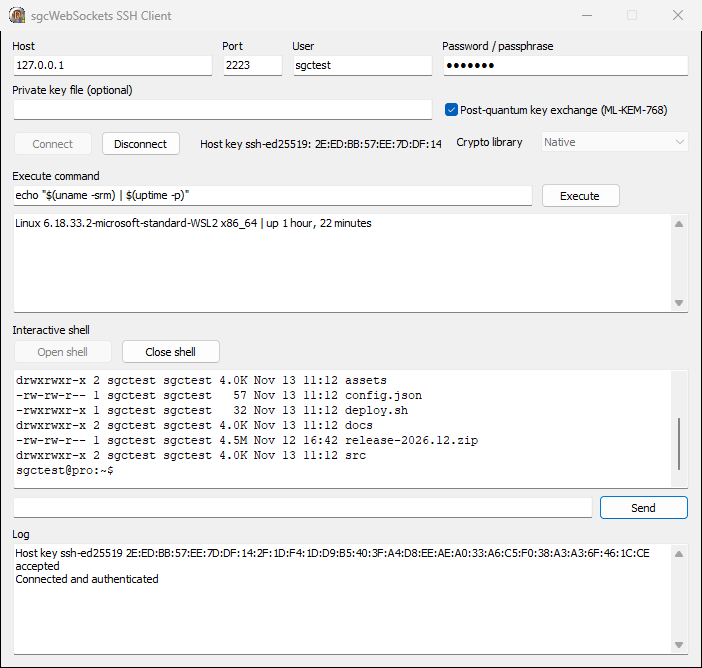
Executewykonuje polecenie i zwraca jego wynik w jednym wywołaniu, z limitem czasu.OpenChannel,RequestPTYandRequestShellotwierają interaktywny terminal.SendChannelDatawpisuje do niego tekst,OnSSHChannelDatazwraca to, co wypisuje serwer, aSendWindowChangeiSendSignalobsługują resztę protokołu terminala.OpenDirectTCPIPprzekierowuje lokalne połączenie przez serwer, na przykład aby dotrzeć do bazy danych za hostem bastionowym, aRequestForwardingprosi serwer o przekierowanie zdalnego portu z powrotem do Ciebie.Rekeyodnawia klucze sesji długo trwającego połączenia.
Wykonanie polecenia konserwacyjnego z kluczem prywatnym i sprawdzeniem klucza hosta:
procedure TForm1.CheckDisk;
var
  SSH: TsgcSSHClient;
begin
  SSH := TsgcSSHClient.Create(nil);
  try
    SSH.Host := 'build01.example.com';
    SSH.Authentication.Username := 'deploy';
    SSH.Authentication.PrivateKeyFile := 'C:\keys\id_ed25519.pem';
    SSH.OnSSHHostKey := DoHostKey;
    SSH.Connect;
    Memo1.Text := SSH.Execute('df -h /var');
    SSH.Disconnect;
  finally
    SSH.Free;
  end;
end;

procedure TForm1.DoHostKey(Sender: TObject; const aHostKeyType,
  aFingerprint: string; var aAction: TIdSSHHostKeyVerification);
begin
  if aFingerprint <> FKnownFingerprint then
    aAction := sshHostKeyReject;
end;
SFTP i SCP: szybki transfer plików
TsgcSFTPClient obsługuje SFTP v3 w tym samym połączeniu SSH, z jedną metodą na każde zadanie: RealPath rozwiązuje folder domowy, ListDirectory zwraca nazwy, rozmiary i daty, Put i Get wysyłają i pobierają plik, a Rename, Delete, MakeDirectory i RemoveDirectory pokrywają resztę funkcji menedżera plików. OnSFTPProgress raportuje liczbę przesłanych bajtów dla paska postępu.
Transfery są szybkie, ponieważ klient nie czeka na każdy blok. Utrzymuje 16 żądań w locie, więc plik 100 MB zajmuje około jednej sekundy w sieci lokalnej.
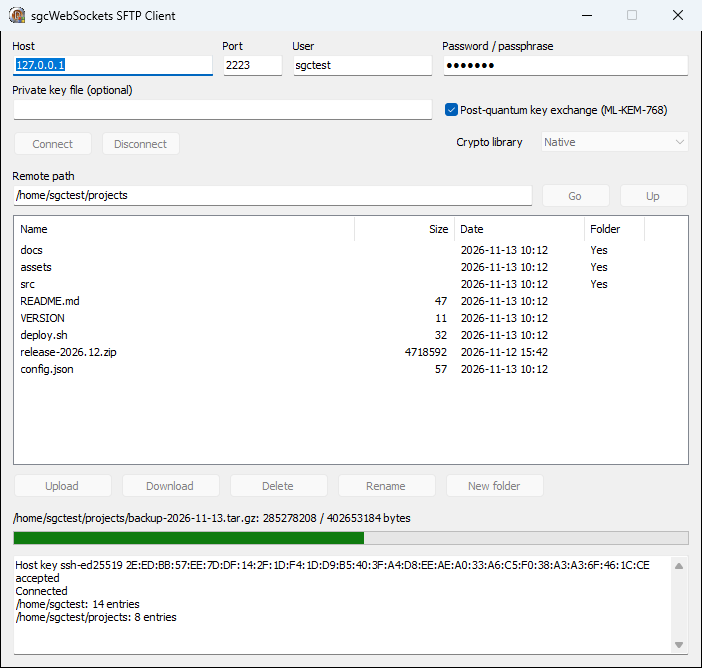
TsgcSCPClient kopiuje pliki przez SSH na dowolny serwer, który zezwala na polecenie scp, bez osobnej usługi transferu plików. Upload i Download kopiują jeden plik, UploadFolder i DownloadFolder kopiują całe drzewo folderów, a PreserveTimes zachowuje czasy modyfikacji i dostępu po drugiej stronie.
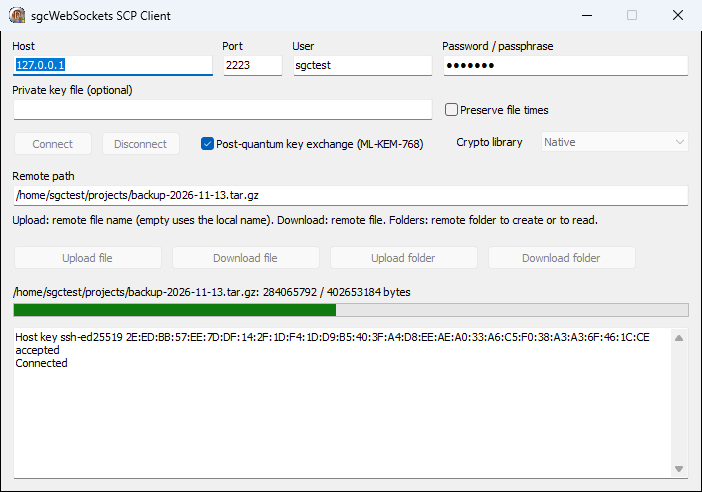
Własny serwer SSH i SFTP
TsgcSSHServer nasłuchuje na wybranym porcie i potwierdza swoją tożsamość kluczami hosta Ed25519, ECDSA lub RSA wczytanymi z HostKeyFiles. GenerateHostKeyEd25519 tworzy taki klucz za Ciebie. OnSSHAuthPassword i OnSSHAuthPublicKey decydują, kto wejdzie, przy czym drugie otrzymuje typ klucza i jego odcisk SHA256. OnSSHExec odpowiada na zdalne polecenia, a OnSSHShell obsługuje sesję interaktywną. Łączy się z nim każdy standardowy klient SSH, w tym narzędzia wiersza poleceń ssh, sftp i scp.
Podłącz TsgcSFTPServer, a ten sam serwer stanie się serwerem plików:
- Jail dla każdego użytkownika. Klienci nie mogą opuścić
RootFolder, aOnSFTPUserRootdaje każdemu użytkownikowi własny folder. - Tryb tylko do odczytu.
ReadOnlyodrzuca wysyłanie, usuwanie i zmianę nazw. - Każda operacja pod Twoją kontrolą.
OnSFTPOperationjest wywoływane przy każdym otwarciu, usunięciu, zmianie nazwy, zmianie folderu, zmianie atrybutów i listowaniu. UstawaAcceptna False, a klient dostanie błąd odmowy dostępu. - SCP także obsługiwane. Po włączeniu
SCPtransfery scp są obsługiwane z tego samego folderu głównego. - Stałe zużycie pamięci. Kontrola przepływu utrzymuje stałe zużycie pamięci przy dużym pobieraniu, niezależnie od rozmiaru pliku.
uses
  sgcSSH_Crypto, sgcSSH_Server, sgcSSH_SFTP_Server;

procedure TForm1.StartServer;
begin
  if not FileExists('hostkey_ed25519.pem') then
    TsgcSSHServer.GenerateHostKeyEd25519('hostkey_ed25519.pem');

  SFTP := TsgcSFTPServer.Create(Self);
  SFTP.RootFolder := 'D:\sftp';
  SFTP.OnSFTPUserRoot := DoUserRoot;
  SFTP.OnSFTPOperation := DoOperation;

  SSH := TsgcSSHServer.Create(Self);
  SSH.Port := 22;
  SSH.HostKeyFiles.Text := 'hostkey_ed25519.pem';
  SSH.CryptoLibrary := sshcNative;
  SSH.SFTPServer := SFTP;
  SSH.OnSSHAuthPassword := DoAuthPassword;
  SSH.Active := True;
end;

procedure TForm1.DoAuthPassword(Sender: TObject;
  aConnection: TsgcSSHServerConnection; const aUsername, aPassword: string;
  var aAccept: Boolean);
begin
  aAccept := CheckUser(aUsername, aPassword); // your own user store
end;

procedure TForm1.DoUserRoot(Sender: TObject; const aUsername: string;
  var aRootFolder: string);
begin
  aRootFolder := 'D:\sftp\' + aUsername; // every user in its own folder
  ForceDirectories(aRootFolder);
end;

procedure TForm1.DoOperation(Sender: TObject; const aUsername: string;
  aOperation: TsgcSFTPOperation; const aPath, aNewPath: string;
  var aAccept: Boolean);
begin
  if aOperation = sfoRemove then
    aAccept := False; // the client gets permission denied
end;
Tutaj standardowe narzędzie wiersza poleceń sftp pracuje z demem serwera SFTP:
$ sftp -P 2291 -b batch.txt deploy@127.0.0.1
sftp> cd reports
sftp> put Q4-summary-2026.xlsx
sftp> ls -l
-rw-r--r--   1 deploy   deploy     150000 Nov 13 10:28 Q3-summary-2026.xlsx
-rw-r--r--   1 deploy   deploy     204800 Nov 13 10:28 Q4-summary-2026.xlsx
sftp> cd ..
sftp> get catalog-2026.pdf
sftp> mkdir archive-2026
Po stronie serwera każda z tych operacji przeszła przez OnSFTPOperation, gdzie demo ją zapisuje w logu:
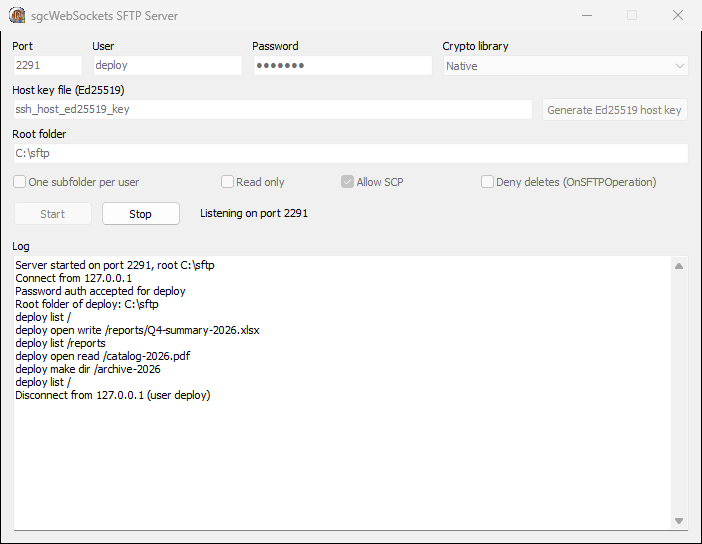
Szczegóły bezpieczeństwa
- Ścisła wymiana kluczy zamyka atak przez obcinanie prefiksu znany jako Terrapin.
- server-sig-algs (RFC 8308) pozwala kluczom użytkownika RSA podpisywać za pomocą rsa-sha2-512 lub rsa-sha2-256 zamiast SHA-1.
- Szyfry: AES-GCM i AES-CTR. MAC: HMAC-SHA2-256 i HMAC-SHA2-512, a szyfry GCM mają własne uwierzytelnianie.
- Klucze: Ed25519, ECDSA i RSA dla kluczy hosta i kluczy użytkownika, wczytywane z plików PEM i PKCS#8. Zaszyfrowane klucze prywatne otwierane są hasłem.
- Wybór algorytmów należy do Ciebie. Listy klienta znajdują się we właściwości
Algorithms. Klient Delphi nadal oferuje diffie-hellman-group14-sha1 i ssh-rsa dla starych serwerów, a aby całkowicie odrzucić SHA-1, usuwasz je.
Delphi, C++Builder i .NET
Te same pięć komponentów jest dostępnych na każdej platformie obsługiwanej przez sgcSSH:
- Delphi 7 do 13, dla VCL, FireMonkey, aplikacji konsolowych i usług, w systemach Windows Win32, Windows Win64 i Linux64.
- C++Builder, z tymi samymi komponentami i zdarzeniami.
- .NET 8, .NET 9, .NET 10 i .NET Standard 2.0, w pełni kodem zarządzanym, w przestrzeni nazw
esegece.sgcWebSockets.
Kod .NET wygląda tak samo jak kod Delphi:
using esegece.sgcWebSockets;

using (var sftp = new TsgcSFTPClient())
{
    sftp.Host = "files.example.com";
    sftp.Authentication.Username = "partner";
    sftp.Authentication.Password = "secret";
    sftp.Connect();
    sftp.Put(@"C:\export\invoices.zip", "/upload/invoices.zip");
    foreach (var item in sftp.ListDirectory("/upload"))
        Console.WriteLine($"{item.FileName}  {item.Size}");
    sftp.Disconnect();
}
Pięć dem w Demos\27.SSH pokazuje każdy komponent w działaniu: 01.SSH_Client, 02.SFTP_Client, 03.SCP_Client, 04.SSH_Server i 05.SFTP_Server. Zrzuty ekranu w tym artykule pochodzą z nich.
Edycje
sgcSSH jest zawarty w sgcWebSockets Enterprise i sgcWebSockets All-Access. W .NET komponenty są dostarczane w zarejestrowanym pakiecie sgcWebSockets, a nie w bezpłatnej edycji Community.
Jeśli potrzebujesz tylko SSH i SFTP, samodzielny pakiet sgcSSH jest kompletny: zawiera środowisko uruchomieniowe sgcWebSockets Core wraz z natywną kryptografią, na której działa wymiana kluczy, dodatek sgcCustomIndy, na którym opierają się komponenty Delphi, jest zawsze dołączany do zamówienia, a każda licencja zawiera pełny kod źródłowy.
SSH w Twojej aplikacji, gotowe na to, co nadejdzie
Pobierz wersję próbną, uruchom demo serwera SSH i połącz się z nim dowolnym klientem SSH. Następnie upuść TsgcSFTPClient na własnym formularzu.
Pytania lub uwagi? Skontaktuj się z nami, odpowiedzą Ci osoby, które napisały ten kod.