XAdES
ETSI EN 319 132. Podpisy XML w trybach enveloped, detached i enveloping. Format stojący za e-fakturowaniem i unijnymi umowami o pracę.
XAdES dla XML, PAdES dla PDF, CAdES dla CMS i kontenery ASiC dla całego pakietu. Authenticode, ClickOnce, NuGet i VSIX dla tego, co wydajesz. Z natywnego komponentu Delphi, C++ Builder lub .NET albo z sgcSign Server przez REST, z tym samym silnikiem podpisu pod spodem.
Scentralizowane podpisywanie dla farmy kompilacji z sgcSign Server →Nagrania sgcSign w działaniu, z lektorem i napisami. Wybierz jedno z listy. Nic nie jest pobierane, dopóki nie naciśniesz odtwarzania.
Podpisy cyfrowe dla XML, PDF i plików z Delphi: XAdES, PAdES, CAdES, ASiC, Authenticode i znaczniki czasu RFC 3161.
 Szybki start z sgcSignPodpisy cyfrowe dla XML, PDF i plików z Delphi: XAdES, PAdES, CAdES, ASiC, Authenticode i znaczniki czasu RFC 3161.
 Podpisz plik EXE systemu Windows z LinuksaProgram w Delphi działający w Linuksie nakłada podpis Authenticode ze znacznikiem czasu RFC 3161. Bez maszyny z Windows w procesie kompilacji.
 Podpisz instalator MSI lub MSIXPliki Windows Installer oraz pakiety MSIX i APPX podpisane i opatrzone znacznikiem czasu z Delphi, dzięki czemu instalator jest pierwszą rzeczą, która działa bez zarzutu.
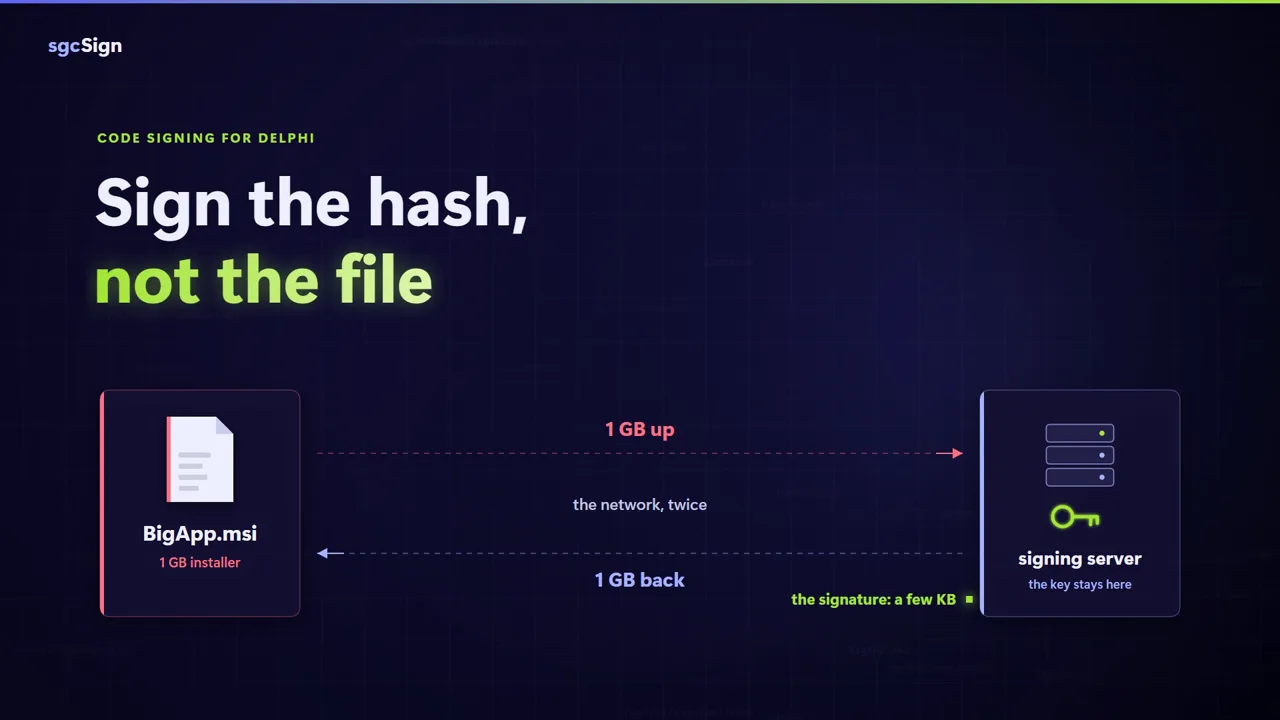 Podpisz duży instalator bez jego przesyłaniaTryb samego skrótu: agent kompilacji wysyła skrót do sgcSign Server i wpisuje zwrócony podpis. Plik zostaje na miejscu.
Ci sami dostawcy kluczy, ten sam klient znaczników czasu i ten sam potok walidacji podpisują hiszpańską fakturę i instalator Windows. Naucz się API raz, stosuj je wszędzie.
ETSI EN 319 132. Podpisy XML w trybach enveloped, detached i enveloping. Format stojący za e-fakturowaniem i unijnymi umowami o pracę.
ETSI EN 319 142. Podpisy osadzone w samym pliku PDF, z widocznym wyglądem zawierającym nazwę podpisującego, powód, miejsce i kontakt. Zgodne z Adobe Acrobat.
ETSI EN 319 122. Binarne podpisy CMS / PKCS#7 nad dowolnym plikiem lub strumieniem, detached lub attached.
ETSI EN 319 162. Kontener ZIP łączący dokumenty z ich podpisem XAdES lub CAdES. Simple dla jednego dokumentu, Extended dla manifestu i wielu plików.
Pliki PE dla Windows: .exe, .dll, .sys, .ocx, .cpl i .scr. SHA-256 domyślnie, plus SHA-1, SHA-384 i SHA-512. Zagnieżdżone podwójne podpisy zadowalają starsze weryfikatory.
Podpisuj pliki .application i .manifest, aby klienci Windows instalowali twoją aplikację bez monitu o zaufanie.
Podpisuj pakiety .nupkg, aby klient NuGet mógł zweryfikować tożsamość wydawcy. Obsługiwane są podpisy autora i repozytorium.
Podpisuj pakiety rozszerzeń Visual Studio, aby Marketplace i IDE uznawały je za zaufane.
Zacznij od B-B i podnieś do B-LTA, gdy tego wymagają zasady archiwizacji. Podpisywanie kodu przebiega przez sgcSign Server, więc klucz prywatny znajduje się w jednym miejscu.
Every provider implements the same IsgcKeyProvider interface, so a signer works with any key source without modification. Moving from a PFX file to AWS KMS means changing one component.
Lokalne pliki kluczy chronione hasłem. Natywne Windows CNG, bez biblioteki DLL OpenSSL.
Certyfikaty PEM i szyfrowane klucze PKCS#8, z natywnym odszyfrowywaniem PBES2 / PBKDF2 / AES-CBC.
Magazyny komputera lokalnego i bieżącego użytkownika, prosto w twoją infrastrukturę PKI Windows i Active Directory.
Karty inteligentne i HSM przez standardowy interfejs PKCS#11, w tym SafeNet, YubiKey i Nitrokey.
Kwalifikowana usługa podpisu Microsoftu z poświadczeniami klienta OAuth2. Klucze prywatne nigdy nie opuszczają Azure.
Klucze zostają w AWS Key Management Service. Skrót dokumentu wychodzi, surowy podpis wraca.
Uwierzytelnianie kontem usługi wobec kluczy hostowanych w Google Cloud Key Management.
Silnik podpisu transit w Vault. Skróty podróżują przez uwierzytelnione REST API, klucze zostają wewnątrz Vault.
Kwalifikowany polski dostawca e-podpisu. Chmurowy podpis zdalny dla KSeF, ZUS i innych portali publicznych.
Uniwersalny klient Cloud Signature Consortium v2 dla zdalnych QTSP, w tym Universign, D-Trust sign-me, A-Trust, FNMT Cl@ve Firma, Evrotrust i Intesi Group.
Zmień dostawcę, zostaw podpisującego. Wszystkich dziesięciu dostawców w szczegółach →
Każdy profil wstępnie dostraja algorytm skrótu, kanonikalizację, poziom podpisu, znacznik czasu i politykę unieważnień OCSP do docelowej jurysdykcji. Zmiana kraju to zmiana w jednej linii.
Czech EET 2.0 sales registration ships as a component of its own, TsgcEETClient. EET 2.0 w szczegółach →
Profile celują w poziom AdES lub QES, którego oczekuje dane państwo członkowskie, z już ustawionym skrótem, kanonikalizacją, znacznikiem czasu i polityką unieważnień. Niemcy wymagają podpisu kwalifikowanego zgodnie z § 126a BGB, Hiszpania akceptuje AdES dla SEPE i TGSS, a Polska prowadzi przez Profil Zaufany lub certyfikat kwalifikowany dla ZUS. Profil koduje te różnice, twój kod nie.
TsgcEUTrustList parses the ETSI TS 119 612 List of Trusted Lists and the per-member-state Trusted Lists, so any X.509 certificate can be classified against the live EU registry. TsgcTSAClient adds RFC 3161 timestamps that promote a signature to B-T, B-LT and B-LTA, and every verification emits a standardised ETSI TS 119 102-2 XML validation report.
Samodzielnie hostowany demon podpisujący z REST API, webowym panelem administracyjnym w Bootstrap i instalatorem usługi Windows. Agenty budujące proszą o podpis, dostawca kluczy podpisuje, a materiał klucza nigdy nie ląduje na runnerze.
POST /api/v1/sign over TLS with a bearer API key and an X-Project header.Ten sam podpis PAdES, wytworzony na dwa sposoby. Wybierz komponent, gdy podpisuje aplikacja, wybierz serwer, gdy podpisuje pipeline.
// PAdES with a visible signature and an RFC 3161 timestamp
var
  vKeyProvider: TsgcPFXKeyProvider;
  vSigner: TsgcPAdESSigner;
  vTSA: TsgcTSAClient;
begin
  vKeyProvider := TsgcPFXKeyProvider.Create(nil);
  vSigner := TsgcPAdESSigner.Create(nil);
  vTSA := TsgcTSAClient.Create(nil);
  try
    vKeyProvider.FileName := 'certificate.pfx';
    vKeyProvider.Password := 'secret';
    vKeyProvider.LoadFromFile;
    vTSA.URL := 'https://freetsa.org/tsr';
    vSigner.KeyProvider := vKeyProvider;
    vSigner.TSAClient := vTSA;
    vSigner.Reason := 'Approved';
    vSigner.Location := 'Madrid, Spain';
    vSigner.VisibleSignature.Enabled := True;
    vSigner.SignPDF('contract.pdf', 'contract-signed.pdf');
  finally
    vTSA.Free;
    vSigner.Free;
    vKeyProvider.Free;
  end;
end;
# PAdES-sign contract.pdf through sgcSign Server
curl -X POST https://sign.example.com/api/v1/sign/pades \
-H "Authorization: Bearer $TOKEN" \
-H "X-Project: production" \
-F "file=@./contract.pdf" \
-o contract-signed.pdf
# Headers returned by the server
# X-Sgcsign-Signer-Subject: CN=ACME Corp, O=ACME, C=US
# X-Sgcsign-Duration-Ms: 312sgcSign jest licencjonowany osobno, dla Delphi 7 do RAD Studio 13 i C++ Buildera. Każda licencja obejmuje pełny kod źródłowy, 1 rok aktualizacji, bezpłatną redystrybucję i 70% zniżki na odnowienie.
1 licencja programisty. Użycie na jednej maszynie naraz.
2 licencje programistów. Użycie na dwóch maszynach naraz.
Nieograniczona liczba programistów. Wszystkie maszyny firmy.
sgcSign dla .NET ma te same formaty podpisów w tych samych cenach i jest dostarczany jako pakiet NuGet esegece.sgcSign, od €299.
Porównaj licencje i cenyZaufali nam programiści Delphi, C++ Builder, Lazarus i .NET na całym świecie.
Bardzo dziękuję za pomoc i wsparcie, uwielbiam wasze komponenty.
sgcWebSockets jest niesamowity, a wasze wsparcie jest najlepsze!
Wasza biblioteka sgcWebSockets jest bardzo przydatna i łatwa w konfiguracji. Tak trzymać!
Dodaj podpisywanie XAdES, PAdES, CAdES i ASiC do aplikacji w Delphi, C++ Builder lub .NET albo uruchom scentralizowaną usługę podpisu dla swojej farmy kompilacji.
Szybki startFunkcjeDostawcy kluczyProfile krajowesgcSign ServerPorównanie
sgcSign to jedna z bibliotek komponentów eSeGeCe dla Delphi, C++ Builder i .NET. Mają wspólne konwencje, są dostarczane z pełnym kodem źródłowym i można je wdrażać bez opłat licencyjnych.
WebSocket, HTTP/2, MQTT, AMQP, WebRTC, AI oraz ponad 30 integracji API. Podpisuj ładunki WebSocket i MQTT tym samym silnikiem podpisu.
Twórz, edytuj, przeglądaj, podpisuj, cenzuruj i weryfikuj pliki PDF w czystym Object Pascalu, bez DLL do wdrożenia. Licencjonowany osobno.
Komponenty HTML i UI po stronie serwera, oparte na Bootstrap 5 i htmx. Daj procesowi podpisywania interfejs webowy bez utrzymywania stosu JavaScript.
Surowy transport QUIC oraz klient i serwer HTTP/3, z WebTransport. Przesyłaj żądania podpisu i znacznika czasu przez HTTP/3 dla szybszych handshake'ów.
Komponenty AI, LLM i MCP dla Delphi oraz C++ Builder. Siedmiu dostawców LLM za jednym komponentem, a do tego MCP, embeddingi i mowa. Produkt samodzielny, z dołączonym środowiskiem uruchomieniowym sgcWebSockets Core.
Komponenty klienckie MQTT, AMQP 0.9.1 i 1.0, Apache Kafka oraz STOMP dla Delphi i C++ Builder. Produkt samodzielny, z dołączonym środowiskiem uruchomieniowym sgcWebSockets Core.
Klient OAuth2, klient JWT i obsługa WebAuthn dla Delphi i C++ Buildera. Logowanie przez dowolnego dostawcę OAuth2/OIDC, wystawianie i weryfikacja tokenów JWT oraz uwierzytelnianie kluczami dostępu (passkey) w aplikacjach natywnych.
Serwer HTTP, klient HTTP/2, klient gRPC oraz klienty Google Cloud Pub/Sub, Calendar i FCM dla Delphi i C++ Builder. Produkt samodzielny, z dołączonym środowiskiem uruchomieniowym sgcWebSockets Core.
Serwer REST, serwer OpenAPI oraz komponenty klienta OpenAPI. Publikuj API REST na podstawie kontraktu OpenAPI 3.x albo korzystaj z dowolnego API opisanego w OpenAPI.
Parser OpenAPI 3.x, generator SDK w Pascalu i serwer OpenAPI oraz ponad 1 195 gotowych SDK dla AWS, Azure, Google Cloud i Microsoft Graph.
Windows Hello, czytniki linii papilarnych i Windows Biometric Framework. Odblokuj klucz podpisu odciskiem palca, zanim uruchomi się podpisujący.
Zaktualizowane komponenty Indy TCP/IP z nowoczesnym TLS, IPv6 i HTTP/2 od Delphi 7 do 13. Zaufany transport do TSA, responderów OCSP i weryfikatorów UE.
Uniwersalna biblioteka kryptograficzna dla Delphi i C++ Builder: szyfry symetryczne i asymetryczne, funkcje skrótu oraz algorytmy post-kwantowe. Bezpłatna od edycji sgcWebSockets Standard wzwyż.
Klienci WhatsApp Business Cloud API i Telegram TDLib. Produkt samodzielny, środowisko uruchomieniowe sgcWebSockets Core jest w zestawie.