XAdES
ETSI EN 319 132. Firme XML in modalità enveloped, detached ed enveloping. Il formato alla base della fatturazione elettronica e dei contratti di lavoro UE.
XAdES per XML, PAdES per PDF, CAdES per CMS e contenitori ASiC per l'intero pacchetto. Authenticode, ClickOnce, NuGet e VSIX per ciò che distribuisci. Da un componente nativo Delphi, C++ Builder o .NET, oppure da sgcSign Server tramite REST, con lo stesso motore di firma dietro entrambi.
Firma centralizzata per la tua build farm con sgcSign Server →Registrazioni narrate e sottotitolate di sgcSign al lavoro. Scegline una dall'elenco. Non viene scaricato nulla finché non premi play.
Firme digitali per XML, PDF e file da Delphi: XAdES, PAdES, CAdES, ASiC, Authenticode e marche temporali RFC 3161.
 Guida rapida di sgcSignFirme digitali per XML, PDF e file da Delphi: XAdES, PAdES, CAdES, ASiC, Authenticode e marche temporali RFC 3161.
 Firma un EXE di Windows da LinuxUn programma Delphi su Linux applica una firma Authenticode con una marca temporale RFC 3161. Nessuna macchina Windows nella build.
 Firma un installer MSI o MSIXFile di Windows Installer e pacchetti MSIX o APPX firmati e con marca temporale da Delphi, così l'installer è la prima cosa che va a buon fine.
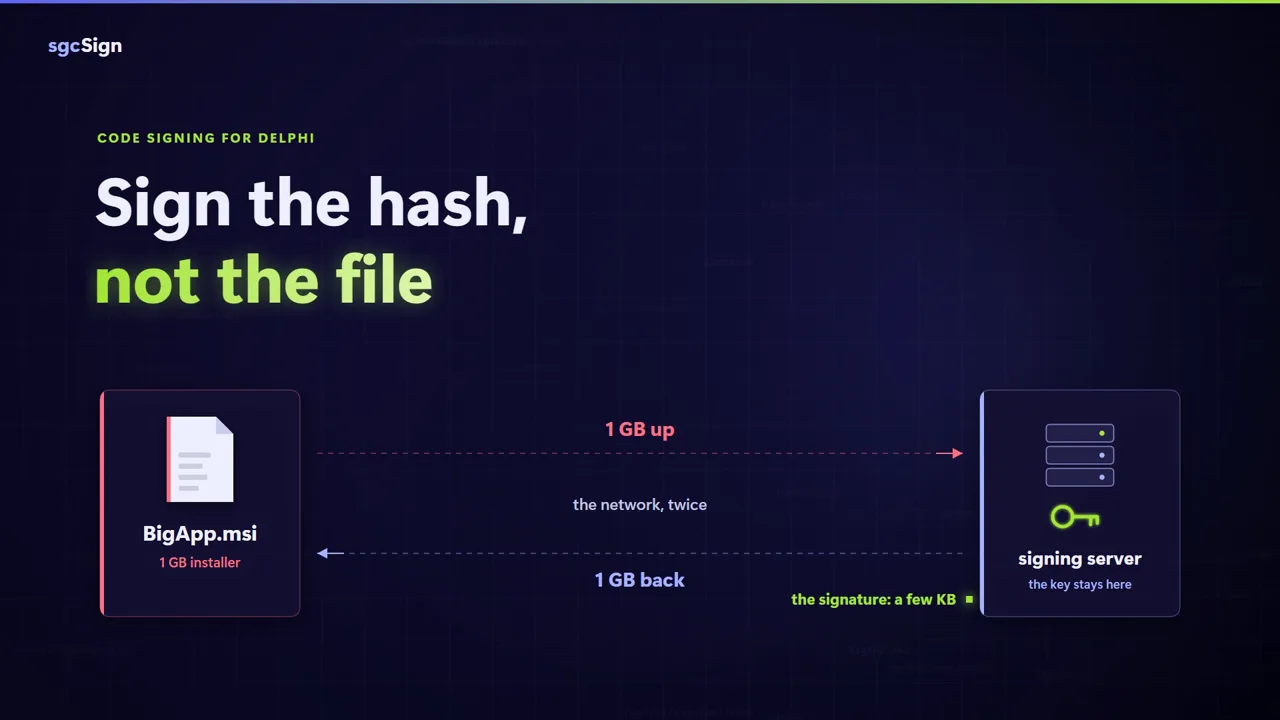 Firma un grosso installer senza caricarloModalità solo hash: l'agente di build invia l'impronta a sgcSign Server e scrive la firma restituita. Il file resta dov'è.
Gli stessi provider di chiavi, lo stesso client di marca temporale e la stessa pipeline di validazione firmano una fattura spagnola e un installer Windows. Impari l'API una volta e la applichi ovunque.
ETSI EN 319 132. Firme XML in modalità enveloped, detached ed enveloping. Il formato alla base della fatturazione elettronica e dei contratti di lavoro UE.
ETSI EN 319 142. Firme incorporate nel PDF stesso, con un aspetto visibile che riporta nome del firmatario, motivo, luogo e contatto. Compatibile con Adobe Acrobat.
ETSI EN 319 122. Firme binarie CMS / PKCS#7 su qualsiasi file o stream, detached o attached.
ETSI EN 319 162. Un contenitore ZIP che unisce i documenti alla loro firma XAdES o CAdES. Simple per un solo documento, Extended per un manifest e molti documenti.
File PE Windows: .exe, .dll, .sys, .ocx, .cpl e .scr. SHA-256 per default, più SHA-1, SHA-384 e SHA-512. Le doppie firme annidate mantengono felici i verificatori legacy.
Firma i file .application e .manifest, così i client Windows installano la tua app senza un avviso di attendibilità.
Firma i pacchetti .nupkg, così il client NuGet può convalidare l'identità dell'autore. Sono supportate sia le firme author sia quelle repository.
Firma i pacchetti di estensione di Visual Studio, così il Marketplace e l'IDE li accettano come attendibili.
Parti da B-B e passa a B-LTA quando le regole di archiviazione lo richiedono. La firma del codice passa da sgcSign Server, così la chiave privata resta in un unico posto.
Ogni provider implementa la stessa interfaccia IsgcKeyProvider che permette a un signer di funzionare con qualsiasi origine di chiavi senza modifiche. Passare da un file PFX ad AWS KMS significa cambiare un solo componente.
File di chiavi locali protetti da password. CNG nativo di Windows, nessuna DLL OpenSSL richiesta.
Certificati PEM e chiavi PKCS#8 cifrate, con decifratura nativa PBES2 / PBKDF2 / AES-CBC.
Archivi del computer locale e dell'utente corrente, direttamente nella tua configurazione PKI Windows e Active Directory.
Smart card e HSM tramite l'interfaccia standard PKCS#11, tra cui SafeNet, YubiKey e Nitrokey.
Il servizio di firma qualificata di Microsoft con credenziali client OAuth2. Le chiavi private non lasciano mai Azure.
Le chiavi restano in AWS Key Management Service. Esce l'hash del documento, rientra la firma grezza.
Autenticazione con service account su chiavi ospitate in Google Cloud Key Management.
Il motore di firma transit di Vault. Gli hash viaggiano su un'API REST autenticata, le chiavi restano dentro Vault.
Provider polacco di firma elettronica qualificata. Firma remota in cloud per KSeF, ZUS e altri portali pubblici.
Client generico Cloud Signature Consortium v2 per QTSP remoti, tra cui Universign, D-Trust sign-me, A-Trust, FNMT Cl@ve Firma, Evrotrust e Intesi Group.
Cambia il provider, mantieni il signer. Tutti e dieci i provider in dettaglio →
Ogni profilo pre-configura algoritmo di hash, canonicalizzazione, livello di firma, marca temporale e policy di revoca OCSP per adattarsi alla giurisdizione di destinazione. Cambiare paese è una modifica di una riga.
La registrazione delle vendite EET 2.0 della Repubblica Ceca è fornita come componente a sé stante, TsgcEETClient. EET 2.0 in dettaglio →
I profili puntano al livello AdES o QES che ogni Stato membro si aspetta, con hash, canonicalizzazione, marca temporale e policy di revoca già impostati. La Germania richiede una firma qualificata ai sensi del § 126a BGB, la Spagna accetta AdES per SEPE e TGSS, la Polonia passa da Profil Zaufany o da un certificato qualificato per ZUS. Il profilo codifica queste differenze, il tuo codice no.
TsgcEUTrustList analizza la List of Trusted Lists ETSI TS 119 612 e le Trusted List dei singoli Stati membri, così qualsiasi certificato X.509 può essere classificato rispetto al registro UE aggiornato. TsgcTSAClient aggiunge marche temporali RFC 3161 che promuovono una firma a B-T, B-LT e B-LTA, e ogni verifica produce un report XML di validazione standardizzato ETSI TS 119 102-2.
Un daemon di firma self-hosted con un'API REST, un pannello web Bootstrap e un installer come servizio Windows. I build agent chiedono una firma, il provider di chiavi la esegue e il materiale delle chiavi non arriva mai su un runner.
POST /api/v1/sign su TLS con una chiave API bearer e X-Project come header.La stessa firma PAdES, prodotta in due modi. Scegli il componente quando firma l'app, scegli il server quando firma la pipeline.
// PAdES with a visible signature and an RFC 3161 timestamp
var
  vKeyProvider: TsgcPFXKeyProvider;
  vSigner: TsgcPAdESSigner;
  vTSA: TsgcTSAClient;
begin
  vKeyProvider := TsgcPFXKeyProvider.Create(nil);
  vSigner := TsgcPAdESSigner.Create(nil);
  vTSA := TsgcTSAClient.Create(nil);
  try
    vKeyProvider.FileName := 'certificate.pfx';
    vKeyProvider.Password := 'secret';
    vKeyProvider.LoadFromFile;
    vTSA.URL := 'https://freetsa.org/tsr';
    vSigner.KeyProvider := vKeyProvider;
    vSigner.TSAClient := vTSA;
    vSigner.Reason := 'Approved';
    vSigner.Location := 'Madrid, Spain';
    vSigner.VisibleSignature.Enabled := True;
    vSigner.SignPDF('contract.pdf', 'contract-signed.pdf');
  finally
    vTSA.Free;
    vSigner.Free;
    vKeyProvider.Free;
  end;
end;
# PAdES-sign contract.pdf through sgcSign Server
curl -X POST https://sign.example.com/api/v1/sign/pades \
-H "Authorization: Bearer $TOKEN" \
-H "X-Project: production" \
-F "file=@./contract.pdf" \
-o contract-signed.pdf
# Headers returned by the server
# X-Sgcsign-Signer-Subject: CN=ACME Corp, O=ACME, C=US
# X-Sgcsign-Duration-Ms: 312sgcSign ha una licenza propria, per Delphi 7 fino a RAD Studio 13 e C++ Builder. Ogni licenza include il codice sorgente completo, 1 anno di aggiornamenti, distribuzione senza royalty e uno sconto di rinnovo del 70%.
1 licenza sviluppatore. Uso su una macchina alla volta.
2 licenze sviluppatore. Uso su due macchine alla volta.
Sviluppatori illimitati. Tutte le macchine aziendali.
sgcSign per .NET offre gli stessi formati di firma agli stessi prezzi, distribuito come pacchetto NuGet esegece.sgcSign, a partire da €299.
Confronta licenze e prezziScelta da sviluppatori Delphi, C++ Builder, Lazarus e .NET in tutto il mondo.
Grazie mille per il vostro aiuto e supporto, adoro i vostri componenti.
sgcWebSockets è straordinario e il vostro supporto è il migliore!
La vostra libreria sgcWebSockets è molto utile e semplice da configurare. Continuate così!
Aggiungi la firma XAdES, PAdES, CAdES e ASiC alla tua applicazione Delphi, C++ Builder o .NET, oppure metti in piedi un servizio di firma centralizzato per la tua build farm.
Avvio rapidoFunzionalitàProvider di chiaviProfili per paesesgcSign ServerConfronto
sgcSign è una delle librerie di componenti eSeGeCe per Delphi, C++ Builder e .NET. Condividono le convenzioni, includono il sorgente completo e si distribuiscono senza royalty.
WebSocket, HTTP/2, MQTT, AMQP, WebRTC, IA e oltre 30 integrazioni API. Firma i payload WebSocket e MQTT con lo stesso motore di firma.
Crea, modifica, visualizza, firma, oscura e convalida file PDF in puro Object Pascal, senza alcuna DLL da distribuire. Con licenza a parte.
Componenti HTML e UI lato server basati su Bootstrap 5 e htmx. Dai a un flusso di firma un front end web senza uno stack JavaScript da mantenere.
Trasporto QUIC puro e un client e un server HTTP/3, con WebTransport. Invia le richieste di firma e marca temporale su HTTP/3 per handshake più rapidi.
Componenti AI, LLM e MCP per Delphi e C++ Builder. Sette provider di LLM dietro un solo componente, più MCP, embeddings e voce. Autonomo, il runtime sgcWebSockets Core è incluso.
Componenti client MQTT, AMQP 0.9.1 e 1.0, Apache Kafka e STOMP per Delphi e C++ Builder. Autonomo, il runtime sgcWebSockets Core è incluso.
Client OAuth2, client JWT e supporto WebAuthn per Delphi e C++ Builder. Accedi con qualsiasi provider OAuth2/OIDC, emetti e verifica JWT e aggiungi l'autenticazione con passkey alle app native.
Server HTTP, client HTTP/2, client gRPC e client Google Cloud Pub/Sub, Calendar e FCM per Delphi e C++ Builder. Autonomo, il runtime sgcWebSockets Core è incluso.
Componenti server REST, server OpenAPI e client OpenAPI. Pubblica API REST a partire da un contratto OpenAPI 3.x, oppure consuma qualsiasi API descritta con OpenAPI.
Parser OpenAPI 3.x, generatore di SDK Pascal e server OpenAPI, più oltre 1.195 SDK precompilati per AWS, Azure, Google Cloud e Microsoft Graph.
Windows Hello, sensori di impronte digitali e il Windows Biometric Framework. Sblocca una chiave di firma con un'impronta digitale prima che il signer venga eseguito.
Componenti Indy TCP/IP aggiornati con TLS moderno, IPv6 e HTTP/2 da Delphi 7 a 13. Trasporto affidabile verso TSA, responder OCSP e verificatori UE.
Libreria di crittografia general-purpose per Delphi e C++ Builder: cifrari simmetrici e asimmetrici, hashing e algoritmi post-quantum. Inclusa gratuitamente da sgcWebSockets Standard in su.
Client per WhatsApp Business Cloud API e Telegram TDLib. Prodotto autonomo, il runtime sgcWebSockets Core è incluso.