XAdES
ETSI EN 319 132. Firmas XML en modos enveloped, detached y enveloping. El formato detrás de la facturación electrónica y de los contratos laborales de la UE.
XAdES para XML, PAdES para PDF, CAdES para CMS y contenedores ASiC para el conjunto completo. Authenticode, ClickOnce, NuGet y VSIX para lo que distribuyes. Desde un componente nativo de Delphi, C++ Builder o .NET, o desde sgcSign Server por REST, con el mismo motor de firma detrás de ambos.
Firma centralizada para tu granja de compilación con sgcSign Server →Grabaciones narradas y subtituladas de sgcSign en acción. Elige una de la lista. No se descarga nada hasta que pulsas reproducir.
Firmas digitales para XML, PDF y ficheros desde Delphi: XAdES, PAdES, CAdES, ASiC, Authenticode y sellos de tiempo RFC 3161.
 Inicio rápido de sgcSignFirmas digitales para XML, PDF y ficheros desde Delphi: XAdES, PAdES, CAdES, ASiC, Authenticode y sellos de tiempo RFC 3161.
 Firma un EXE de Windows desde LinuxUn programa Delphi en Linux aplica una firma Authenticode con un sello de tiempo RFC 3161. Sin ninguna máquina Windows en la compilación.
 Firma un instalador MSI o MSIXFicheros de Windows Installer y paquetes MSIX o APPX firmados y con sello de tiempo desde Delphi, para que el instalador sea lo primero que sale bien.
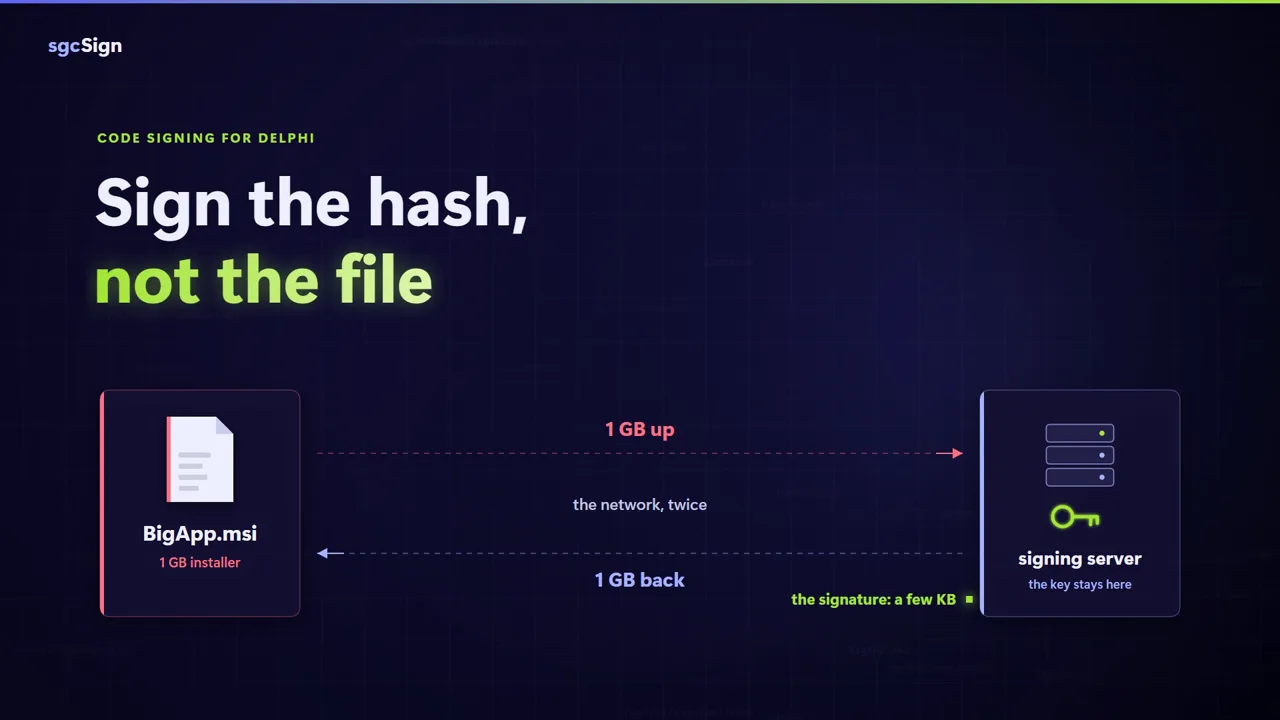 Firma un instalador grande sin subirloModo solo hash: el agente de compilación envía el resumen a sgcSign Server y escribe la firma devuelta. El fichero no se mueve.
Los mismos proveedores de claves, el mismo cliente de sellado de tiempo y la misma cadena de validación firman una factura española y un instalador de Windows. Aprende la API una vez y aplícala en todas partes.
ETSI EN 319 132. Firmas XML en modos enveloped, detached y enveloping. El formato detrás de la facturación electrónica y de los contratos laborales de la UE.
ETSI EN 319 142. Firmas incrustadas en el propio PDF, con una apariencia visible que muestra el nombre del firmante, el motivo, la ubicación y el contacto. Compatible con Adobe Acrobat.
ETSI EN 319 122. Firmas binarias CMS / PKCS#7 sobre cualquier fichero o flujo, detached o attached.
ETSI EN 319 162. Un contenedor ZIP que agrupa los documentos con su firma XAdES o CAdES. Simple para un solo documento, Extended para un manifiesto con varios.
Ficheros PE de Windows: .exe, .dll, .sys, .ocx, .cpl y .scr. SHA-256 por defecto, además de SHA-1, SHA-384 y SHA-512. Las firmas duales anidadas mantienen contentos a los verificadores antiguos.
Firma ficheros .application y .manifest para que los clientes Windows instalen tu aplicación sin avisos de confianza.
Firma paquetes .nupkg para que el cliente de NuGet pueda validar la identidad del publicador. Se admiten firmas de autor y de repositorio.
Firma los paquetes de extensiones de Visual Studio para que el Marketplace y el IDE los acepten como de confianza.
Empieza en B-B y promociona a B-LTA cuando las reglas de archivo lo exijan. La firma de código pasa por sgcSign Server, así la clave privada vive en un solo sitio.
Todos los proveedores implementan la misma interfaz IsgcKeyProvider, así un firmante funciona con cualquier origen de claves sin modificaciones. Pasar de un fichero PFX a AWS KMS significa cambiar un solo componente.
Ficheros de claves locales protegidos con contraseña. CNG nativo de Windows, sin necesidad de DLL de OpenSSL.
Certificados PEM y claves PKCS#8 cifradas, con descifrado nativo PBES2 / PBKDF2 / AES-CBC.
Almacenes de máquina local y de usuario actual, directamente sobre tu PKI de Windows y tu configuración de Active Directory.
Tarjetas inteligentes y HSM sobre la interfaz estándar PKCS#11, incluidos SafeNet, YubiKey y Nitrokey.
El servicio de firma cualificada de Microsoft con credenciales de cliente OAuth2. Las claves privadas nunca salen de Azure.
Las claves permanecen en AWS Key Management Service. Sale el hash del documento, vuelve la firma en bruto.
Autenticación con cuenta de servicio contra claves alojadas en Google Cloud Key Management.
El motor de firma transit de Vault. Los hashes viajan por una API REST autenticada y las claves se quedan dentro de Vault.
Proveedor polaco de firma electrónica cualificada. Firma remota en la nube para KSeF, ZUS y otros portales públicos.
Cliente genérico de Cloud Signature Consortium v2 para QTSP remotos, incluidos Universign, D-Trust sign-me, A-Trust, FNMT Cl@ve Firma, Evrotrust e Intesi Group.
Cambia el proveedor, conserva el firmante. Los diez proveedores en detalle →
Cada perfil ajusta de antemano el algoritmo de hash, la canonicalización, el nivel de firma, el sello de tiempo y la política de revocación OCSP para encajar con la jurisdicción destino. Cambiar de país es un cambio de una línea.
El registro de ventas checo EET 2.0 se entrega como un componente propio, TsgcEETClient. EET 2.0 en detalle →
Los perfiles apuntan al nivel AdES o QES que espera cada estado miembro, con el hash, la canonicalización, el sello de tiempo y la política de revocación ya definidos. Alemania exige una firma cualificada según el § 126a BGB, España acepta AdES para el SEPE y la TGSS, y Polonia pasa por Profil Zaufany o por un certificado cualificado para ZUS. El perfil recoge esas diferencias, tu código no.
TsgcEUTrustList analiza la Lista de Listas de Confianza de ETSI TS 119 612 y las Listas de Confianza de cada estado miembro, así cualquier certificado X.509 puede clasificarse contra el registro vivo de la UE. TsgcTSAClient añade sellos de tiempo RFC 3161 que promocionan una firma a B-T, B-LT y B-LTA, y cada verificación emite un informe de validación XML estandarizado ETSI TS 119 102-2.
Un demonio de firma autoalojado con API REST, una administración web en Bootstrap y un instalador de servicio Windows. Los agentes de compilación piden una firma, el proveedor de claves la realiza y el material de clave nunca aterriza en un runner.
POST /api/v1/sign por TLS con una clave de API bearer y una cabecera X-Project.La misma firma PAdES, producida de dos formas. Elige el componente cuando firma la aplicación, elige el servidor cuando firma el pipeline.
// PAdES with a visible signature and an RFC 3161 timestamp
var
  vKeyProvider: TsgcPFXKeyProvider;
  vSigner: TsgcPAdESSigner;
  vTSA: TsgcTSAClient;
begin
  vKeyProvider := TsgcPFXKeyProvider.Create(nil);
  vSigner := TsgcPAdESSigner.Create(nil);
  vTSA := TsgcTSAClient.Create(nil);
  try
    vKeyProvider.FileName := 'certificate.pfx';
    vKeyProvider.Password := 'secret';
    vKeyProvider.LoadFromFile;
    vTSA.URL := 'https://freetsa.org/tsr';
    vSigner.KeyProvider := vKeyProvider;
    vSigner.TSAClient := vTSA;
    vSigner.Reason := 'Approved';
    vSigner.Location := 'Madrid, Spain';
    vSigner.VisibleSignature.Enabled := True;
    vSigner.SignPDF('contract.pdf', 'contract-signed.pdf');
  finally
    vTSA.Free;
    vSigner.Free;
    vKeyProvider.Free;
  end;
end;
# PAdES-sign contract.pdf through sgcSign Server
curl -X POST https://sign.example.com/api/v1/sign/pades \
-H "Authorization: Bearer $TOKEN" \
-H "X-Project: production" \
-F "file=@./contract.pdf" \
-o contract-signed.pdf
# Headers returned by the server
# X-Sgcsign-Signer-Subject: CN=ACME Corp, O=ACME, C=US
# X-Sgcsign-Duration-Ms: 312sgcSign se licencia por separado, para Delphi 7 a RAD Studio 13 y C++ Builder. Cada licencia incluye el código fuente completo, 1 año de actualizaciones, distribución libre de royalties y un 70% de descuento de renovación.
1 licencia de desarrollador. Úsala en una máquina a la vez.
2 licencias de desarrollador. Úsalas en dos máquinas a la vez.
Desarrolladores ilimitados. Todas las máquinas de la empresa.
sgcSign para .NET ofrece los mismos formatos de firma a los mismos precios, entregado como paquete NuGet esegece.sgcSign, desde €299.
Comparar licencias y preciosLa confianza de desarrolladores de Delphi, C++ Builder, Lazarus y .NET en todo el mundo.
Muchas gracias por vuestra ayuda y soporte, me encantan vuestros componentes.
sgcWebSockets es increíble y vuestro soporte es el mejor.
Vuestra librería sgcWebSockets es muy útil y fácil de configurar. ¡Seguid así!
Añade firma XAdES, PAdES, CAdES y ASiC a tu aplicación Delphi, C++ Builder o .NET, o monta un servicio de firma centralizado para tu granja de compilación.
Primeros pasosCaracterísticasProveedores de clavesPerfiles por paíssgcSign ServerComparativa
sgcSign es una de las bibliotecas de componentes de eSeGeCe para Delphi, C++ Builder y .NET. Comparten convenciones, se entregan con código fuente completo y se distribuyen libres de royalties.
WebSocket, HTTP/2, MQTT, AMQP, WebRTC, IA y más de 30 integraciones de APIs. Firma cargas WebSocket y MQTT con el mismo motor de firma.
Crea, edita, visualiza, firma, redacta y valida ficheros PDF en Object Pascal puro, sin DLL que distribuir. Se licencia por separado.
Componentes HTML y de interfaz del lado del servidor sobre Bootstrap 5 y htmx. Dale a un flujo de firma una interfaz web sin una pila de JavaScript que mantener.
Transporte QUIC en bruto y un cliente y servidor HTTP/3, con WebTransport. Envía peticiones de firma y de sello de tiempo por HTTP/3 para handshakes más rápidos.
Componentes de IA, LLM y MCP para Delphi y C++ Builder. Siete proveedores de LLM tras un único componente, además de MCP, embeddings y voz. Producto independiente, incluye el runtime de sgcWebSockets Core.
Componentes cliente de MQTT, AMQP 0.9.1 y 1.0, Apache Kafka y STOMP para Delphi y C++ Builder. Producto independiente, incluye el runtime de sgcWebSockets Core.
Cliente OAuth2, cliente JWT y compatibilidad con WebAuthn para Delphi y C++ Builder. Inicia sesión con cualquier proveedor OAuth2/OIDC, emite y verifica JWT y añade autenticación con passkeys a las aplicaciones nativas.
Servidor HTTP, cliente HTTP/2, cliente gRPC y clientes de Google Cloud Pub/Sub, Calendar y FCM para Delphi y C++ Builder. Producto independiente, incluye el runtime de sgcWebSockets Core.
Componentes de servidor REST, servidor OpenAPI y cliente OpenAPI. Publica APIs REST desde un contrato OpenAPI 3.x, o consume cualquier API descrita con OpenAPI.
Parser de OpenAPI 3.x, generador de SDK en Pascal y servidor OpenAPI, además de más de 1.195 SDK ya generados para AWS, Azure, Google Cloud y Microsoft Graph.
Windows Hello, sensores de huella dactilar y Windows Biometric Framework. Desbloquea una clave de firma con una huella antes de que se ejecute el firmante.
Componentes Indy TCP/IP actualizados con TLS moderno, IPv6 y HTTP/2 para Delphi 7 a 13. Transporte fiable hacia TSA, respondedores OCSP y verificadores de la UE.
Biblioteca de criptografía de propósito general para Delphi y C++ Builder: cifrado simétrico y asimétrico, funciones hash y algoritmos post-cuánticos. Se incluye gratis desde sgcWebSockets Standard.
Clientes de WhatsApp Business Cloud API y de Telegram TDLib. Producto independiente, incluye el runtime de sgcWebSockets Core.