XAdES
ETSI EN 319 132. Signatures XML en modes enveloppée, détachée et enveloppante. Le format derrière la facturation électronique et les contrats de travail européens.
XAdES pour le XML, PAdES pour le PDF, CAdES pour le CMS et les conteneurs ASiC pour l’ensemble. Authenticode, ClickOnce, NuGet et VSIX pour ce que tu livres. Depuis un composant natif Delphi, C++ Builder ou .NET, ou depuis sgcSign Server via REST, avec le même moteur de signature derrière les deux.
Signature centralisée pour ta ferme de build avec sgcSign Server →Des enregistrements commentés et sous-titrés de sgcSign à l’œuvre. Choisis-en un dans la liste. Rien ne se télécharge avant que tu appuies sur lecture.
Signatures numériques pour XML, PDF et fichiers depuis Delphi : XAdES, PAdES, CAdES, ASiC, Authenticode et horodatages RFC 3161.
 Démarrage rapide sgcSignSignatures numériques pour XML, PDF et fichiers depuis Delphi : XAdES, PAdES, CAdES, ASiC, Authenticode et horodatages RFC 3161.
 Signer un EXE Windows depuis LinuxUn programme Delphi sous Linux applique une signature Authenticode avec un horodatage RFC 3161. Aucune machine Windows dans le build.
 Signer un installateur MSI ou MSIXFichiers Windows Installer et paquets MSIX ou APPX signés et horodatés depuis Delphi, pour que l’installateur soit la première chose qui se passe bien.
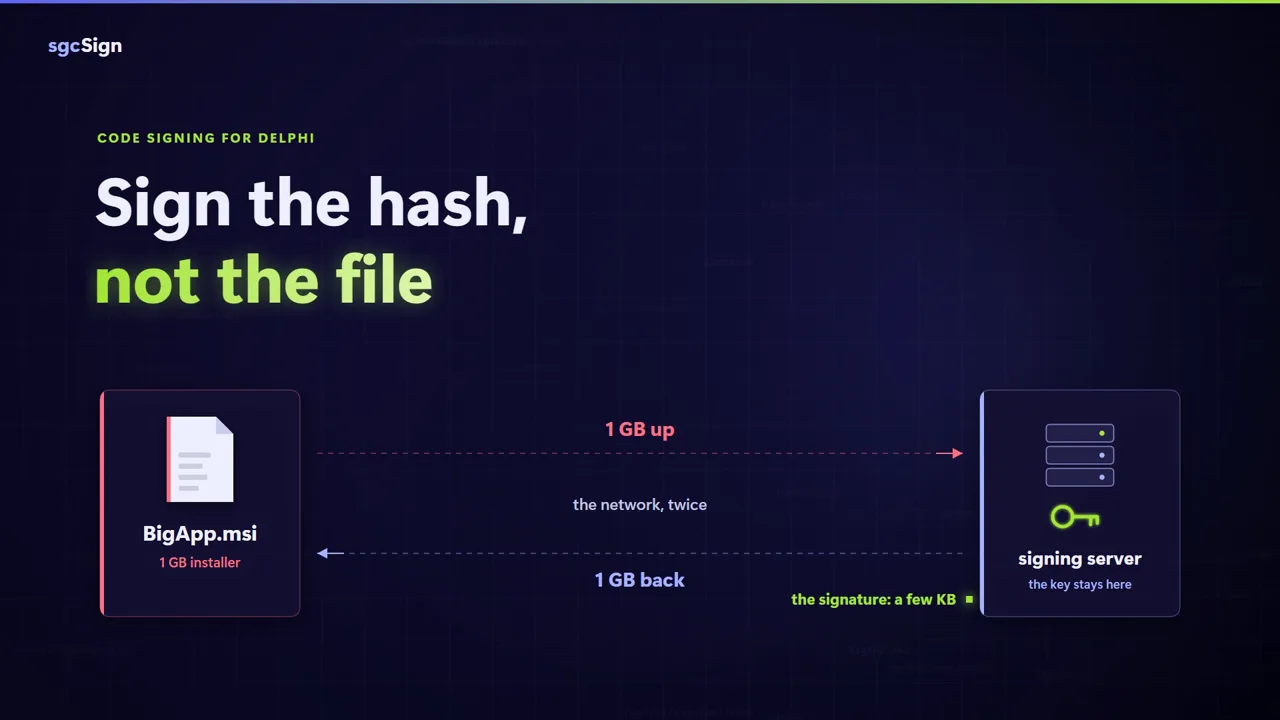 Signer un gros installateur sans l’envoyerMode hash seul : l’agent de build envoie l’empreinte à sgcSign Server et écrit la signature renvoyée. Le fichier ne bouge pas.
Les mêmes fournisseurs de clés, le même client d’horodatage et le même pipeline de validation signent une facture espagnole et un installateur Windows. Apprends l’API une fois, applique-la partout.
ETSI EN 319 132. Signatures XML en modes enveloppée, détachée et enveloppante. Le format derrière la facturation électronique et les contrats de travail européens.
ETSI EN 319 142. Signatures intégrées dans le PDF lui-même, avec une apparence visible portant le nom du signataire, le motif, le lieu et le contact. Compatible avec Adobe Acrobat.
ETSI EN 319 122. Signatures binaires CMS / PKCS#7 sur n’importe quel fichier ou flux, détachées ou attachées.
ETSI EN 319 162. Un conteneur ZIP regroupant les documents avec leur signature XAdES ou CAdES. Simple pour un document, Extended pour un manifeste et de nombreux fichiers.
Fichiers Windows PE : .exe, .dll, .sys, .ocx, .cpl et .scr. SHA-256 par défaut, plus SHA-1, SHA-384 et SHA-512. Les doubles signatures imbriquées satisfont les vérificateurs anciens.
Signe les fichiers .application et .manifest pour que les clients Windows installent ton application sans demande de confiance.
Signe les paquets .nupkg pour que le client NuGet puisse valider l’identité de l’éditeur. Les signatures d’auteur et de dépôt sont prises en charge.
Signe les paquets d’extension Visual Studio pour que le Marketplace et l’IDE les acceptent comme fiables.
Commence en B-B et passe en B-LTA quand les règles d’archivage l’exigent. La signature de code passe par sgcSign Server, donc la clé privée vit à un seul endroit.
Chaque fournisseur implémente la même IsgcKeyProvider interface, donc un signataire fonctionne avec n’importe quelle source de clés sans modification. Passer d’un fichier PFX à AWS KMS revient à changer un seul composant.
Fichiers de clés locaux protégés par mot de passe. CNG Windows natif, aucune DLL OpenSSL requise.
Certificats PEM et clés PKCS#8 chiffrées, avec déchiffrement natif PBES2 / PBKDF2 / AES-CBC.
Magasins de l’ordinateur local et de l’utilisateur courant, directement dans ta PKI Windows et ton Active Directory.
Cartes à puce et HSM via l’interface standard PKCS#11, dont SafeNet, YubiKey et Nitrokey.
Le service de signature qualifiée de Microsoft avec identifiants client OAuth2. Les clés privées ne quittent jamais Azure.
Les clés restent dans AWS Key Management Service. Le hash du document part, la signature brute revient.
Authentification par compte de service pour les clés hébergées dans Google Cloud Key Management.
Le moteur de signature transit de Vault. Les hashes voyagent via une API REST authentifiée, les clés restent dans Vault.
Fournisseur polonais de signature électronique qualifiée. Signature distante dans le cloud pour KSeF, ZUS et d’autres portails publics.
Client générique Cloud Signature Consortium v2 pour les QTSP distants, dont Universign, D-Trust sign-me, A-Trust, FNMT Cl@ve Firma, Evrotrust et Intesi Group.
Change de fournisseur, garde le signataire. Les dix fournisseurs en détail →
Chaque profil règle d’avance l’algorithme de hash, la canonicalisation, le niveau de signature, l’horodatage et la politique de révocation OCSP selon la juridiction visée. Changer de pays tient en une ligne.
L’enregistrement des ventes tchèque EET 2.0 est livré comme un composant à part, TsgcEETClient. EET 2.0 en détail →
Les profils visent le niveau AdES ou QES que chaque État membre attend, avec le hash, la canonicalisation, l’horodatage et la politique de révocation déjà réglés. L’Allemagne demande une signature qualifiée selon le § 126a BGB, l’Espagne accepte AdES pour le SEPE et la TGSS, la Pologne passe par Profil Zaufany ou un certificat qualifié pour la ZUS. Le profil encode ces différences, pas ton code.
TsgcEUTrustList analyse la ETSI TS 119 612 List of Trusted Lists et les Trusted Lists de chaque État membre, de sorte que tout certificat X.509 puisse être classé selon le registre européen en direct. TsgcTSAClient ajoute des horodatages RFC 3161 qui promeuvent une signature en B-T, B-LT et B-LTA, et chaque vérification produit un rapport de validation XML ETSI TS 119 102-2 standardisé.
Un démon de signature auto-hébergé avec une API REST, une administration web Bootstrap et un installateur de service Windows. Les agents de build demandent une signature, le fournisseur de clés signe, et le matériel de clé n’atterrit jamais sur un runner.
POST /api/v1/sign via TLS avec une clé d’API bearer et l’en-tête X-Project.La même signature PAdES, produite de deux façons. Choisis le composant quand l’appli signe, choisis le serveur quand c’est le pipeline qui signe.
// PAdES with a visible signature and an RFC 3161 timestamp
var
  vKeyProvider: TsgcPFXKeyProvider;
  vSigner: TsgcPAdESSigner;
  vTSA: TsgcTSAClient;
begin
  vKeyProvider := TsgcPFXKeyProvider.Create(nil);
  vSigner := TsgcPAdESSigner.Create(nil);
  vTSA := TsgcTSAClient.Create(nil);
  try
    vKeyProvider.FileName := 'certificate.pfx';
    vKeyProvider.Password := 'secret';
    vKeyProvider.LoadFromFile;
    vTSA.URL := 'https://freetsa.org/tsr';
    vSigner.KeyProvider := vKeyProvider;
    vSigner.TSAClient := vTSA;
    vSigner.Reason := 'Approved';
    vSigner.Location := 'Madrid, Spain';
    vSigner.VisibleSignature.Enabled := True;
    vSigner.SignPDF('contract.pdf', 'contract-signed.pdf');
  finally
    vTSA.Free;
    vSigner.Free;
    vKeyProvider.Free;
  end;
end;
# PAdES-sign contract.pdf through sgcSign Server
curl -X POST https://sign.example.com/api/v1/sign/pades \
-H "Authorization: Bearer $TOKEN" \
-H "X-Project: production" \
-F "file=@./contract.pdf" \
-o contract-signed.pdf
# Headers returned by the server
# X-Sgcsign-Signer-Subject: CN=ACME Corp, O=ACME, C=US
# X-Sgcsign-Duration-Ms: 312sgcSign se licencie seul, pour Delphi 7 à RAD Studio 13 et C++ Builder. Chaque licence inclut le code source complet, 1 an de mises à jour, la redistribution libre des binaires et une remise de renouvellement de 70%.
1 licence développeur. Utilisation sur une machine à la fois.
2 licences développeur. Utilisation sur deux machines à la fois.
Développeurs illimités. Toutes les machines de l’entreprise.
sgcSign pour .NET propose les mêmes formats de signature aux mêmes prix, livré sous forme de paquet NuGet esegece.sgcSign, à partir de €299.
Comparer les licences et les prixPlébiscité par des développeurs Delphi, C++ Builder, Lazarus et .NET dans le monde entier.
Merci beaucoup pour votre aide et votre support, j’adore vos composants.
sgcWebSockets est incroyable et votre support est le meilleur !
Votre bibliothèque sgcWebSockets est très utile et facile à configurer. Continuez votre excellent travail !
Ajoute la signature XAdES, PAdES, CAdES et ASiC à ton application Delphi, C++ Builder ou .NET, ou monte un service de signature centralisé pour ta ferme de build.
Démarrage rapideFonctionnalitésFournisseurs de clésProfils payssgcSign ServerComparatif
sgcSign est l’une des bibliothèques de composants eSeGeCe pour Delphi, C++ Builder et .NET. Elles partagent les mêmes conventions, sont livrées avec le code source complet et se déploient sans redevance.
WebSocket, HTTP/2, MQTT, AMQP, WebRTC, IA et plus de 30 intégrations d’API. Signe les charges WebSocket et MQTT avec le même moteur de signature.
Crée, édite, affiche, signe, caviarde et valide des fichiers PDF en pur Object Pascal, sans DLL à déployer. Licence séparée.
Composants HTML et d’interface côté serveur bâtis sur Bootstrap 5 et htmx. Donne une interface web à un workflow de signature sans stack JavaScript à maintenir.
Transport QUIC pur et client/serveur HTTP/3, avec WebTransport. Envoie les requêtes de signature et d’horodatage sur HTTP/3 pour des handshakes plus rapides.
Composants IA, LLM et MCP pour Delphi et C++ Builder. Sept fournisseurs de LLM derrière un seul composant, plus MCP, embeddings et synthèse vocale. Autonome, le runtime sgcWebSockets Core est inclus.
Composants clients MQTT, AMQP 0.9.1 et 1.0, Apache Kafka et STOMP pour Delphi et C++ Builder. Autonome, le runtime sgcWebSockets Core est inclus.
Client OAuth2, client JWT et prise en charge de WebAuthn pour Delphi et C++ Builder. Connecte-toi avec n’importe quel fournisseur OAuth2/OIDC, émets et vérifie des JWT, et ajoute l’authentification par passkey à tes applications natives.
Serveur HTTP, client HTTP/2, client gRPC et clients Google Cloud Pub/Sub, Calendar et FCM pour Delphi et C++ Builder. Autonome, le runtime sgcWebSockets Core est inclus.
Serveur REST, serveur OpenAPI et composants clients OpenAPI. Publie des API REST à partir d’un contrat OpenAPI 3.x, ou consomme n’importe quelle API décrite en OpenAPI.
Parser OpenAPI 3.x, générateur de SDK Pascal et serveur OpenAPI, plus de 1 195 SDK préconçus pour AWS, Azure, Google Cloud et Microsoft Graph.
Windows Hello, capteurs d’empreintes digitales et Windows Biometric Framework. Déverrouille une clé de signature avec une empreinte avant que le signataire ne s’exécute.
Composants Indy TCP/IP mis à jour avec TLS moderne, IPv6 et HTTP/2, de Delphi 7 à 13. Un transport fiable vers les TSA, les répondeurs OCSP et les vérificateurs européens.
Bibliothèque de cryptographie généraliste pour Delphi et C++ Builder : chiffrements symétriques et asymétriques, hachage et algorithmes post-quantiques. Livrée gratuitement à partir de sgcWebSockets Standard.
Clients WhatsApp Business Cloud API et Telegram TDLib. Autonome, le runtime sgcWebSockets Core est inclus.