XAdES
ETSI EN 319 132. XML-Signaturen im Enveloped-, Detached- und Enveloping-Modus. Das Format hinter der E-Rechnung und EU-Arbeitsverträgen.
XAdES für XML, PAdES für PDF, CAdES für CMS und ASiC-Container für das ganze Paket. Authenticode, ClickOnce, NuGet und VSIX für alles, was du auslieferst. Aus einer nativen Delphi-, C++ Builder- oder .NET-Komponente oder über REST vom sgcSign Server, mit derselben Signier-Engine dahinter.
Zentrales Signieren für deine Build-Farm mit sgcSign Server →Vertonte Aufnahmen mit Untertiteln, in denen sgcSign bei der Arbeit zu sehen ist. Wähle eine aus der Liste. Nichts wird geladen, bevor du auf Play drückst.
Digitale Signaturen für XML, PDF und Dateien aus Delphi: XAdES, PAdES, CAdES, ASiC, Authenticode und RFC-3161-Zeitstempel.
 sgcSign-SchnellstartDigitale Signaturen für XML, PDF und Dateien aus Delphi: XAdES, PAdES, CAdES, ASiC, Authenticode und RFC-3161-Zeitstempel.
 Eine Windows-EXE unter Linux signierenEin Delphi-Programm unter Linux bringt eine Authenticode-Signatur mit RFC-3161-Zeitstempel an. Kein Windows-Rechner im Build.
 Einen MSI- oder MSIX-Installer signierenWindows-Installer-Dateien und MSIX- oder APPX-Pakete werden aus Delphi signiert und mit Zeitstempel versehen, damit der Installer das Erste ist, was klappt.
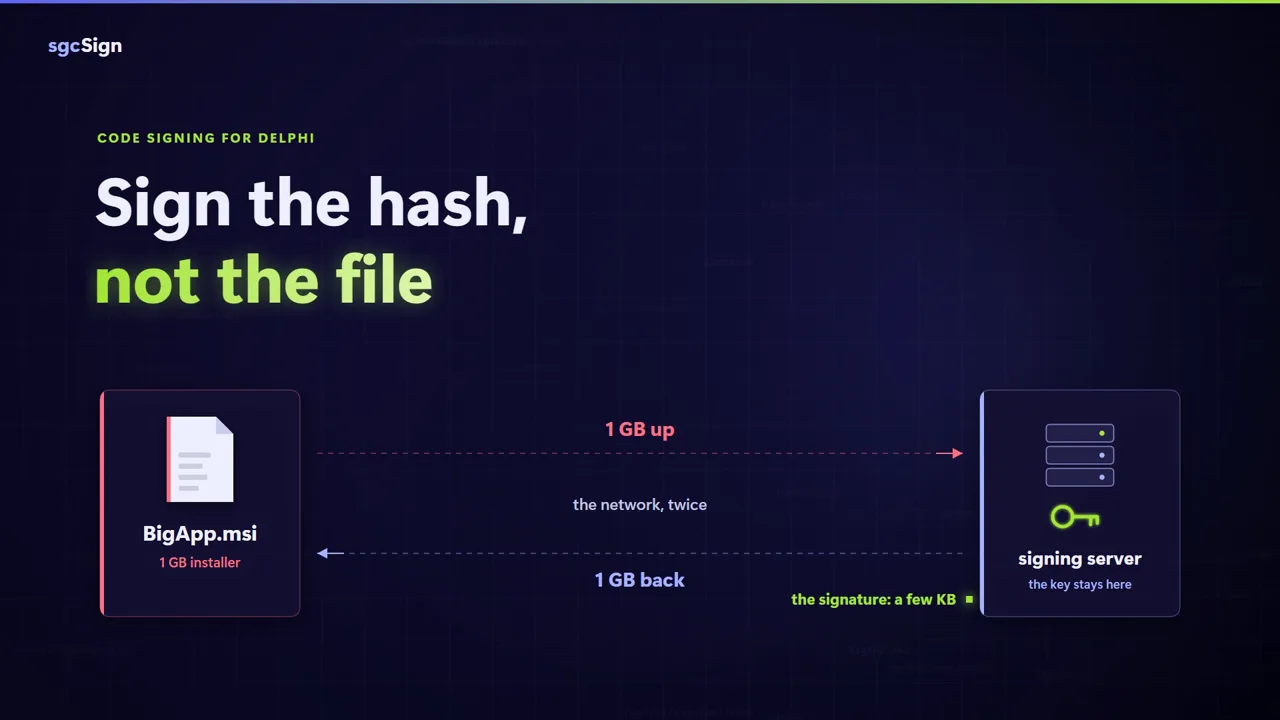 Einen großen Installer signieren, ohne ihn hochzuladenHash-only-Modus: Der Build-Agent sendet den Digest an den sgcSign Server und schreibt die zurückgegebene Signatur ein. Die Datei bleibt, wo sie ist.
Dieselben Schlüsselanbieter, derselbe Zeitstempel-Client und dieselbe Validierungs-Pipeline signieren eine spanische Rechnung und einen Windows-Installer. Lerne die API einmal und wende sie überall an.
ETSI EN 319 132. XML-Signaturen im Enveloped-, Detached- und Enveloping-Modus. Das Format hinter der E-Rechnung und EU-Arbeitsverträgen.
ETSI EN 319 142. Signaturen direkt im PDF eingebettet, mit sichtbarer Darstellung von Unterzeichner, Grund, Ort und Kontakt. Kompatibel mit Adobe Acrobat.
ETSI EN 319 122. Binäre CMS-/PKCS#7-Signaturen für jede Datei oder jeden Stream, detached oder attached.
ETSI EN 319 162. Ein ZIP-Container, der die Dokumente mit ihrer XAdES- oder CAdES-Signatur bündelt. Simple für ein Dokument, Extended für ein Manifest plus viele.
Windows-PE-Dateien: .exe, .dll, .sys, .ocx, .cpl und .scr. Standardmäßig SHA-256, dazu SHA-1, SHA-384 und SHA-512. Verschachtelte Doppelsignaturen halten ältere Prüfer zufrieden.
Signiere .application- und .manifest-Dateien, damit Windows-Clients deine App ohne Vertrauensabfrage installieren.
Signiere .nupkg-Pakete, damit der NuGet-Client die Identität des Herausgebers prüfen kann. Autor- und Repository-Signaturen werden beide unterstützt.
Signiere Visual-Studio-Erweiterungspakete, damit der Marketplace und die IDE sie als vertrauenswürdig akzeptieren.
Beginne bei B-B und steige auf B-LTA auf, wenn die Archivierungsregeln es verlangen. Die Codesignierung läuft über den sgcSign Server, sodass der private Schlüssel an einem einzigen Ort liegt.
Jeder Anbieter implementiert dieselbe IsgcKeyProvider Schnittstelle, sodass ein Signierer mit jeder Schlüsselquelle ohne Änderung funktioniert. Der Wechsel von einer PFX-Datei zu AWS KMS bedeutet, eine Komponente auszutauschen.
Lokale, passwortgeschützte Schlüsseldateien. Natives Windows CNG, keine OpenSSL-DLL nötig.
PEM-Zertifikate und verschlüsselte PKCS#8-Schlüssel, mit nativer PBES2-/PBKDF2-/AES-CBC-Entschlüsselung.
Speicher des lokalen Rechners und des aktuellen Benutzers, direkt in deiner Windows-PKI und Active-Directory-Umgebung.
Smartcards und HSMs über die Standardschnittstelle PKCS#11, darunter SafeNet, YubiKey und Nitrokey.
Der qualifizierte Signaturdienst von Microsoft mit OAuth2-Client-Credentials. Private Schlüssel verlassen Azure nie.
Die Schlüssel bleiben im AWS Key Management Service. Der Dokument-Hash geht raus, die rohe Signatur kommt zurück.
Dienstkonto-Authentifizierung für Schlüssel, die in Google Cloud Key Management liegen.
Die Transit-Signing-Engine von Vault. Hashes laufen über eine authentifizierte REST-API, die Schlüssel bleiben in Vault.
Qualifizierter polnischer Anbieter für elektronische Signaturen. Cloud-Fernsignatur für KSeF, ZUS und andere öffentliche Portale.
Generischer Cloud-Signature-Consortium-v2-Client für Remote-QTSPs, darunter Universign, D-Trust sign-me, A-Trust, FNMT Cl@ve Firma, Evrotrust und Intesi Group.
Tausche den Anbieter, behalte den Signierer. Alle zehn Anbieter im Detail →
Jedes Profil stimmt Hash-Algorithmus, Kanonisierung, Signaturstufe, Zeitstempel und OCSP-Sperrrichtlinie vorab auf die Zielrechtsordnung ab. Das Land zu wechseln ist eine Änderung in einer Zeile.
Die tschechische Umsatzregistrierung EET 2.0 wird als eigene Komponente ausgeliefert, TsgcEETClientgetaktet. EET 2.0 im Detail →
Die Profile zielen auf die AdES- oder QES-Stufe, die jeder Mitgliedstaat erwartet, mit bereits gesetzter Hash-, Kanonisierungs-, Zeitstempel- und Sperrrichtlinie. Deutschland verlangt eine qualifizierte Signatur nach § 126a BGB, Spanien akzeptiert AdES für SEPE und TGSS, Polen läuft über Profil Zaufany oder ein qualifiziertes Zertifikat für ZUS. Das Profil bildet diese Unterschiede ab, dein Code nicht.
TsgcEUTrustList liest die ETSI-TS-119-612-Liste der vertrauenswürdigen Listen und die Trusted Lists der einzelnen Mitgliedstaaten, sodass jedes X.509-Zertifikat gegen das aktuelle EU-Register eingeordnet werden kann. TsgcTSAClient fügt RFC-3161-Zeitstempel hinzu, die eine Signatur auf B-T, B-LT und B-LTA heben, und jede Prüfung erzeugt einen standardisierten XML-Validierungsbericht nach ETSI TS 119 102-2.
Ein selbst gehosteter Signatur-Daemon mit REST-API, Bootstrap-Webadmin und Installer für den Windows-Dienst. Build-Agents fordern eine Signatur an, der Schlüsselanbieter signiert, und das Schlüsselmaterial landet nie auf einem Runner.
POST /api/v1/sign über TLS mit einem Bearer-API-Schlüssel und einem X-Project Header auf.Dieselbe PAdES-Signatur, auf zwei Wegen erzeugt. Nimm die Komponente, wenn die App signiert, und den Server, wenn die Pipeline signiert.
// PAdES with a visible signature and an RFC 3161 timestamp
var
  vKeyProvider: TsgcPFXKeyProvider;
  vSigner: TsgcPAdESSigner;
  vTSA: TsgcTSAClient;
begin
  vKeyProvider := TsgcPFXKeyProvider.Create(nil);
  vSigner := TsgcPAdESSigner.Create(nil);
  vTSA := TsgcTSAClient.Create(nil);
  try
    vKeyProvider.FileName := 'certificate.pfx';
    vKeyProvider.Password := 'secret';
    vKeyProvider.LoadFromFile;
    vTSA.URL := 'https://freetsa.org/tsr';
    vSigner.KeyProvider := vKeyProvider;
    vSigner.TSAClient := vTSA;
    vSigner.Reason := 'Approved';
    vSigner.Location := 'Madrid, Spain';
    vSigner.VisibleSignature.Enabled := True;
    vSigner.SignPDF('contract.pdf', 'contract-signed.pdf');
  finally
    vTSA.Free;
    vSigner.Free;
    vKeyProvider.Free;
  end;
end;
# PAdES-sign contract.pdf through sgcSign Server
curl -X POST https://sign.example.com/api/v1/sign/pades \
-H "Authorization: Bearer $TOKEN" \
-H "X-Project: production" \
-F "file=@./contract.pdf" \
-o contract-signed.pdf
# Headers returned by the server
# X-Sgcsign-Signer-Subject: CN=ACME Corp, O=ACME, C=US
# X-Sgcsign-Duration-Ms: 312sgcSign wird eigenständig lizenziert, für Delphi 7 bis RAD Studio 13 und C++ Builder. Jede Lizenz enthält den vollständigen Quellcode, 1 Jahr Updates, lizenzgebührenfreie Weitergabe und einen 70% Verlängerungsrabatt.
Lizenz für 1 Entwickler. Nutzung auf einem Rechner gleichzeitig.
Lizenzen für 2 Entwickler. Nutzung auf zwei Rechnern gleichzeitig.
Unbegrenzte Entwicklerzahl. Alle Rechner im Unternehmen.
sgcSign für .NET bietet dieselben Signaturformate zu denselben Preisen, geliefert als NuGet-Paket esegece.sgcSign, ab €299getaktet.
Lizenzen und Preise vergleichenVertrauen von Delphi-, C++ Builder-, Lazarus- und .NET-Entwicklern weltweit.
Vielen Dank für eure Hilfe und Unterstützung, ich liebe eure Komponenten.
sgcWebSockets ist großartig und euer Support ist der beste!
Eure sgcWebSockets-Bibliothek ist sehr nützlich und einfach einzurichten. Macht weiter so!
Füge deiner Delphi-, C++ Builder- oder .NET-Anwendung XAdES-, PAdES-, CAdES- und ASiC-Signaturen hinzu oder richte einen zentralen Signaturdienst für deine Build-Farm ein.
SchnellstartFunktionenSchlüsselanbieterLänderprofilesgcSign ServerVergleich
sgcSign ist eine der eSeGeCe-Komponentenbibliotheken für Delphi, C++ Builder und .NET. Sie teilen dieselben Konventionen, werden mit vollständigem Quellcode geliefert und lassen sich lizenzgebührenfrei weitergeben.
WebSocket, HTTP/2, MQTT, AMQP, WebRTC, KI und 30+ API-Integrationen. Signiere WebSocket- und MQTT-Payloads mit derselben Signatur-Engine.
PDF-Dateien erstellen, bearbeiten, ansehen, signieren, schwärzen und validieren in reinem Object Pascal, ganz ohne DLL. Wird eigenständig lizenziert.
Serverseitige HTML- und UI-Komponenten auf Basis von Bootstrap 5 und htmx. Gib einem Signatur-Workflow eine Weboberfläche, ohne einen JavaScript-Stack pflegen zu müssen.
Reiner QUIC-Transport und ein HTTP/3-Client und -Server, mit WebTransport. Reiche Signatur- und Zeitstempel-Anfragen über HTTP/3 für schnellere Handshakes ein.
Komponenten für KI, LLM und MCP für Delphi und C++ Builder. Sieben LLM-Anbieter hinter einer einzigen Komponente, dazu MCP, Embeddings und Sprache. Eigenständig, die sgcWebSockets Core Runtime ist enthalten.
Client-Komponenten für MQTT, AMQP 0.9.1 und 1.0, Apache Kafka und STOMP für Delphi und C++ Builder. Eigenständig, die sgcWebSockets Core Runtime ist enthalten.
OAuth2-Client, JWT-Client und WebAuthn-Unterstützung für Delphi und C++ Builder. Melde dich bei jedem OAuth2/OIDC-Anbieter an, stelle JWTs aus und prüfe sie, und füge nativen Apps die Passkey-Authentifizierung hinzu.
HTTP-Server, HTTP/2-Client, gRPC-Client sowie Clients für Google Cloud Pub/Sub, Calendar und FCM für Delphi und C++ Builder. Eigenständig, die sgcWebSockets Core Runtime ist enthalten.
Komponenten für REST-Server, OpenAPI-Server und OpenAPI-Client. Veröffentliche REST-APIs aus einem OpenAPI-3.x-Vertrag oder nutze jede per OpenAPI beschriebene API.
OpenAPI-3.x-Parser, Pascal-SDK-Generator und OpenAPI-Server sowie 1.195+ vorgefertigte SDKs für AWS, Azure, Google Cloud und Microsoft Graph.
Windows Hello, Fingerabdrucksensoren und das Windows Biometric Framework. Entsperre einen Signaturschlüssel per Fingerabdruck, bevor der Signierer läuft.
Aktualisierte Indy TCP/IP-Komponenten mit modernem TLS, IPv6 und HTTP/2 für Delphi 7 bis 13. Vertrauenswürdiger Transport zu TSAs, OCSP-Respondern und EU-Prüfern.
Allzweck-Kryptographiebibliothek für Delphi und C++ Builder: symmetrische und asymmetrische Verschlüsselung, Hashing und Post-Quanten-Algorithmen. Ab sgcWebSockets Standard kostenlos enthalten.
WhatsApp Business Cloud API und Telegram TDLib Clients. Eigenständig, die sgcWebSockets Core Runtime ist enthalten.